


Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

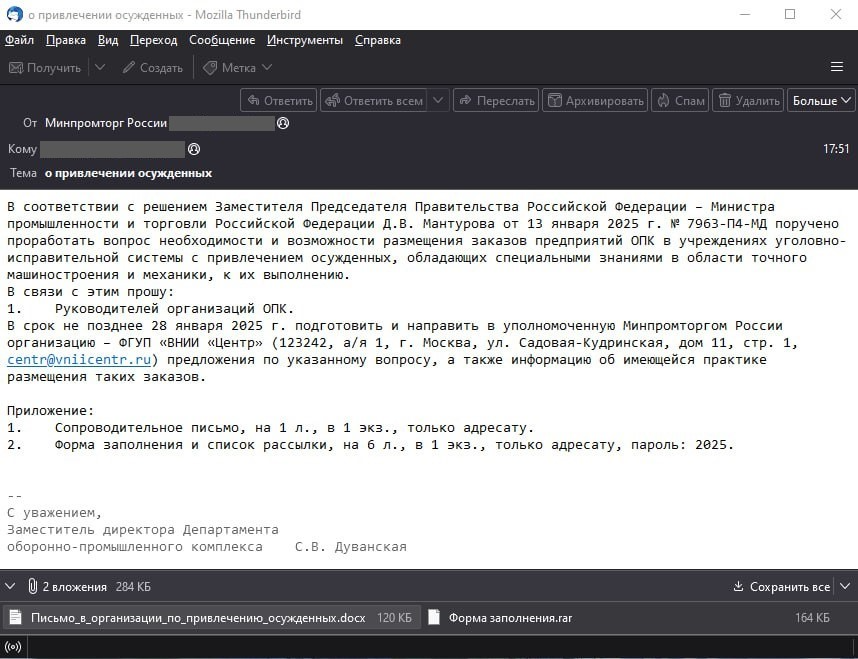
Отпраздновав Новый год, шпионская кибергруппа Sticky Werewolf возобновила рассылку вредоносных писем на адреса российских научно-производственных предприятий. Поддельные сообщения, по словам F.A.C.C.T., написаны от имени Минпромторга.

Фальшивка, обнаруженная 13 января, предлагает рассмотреть возможность выполнения заказов ОПК с привлечением осужденных. К письму прикреплены два файла: документ-приманка на бланке Минпромторга, почти полностью дублирующий текст сообщения, и запароленный архив.


Последний содержит два файла, один из них безобидный (список рассылки.docx), другой вредоносный (Форма заполнения.pdf.exe). При запуске экзешника в систему устанавливается Ozone RAT, открывающий удаленный доступ злоумышленникам.

В ходе расследования эксперты обнаружили аналогичное письмо от 23 декабря. Оба вложения, уже знакомые документы Word, никакой опасности не представляют — по всей видимости, это была проба пера.

Примечательно, что при составлении текста писем имитаторы допустили ошибки. Так, упомянутый ими Денис Мантуров давно уже не глава Минпромторга, он покинул этот пост в мае прошлого года.

Подлог выдают также разные даты принятия решения об использовании пенитенциарной системы в оборонке, проставленные в январском и декабрьском письмах (в последнем случае злоумышленники указали тот же номер документа, но датировали его декабрем).

APT-группа Sticky Werewolf уже который год интересуется секретами российских госучреждений, промпредприятий ВПК и связанных с ним НИИ. Нацеленные на шпионаж атаки были замечены также на территории Белоруссии и Польши.

Их обычно предваряет рассылка поддельных писем на адреса намеченной жертвы. Вредоносные вложения могут содержать Darktrack RAT, Ozone RAT либо ворующего информацию трояна — Glory Stealer, MetaStealer (мод RedLine).

В прежних атаках на российские организации Sticky Werewolf прикрывалась именами МЧС, Минстроя, а также ФСБ России.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru