


Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

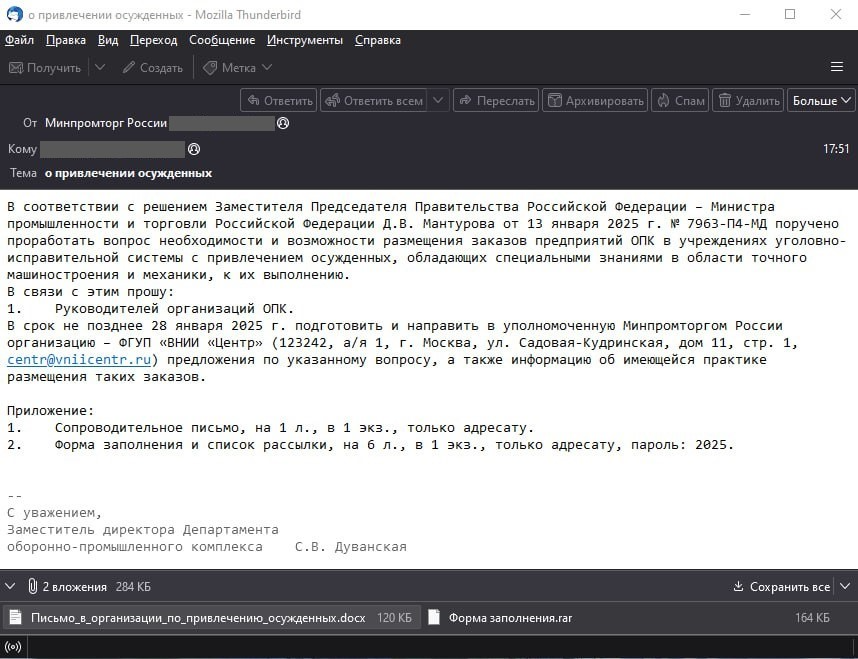
Отпраздновав Новый год, шпионская кибергруппа Sticky Werewolf возобновила рассылку вредоносных писем на адреса российских научно-производственных предприятий. Поддельные сообщения, по словам F.A.C.C.T., написаны от имени Минпромторга.

Фальшивка, обнаруженная 13 января, предлагает рассмотреть возможность выполнения заказов ОПК с привлечением осужденных. К письму прикреплены два файла: документ-приманка на бланке Минпромторга, почти полностью дублирующий текст сообщения, и запароленный архив.


Последний содержит два файла, один из них безобидный (список рассылки.docx), другой вредоносный (Форма заполнения.pdf.exe). При запуске экзешника в систему устанавливается Ozone RAT, открывающий удаленный доступ злоумышленникам.

В ходе расследования эксперты обнаружили аналогичное письмо от 23 декабря. Оба вложения, уже знакомые документы Word, никакой опасности не представляют — по всей видимости, это была проба пера.

Примечательно, что при составлении текста писем имитаторы допустили ошибки. Так, упомянутый ими Денис Мантуров давно уже не глава Минпромторга, он покинул этот пост в мае прошлого года.

Подлог выдают также разные даты принятия решения об использовании пенитенциарной системы в оборонке, проставленные в январском и декабрьском письмах (в последнем случае злоумышленники указали тот же номер документа, но датировали его декабрем).

APT-группа Sticky Werewolf уже который год интересуется секретами российских госучреждений, промпредприятий ВПК и связанных с ним НИИ. Нацеленные на шпионаж атаки были замечены также на территории Белоруссии и Польши.

Их обычно предваряет рассылка поддельных писем на адреса намеченной жертвы. Вредоносные вложения могут содержать Darktrack RAT, Ozone RAT либо ворующего информацию трояна — Glory Stealer, MetaStealer (мод RedLine).

В прежних атаках на российские организации Sticky Werewolf прикрывалась именами МЧС, Минстроя, а также ФСБ России.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru