


FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

FireScam атакует смартфоны на Android, маскируясь под Telegram Premium

Инфостилер FireScam, заточенный под атаки на Android-смартфоны, теперь прикидывается премиальной версией мессенджера Telegram. Задача операторов вредоноса — вытащить данные пользователя и получить удалённый доступ к мобильному устройству.

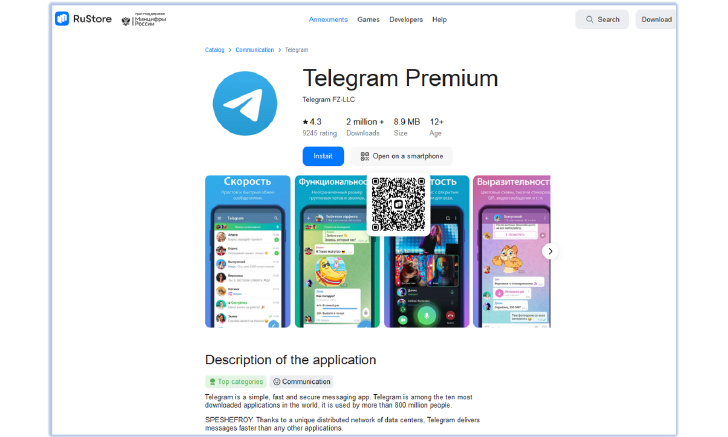
Интересно, что для распространения FireScam киберпреступники используют фишинговый сайт на платформе GitHub.io, который очень похож на магазин приложений RuStore.

«Троян маскируется под приложение “Telegram Premium“ и представляет по своей сути сложную киберугрозу. Вектор распространения — веб-ресурс, замаскированный под российский магазин приложений», — описывают компанию исследователи из Cyfirma.

Упомянутый фишинговый сайт — rustore-apk.github[.]io — пытается сбросить на смартфон жертвы APK-файл «GetAppsRu.apk». После установки дроппер выступает в качестве основного доставщика главного пейлоада.

Последний при этом отвечает за перехват конфиденциальных данных, среди которых есть, например, содержимое уведомлений, текстовых сообщений и другая информация из приложений. Все собранные сведения отправляются на ендпоинт Firebase Realtime Database.

Вредоносный загрузчик запрашивает ряд достаточно подозрительных разрешений на устройстве: возможность записи на стороннее хранилище, а также установка, удаление и обновление стороннего софта.

FireScam атакует Android 8 и более современные версии мобильной операционной системы.

«ENFORCE_UPDATE_OWNERSHIP, как известно, ограничивает возможность обновления приложения. С этим флагом лишь владелец софта может провести апдейт. Таким образом, вредонос, объявив себя владельцем, получает возможность контролировать процесс обновления программы», — отмечают специалисты.


FireScam применяет обфускацию и другие техники, затрудняющие анализ вредоносной программы. Попав в систему, инфостилер мониторит входящие сообщения, уведомления, транзакции, содержимое буфера обмена и активность пользователя.

Для перехвата учётных данных от Telegram-аккаунта троян через WebView отображает веб-страницу. Кроме того, FireScam может принимать команды от удалённого сервера.

На фишинговом домене эксперты также нашли другой вредоносный образец — CDEK, явно намекающий на маскировку под популярный сервис доставки.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru