


Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

Навязчивый christmas.exe в Windows 11 оказался не вредоносом, а акцией ASUS

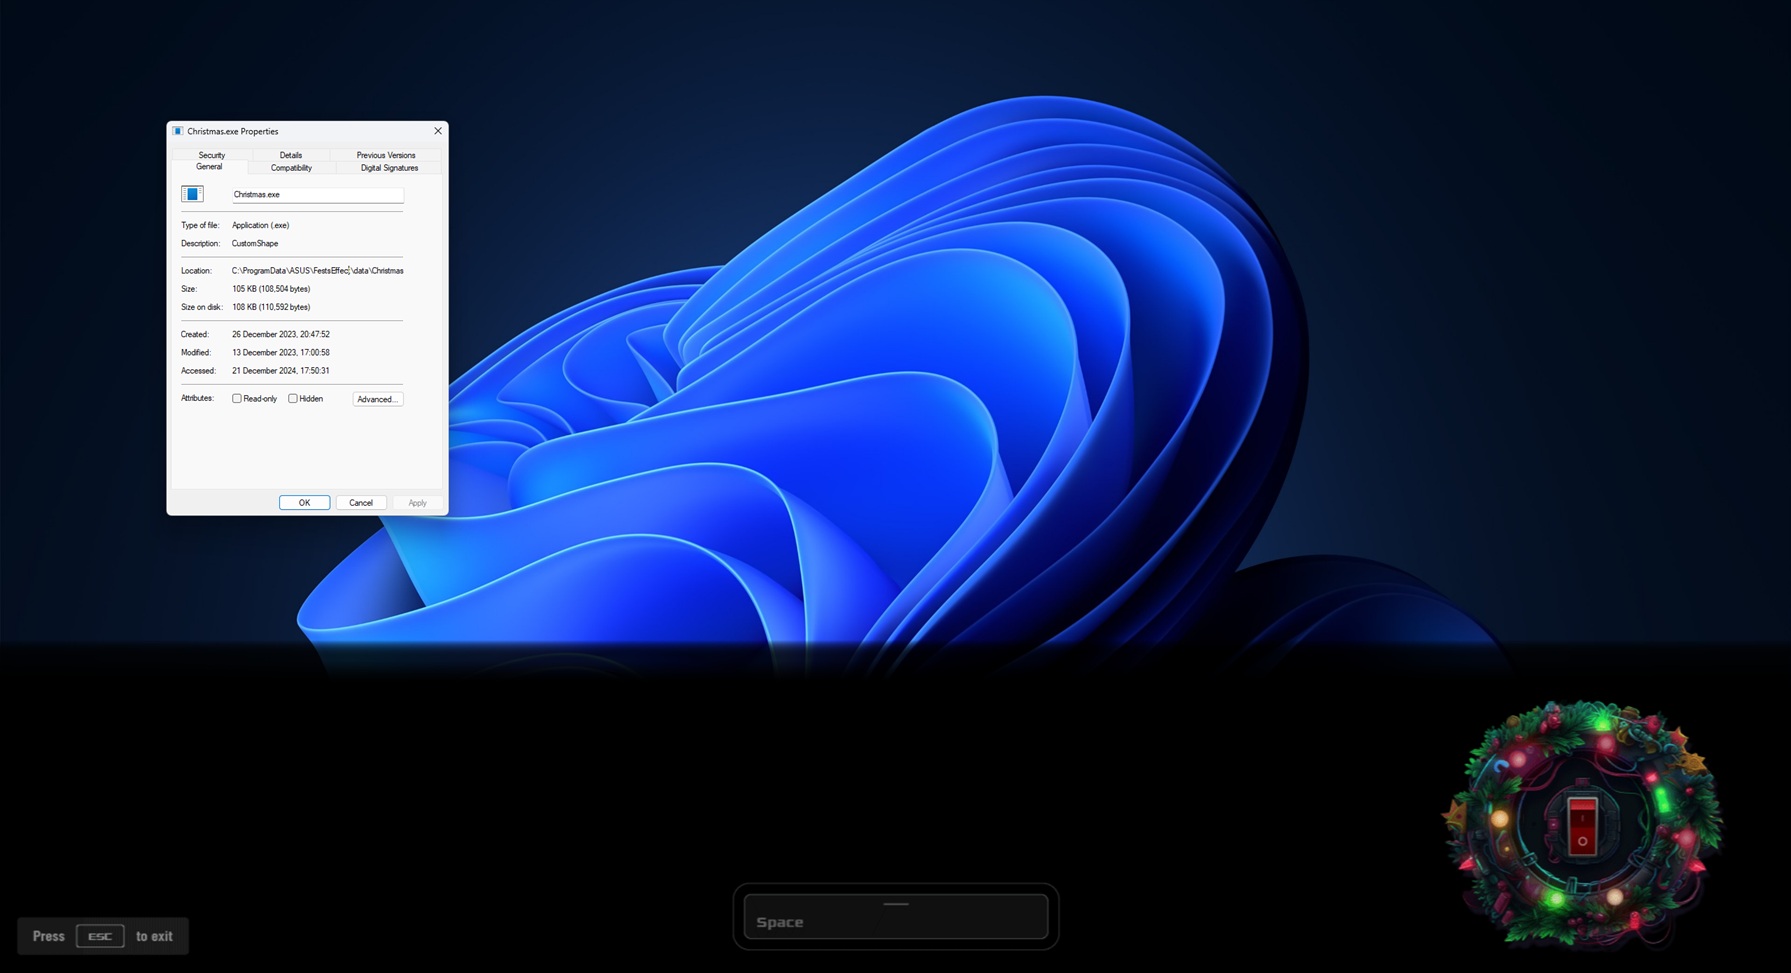
Christmas.exe в Диспетчере задач Windows 11 напугал многих пользователей своим поведением: процесс выводит на половину экрана баннер с рождественским венком. Как оказалось, это не вредоносная программа, а промоакция от тайваньского техногиганта ASUS.

Само собой, странно наблюдать огромный баннер сразу после включения компьютера, поэтому реакцию пользователей на навязчивую реализацию акции ASUS вполне можно понять.

Помимо основного баннера, есть ещё ряд моментов, демонстрирующих совсем уж неприличное поведение процесса christmas.exe: иногда он выводит всплывающие окна при запуске игр, а в некоторых случаях — приводит к сбоям в работе приложений.

Например, на одном из скриншотов, который приводит издание Windows Latest, видно, что баннер закрывает по меньшей мере треть экрана.


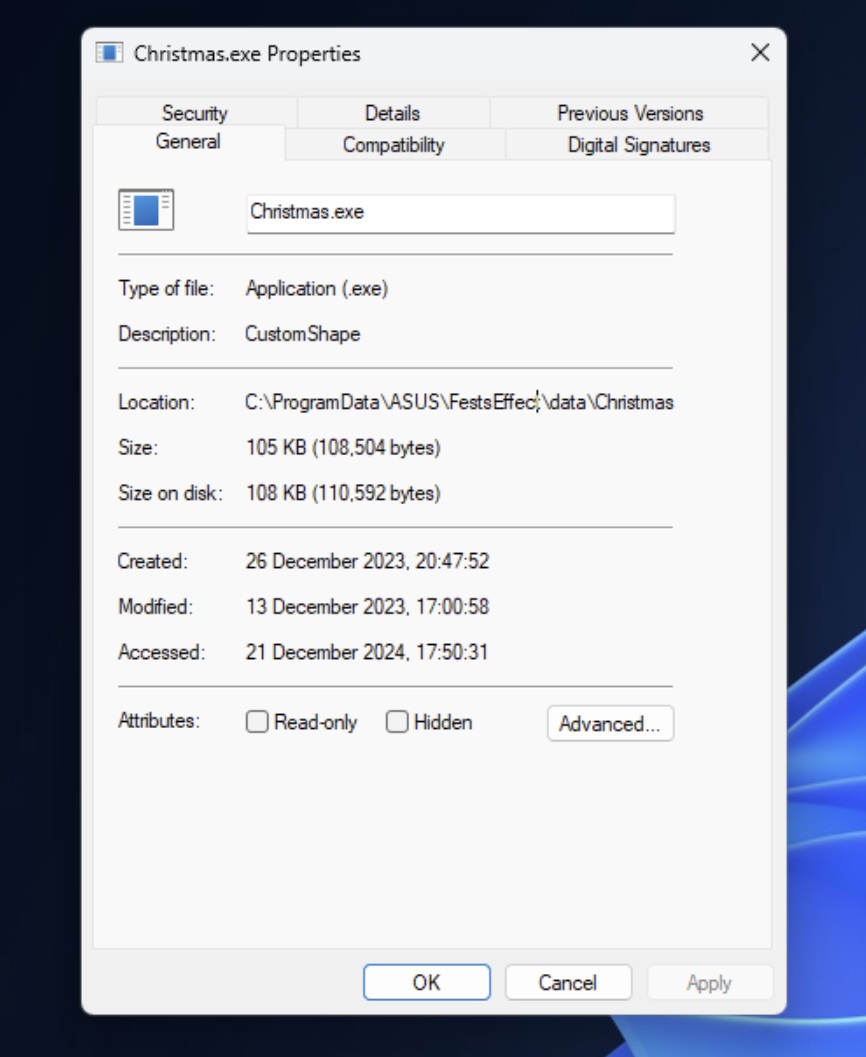
На площадке Reddit в этой ветке можно найти мнения пользователей и почитать разное в адрес промоакции ASUS. Как выяснили любители Windows, навязчивая активность связана с двумя исполняемыми файлами:

  • C:\ProgramData\ASUS\FestsEffect\data\HappyNewYear\HappyNewYear.exe
  • C:\ProgramData\ASUS\FestsEffect\data\Christmas\christmas.exe


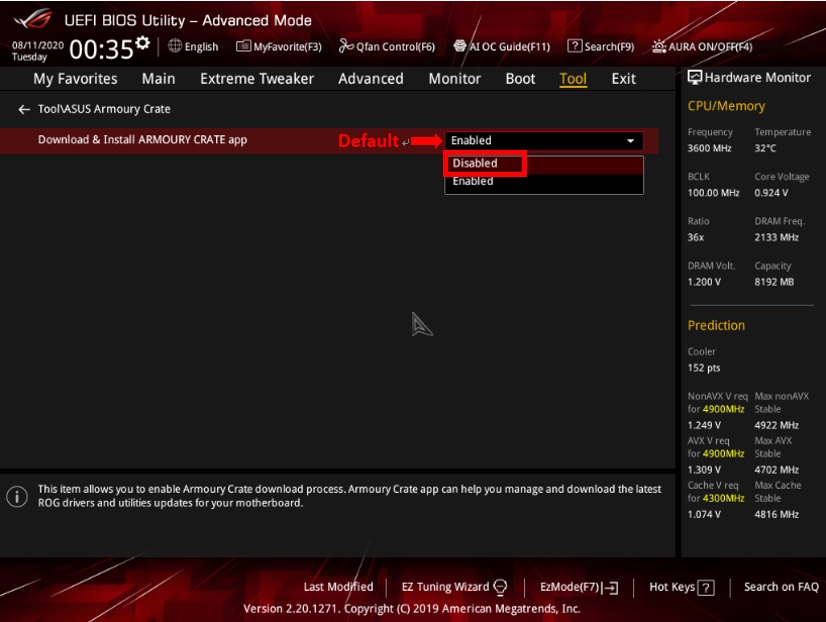
Чтобы отключить эту красоту, придётся покопаться в ASUS BIOS и деактивировать Armoury Crate:

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru