


В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

В России и Белоруссии зафиксированы новые атаки хактивистов C.A.S

Всплеск активности C.A.S (Cyber Anarchy Squad) позволил экспертам «Лаборатории Касперского» освежить свои знания о техниках, тактиках и инструментах кибергруппы, а также выявить ее связи с другими хактивистами.

По данным ИБ-компании, группировка C.A.S проводит атаки на территории России и Белоруссии с 2022 года. От нападений, нацеленных на причинение максимального ущерба, страдают организации разных вертикалей.

Проникновение в сети мишеней обычно происходит через эксплойт уязвимостей в публично доступных сервисах — Jira, Confluence, Microsoft SQL Server. Иногда с этой целью используются услуги брокеров готового доступа.

Развить атаку помогают добытые из открытых источников трояны удаленного доступа (в настоящее время Revenge RAT и Spark RAT). Используются также CMD, PowerShell, Meterpreter, а для сбора учеток — XenAllPasswordPro, BrowserThief и Mimikatz.

Чтобы уберечь зловредов от обнаружения, их папки вносят в список исключений Microsoft Defender. В качестве дополнительной меры защиты троянские экзешники маскируют под легитимные процессы Windows: svxhost.exe, svrhost.exe, rpchost.exe, ssbyt.exe.

Взломщики также могут получить полный контроль над СЗИ — из-за неправильных настроек, и такие случаи нередки. В ходе одной из атак C.A.S удалось отключить агент EPP, который забыли запаролить, с использованием rm.ps1.

Для закрепления в системах создаются новые учетные записи (с помощью net.exe), а также новые ключи реестра.

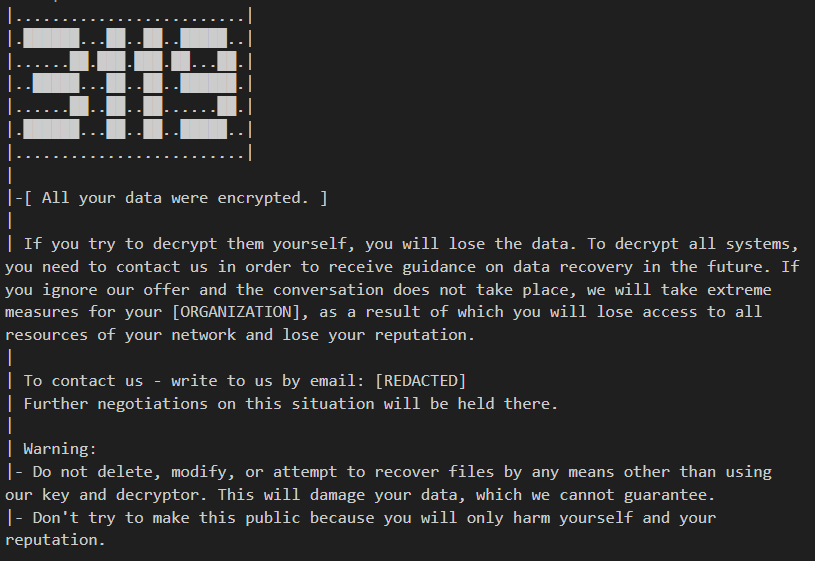
Во взломанную сеть запускаются шифровальщики, созданные с помощью утекших в Сеть билдеров LockBit и Babuk. Расширения, добавляемые к именам обработанных файлов, обычно генерируются случайным образом.

Иногда в этом качестве используется число 3119, сдублированное в имени троянского файла. Как оказалось, это порядковые номера букв латиницы — C, A и S.


Для нанесения еще большего вреда злоумышленники могут стереть данные в некоторых сегментах сети или на определенных серверах. С этой целью вначале с помощью утилиты df проводится сбор информации о подключенных дисках, а потом уже в ход идет dd.

Участники C.A.S, как и многие другие хакитивисты, любят похвастаться своими успехами в Telegram.


Кроме телеграм-канала, у C.A.S есть открытый чат для ведения дискуссий с подписчиками. Примечательно, что среди его администраторов числятся также представители других хактивистских групп, в том числе Ukrainian Cyber Alliance.

В инфраструктуре одной из недавних жертв целевой атаки были обнаружены артефакты, указывающие на связь C.A.S с группировкой DARKSTAR, она же Shadow и Comet.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru