


Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Gamaredon шпионит в Средней Азии, вооружившись Android-троянами

Злоумышленники атакуют владельцев Android-устройств, используя троянских шпионов BoneSpy и PlainGnome. Заражения зафиксированы в разных регионах, в том числе в среднеазиатских странах бывшего СНГ.

В Lookout связали текущую кампанию с Gamaredon, она же Aqua Blizzard, Iron Tilden, Primitive Bear, Winterflounder и Shuckworm. Ранее мобильных зловредов в арсенале APT-группы замечено не было.

Шпион BoneSpy, по данным экспертов, активен в интернете как минимум с 2021 года, PlainGnome объявился лишь в этом году.

О способах распространения можно лишь догадываться: обоих троянов выдают за легитимные приложения — индикатор заряда батареи, фотоальбом, Telegram, сейф Samsung Knox. Сведений о раздаче таких фейков через Google Play обнаружено не было.

Анализ образцов показал, что функционально вредоносы схожи, но кодовая база у них разная. Ветеран BoneSpy построен на основе opensource-проекта Droid-Watcher и выполнен как автономное приложение; младший собрат использует кастомный код и представляет собой дроппер, в который встроена целевая полезная нагрузка.

Для работы PlainGnome требуется разрешение на установку других приложений (REQUEST_INSTALL_PACKAGES). Кроме этого, дропперу мало что нужно; из средств самозащиты он использует только базовые проверки на наличие эмуляторов.

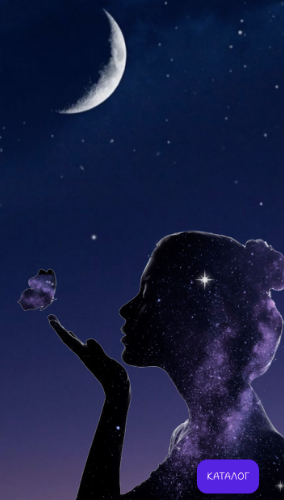
Инсталляцию второго компонента (более тяжелый APK, замаскированный под фотогалерею) инициирует жертва, тапнув единственную кнопку на экране-заставке. Пейлоад второй ступени минимально защищен от анализа и суммарно запрашивает 38 разрешений.


Богатый набор функций обоих троянов обеспечивает выполнение следующих действий:

  • попытки получения root-доступа к девайсу;
  • отслеживание местоположения;
  • сбор информации об устройстве и поставщике сотовой связи;
  • сбор пользовательских данных (СМС, уведомления, список контактов, история браузера, журнал звонков);
  • запись с микрофона;
  • фотоснимки с помощью штатной камеры;
  • скриншоты.

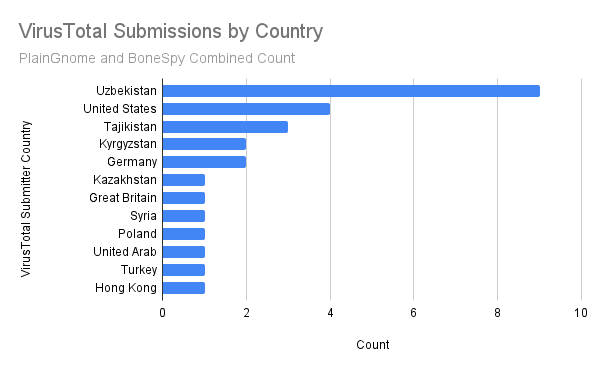
Судя по загрузкам на VirusTotal, список стран-мишеней включает Казахстан, Узбекистан, Киргизию и Таджикистан. Образцы, поданные на проверку из этих стран, были снабжены русскоязычными именами — Личный.apk, Альбом.apk, Фотоальбом.apk; среди них попался также galareya.apk.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru