


Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

В экспертный центр безопасности Positive Technologies обратилась российская государственная организация, зафиксировавшая фишинговую рассылку. Расследование показало, что данный инцидент является частью новой кампании против государственных учреждений России и Беларуси.

За атаками стоит APT-группировка Cloud Atlas, которая ранее предлагала россиянам поддержать участников СВО и пыталась пробить российский госсектор. Группа активна с 2014 года.

Атаку, к расследованию которой были привлечены специалисты Positive Technologies (PT ESC IR), выявили на раннем этапе разведки. Благодаря оперативному реагированию злоумышленникам не удалось закрепиться в ИТ-инфраструктуре организации и нанести значительный ущерб.

В рамках новой фишинговой кампании основными целями группировки стали госструктуры России и Беларуси.

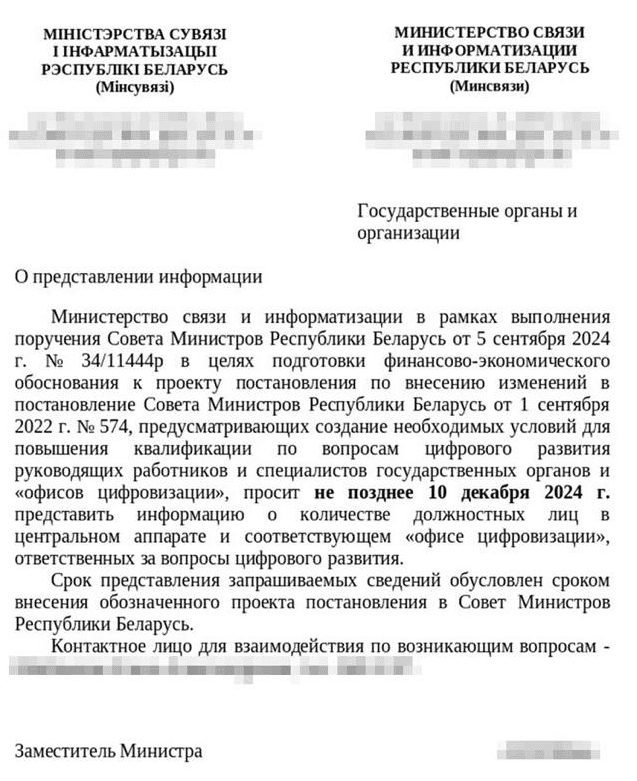
Как и прежде, злоумышленники использовали документы в формате Microsoft Word. Однако на этот раз они содержали запросы, оформленные как официальные обращения о предоставлении информации. На момент проведения атаки вредоносное содержимое файлов не выявлялось антивирусными средствами.


Встроенные в файлы таблицы содержали ссылку на вредоносный шаблон, который эксплуатировал уязвимость в редакторе формул Microsoft Equation. Это позволило запускать скрипты, управлявшиеся командным сервером.

В результате на устройства жертв доставлялись инструменты для дальнейшего развития атаки, включая бэкдор PowerShower. Этот инструмент уже ранее использовался Cloud Atlas для шпионажа и кражи данных.

«За десять лет арсенал Cloud Atlas не претерпел значительных изменений: группировка продолжает использовать облачные сервисы в качестве командно-контрольных серверов. Например, в новой кампании вредоносные модули хранились на Яндекс.Диске», — комментирует Александр Григорян, заместитель руководителя департамента комплексного реагирования на киберугрозы экспертного центра безопасности Positive Technologies.

«Однако недавние атаки носят экспериментальный характер. Их главное отличие — вместо стандартного C2 использовались документы, созданные в Google Sheets, онлайн-приложении для работы с таблицами. В целом мы видим, что Cloud Atlas совершенствует свои тактики, техники и инструменты, а также развивает собственное вредоносное ПО, повышая его эффективность в условиях усиления защиты ИТ-инфраструктур».

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru