


Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

В экспертный центр безопасности Positive Technologies обратилась российская государственная организация, зафиксировавшая фишинговую рассылку. Расследование показало, что данный инцидент является частью новой кампании против государственных учреждений России и Беларуси.

За атаками стоит APT-группировка Cloud Atlas, которая ранее предлагала россиянам поддержать участников СВО и пыталась пробить российский госсектор. Группа активна с 2014 года.

Атаку, к расследованию которой были привлечены специалисты Positive Technologies (PT ESC IR), выявили на раннем этапе разведки. Благодаря оперативному реагированию злоумышленникам не удалось закрепиться в ИТ-инфраструктуре организации и нанести значительный ущерб.

В рамках новой фишинговой кампании основными целями группировки стали госструктуры России и Беларуси.

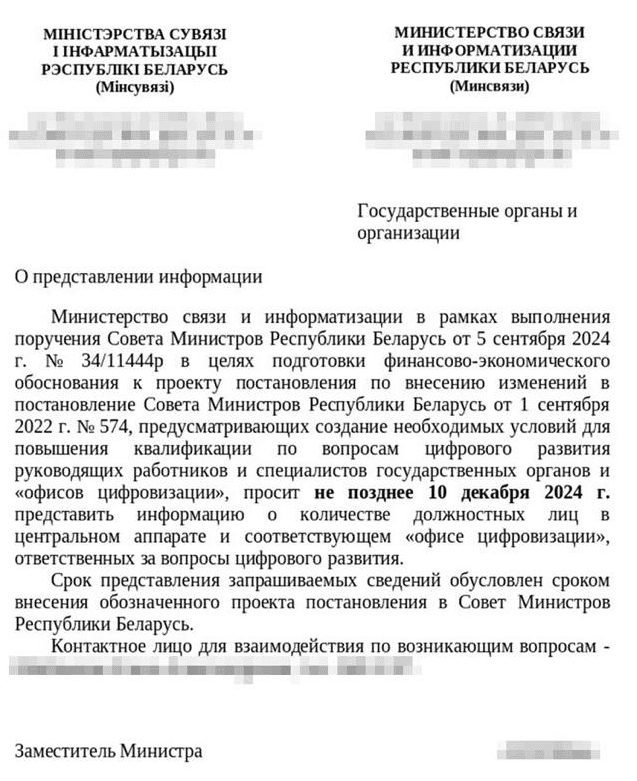
Как и прежде, злоумышленники использовали документы в формате Microsoft Word. Однако на этот раз они содержали запросы, оформленные как официальные обращения о предоставлении информации. На момент проведения атаки вредоносное содержимое файлов не выявлялось антивирусными средствами.


Встроенные в файлы таблицы содержали ссылку на вредоносный шаблон, который эксплуатировал уязвимость в редакторе формул Microsoft Equation. Это позволило запускать скрипты, управлявшиеся командным сервером.

В результате на устройства жертв доставлялись инструменты для дальнейшего развития атаки, включая бэкдор PowerShower. Этот инструмент уже ранее использовался Cloud Atlas для шпионажа и кражи данных.

«За десять лет арсенал Cloud Atlas не претерпел значительных изменений: группировка продолжает использовать облачные сервисы в качестве командно-контрольных серверов. Например, в новой кампании вредоносные модули хранились на Яндекс.Диске», — комментирует Александр Григорян, заместитель руководителя департамента комплексного реагирования на киберугрозы экспертного центра безопасности Positive Technologies.

«Однако недавние атаки носят экспериментальный характер. Их главное отличие — вместо стандартного C2 использовались документы, созданные в Google Sheets, онлайн-приложении для работы с таблицами. В целом мы видим, что Cloud Atlas совершенствует свои тактики, техники и инструменты, а также развивает собственное вредоносное ПО, повышая его эффективность в условиях усиления защиты ИТ-инфраструктур».

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru