


Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

Группировка Cloud Atlas атакует госсектор России и Белоруссии

В экспертный центр безопасности Positive Technologies обратилась российская государственная организация, зафиксировавшая фишинговую рассылку. Расследование показало, что данный инцидент является частью новой кампании против государственных учреждений России и Беларуси.

За атаками стоит APT-группировка Cloud Atlas, которая ранее предлагала россиянам поддержать участников СВО и пыталась пробить российский госсектор. Группа активна с 2014 года.

Атаку, к расследованию которой были привлечены специалисты Positive Technologies (PT ESC IR), выявили на раннем этапе разведки. Благодаря оперативному реагированию злоумышленникам не удалось закрепиться в ИТ-инфраструктуре организации и нанести значительный ущерб.

В рамках новой фишинговой кампании основными целями группировки стали госструктуры России и Беларуси.

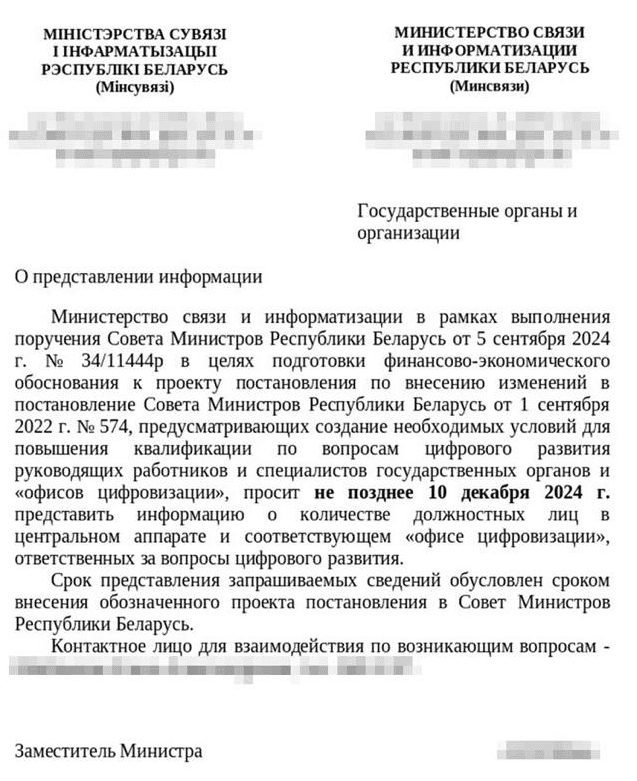
Как и прежде, злоумышленники использовали документы в формате Microsoft Word. Однако на этот раз они содержали запросы, оформленные как официальные обращения о предоставлении информации. На момент проведения атаки вредоносное содержимое файлов не выявлялось антивирусными средствами.


Встроенные в файлы таблицы содержали ссылку на вредоносный шаблон, который эксплуатировал уязвимость в редакторе формул Microsoft Equation. Это позволило запускать скрипты, управлявшиеся командным сервером.

В результате на устройства жертв доставлялись инструменты для дальнейшего развития атаки, включая бэкдор PowerShower. Этот инструмент уже ранее использовался Cloud Atlas для шпионажа и кражи данных.

«За десять лет арсенал Cloud Atlas не претерпел значительных изменений: группировка продолжает использовать облачные сервисы в качестве командно-контрольных серверов. Например, в новой кампании вредоносные модули хранились на Яндекс.Диске», — комментирует Александр Григорян, заместитель руководителя департамента комплексного реагирования на киберугрозы экспертного центра безопасности Positive Technologies.

«Однако недавние атаки носят экспериментальный характер. Их главное отличие — вместо стандартного C2 использовались документы, созданные в Google Sheets, онлайн-приложении для работы с таблицами. В целом мы видим, что Cloud Atlas совершенствует свои тактики, техники и инструменты, а также развивает собственное вредоносное ПО, повышая его эффективность в условиях усиления защиты ИТ-инфраструктур».

Подпишитесь на новости

WhatsApp начал блокировать вход на устройствах с устаревшими Android и iOS

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) вводит новое ограничение: некоторым пользователям устаревших Android и iOS мессенджер не дает войти в аккаунт, пока они не обновят операционную систему. Кнопки, позволяющей решить проблему потом, не предусмотрено.

По данным WABetaInfo, механизм распространяется через серверное обновление.

Устанавливать конкретную версию WhatsApp для его появления не требуется. Пока ограничение включают для отдельных пользователей обеих платформ.

При попытке входа появляется экран с инструкцией: открыть настройки телефона, установить доступное обновление ОС и снова попробовать аутентифицироваться. Там же объясняется, как проверить текущую версию системы. Пропустить этот шаг нельзя.


При этом точного списка версий Android и iOS, которые вызывают блокировку, WhatsApp пока не опубликовал. Поэтому говорить, что мессенджер разом отрезал все старые смартфоны, рано.

WABetaInfo связывает меру с безопасностью устройства: известные уязвимости устаревшей ОС могут помочь злоумышленникам установить вредоносную программу. Сквозное шифрование переписки не спасает, если данные перехватывают уже на самом телефоне.

Главный вопрос остается открытым: что делать владельцам устройств, которым производитель больше не выпускает обновления? В опубликованном описании механизма ответа нет.

RSS: Новости на портале Anti-Malware.ru