


BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

BadRAM: новый способ обхода защиты памяти ВМ в процессорах AMD EPYC

Университетские исследователи нашли новый способ обхода защитного механизма AMD SEV-SNP. Атака BadRAM требует физического доступа к системе и позволяет выуживать секреты из виртуальных машин клиентов облачных провайдеров.

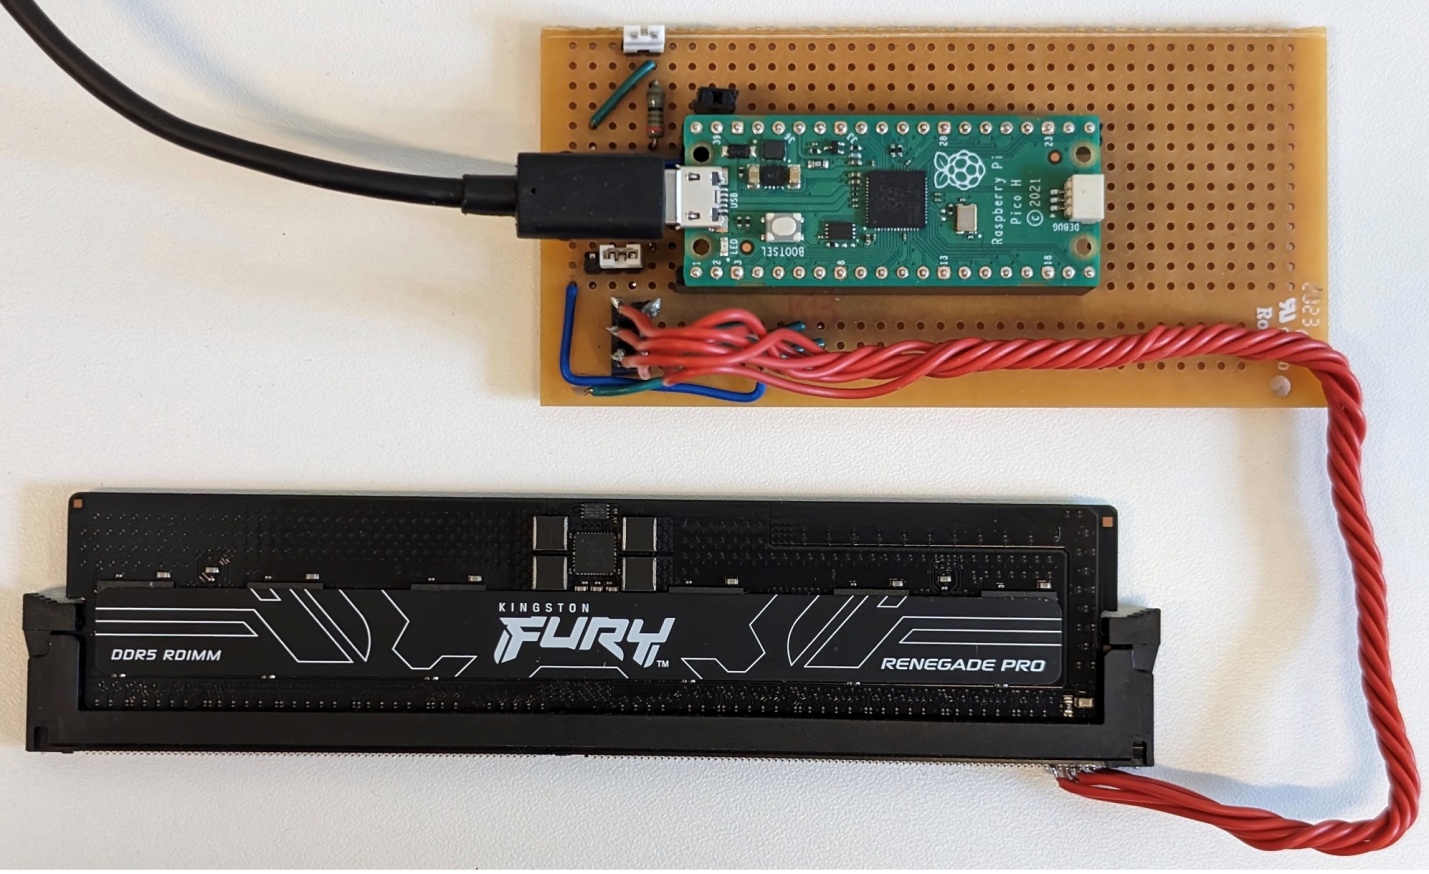
Примечательно, что обход ограничений доступа к памяти в данном случае требует минимальных капиталовложений. Реализация PoC обошлась экспериментаторам в $10 — столько суммарно стоили Raspberry Pi Pico, DDR-сокет и батарейка на 9 В.


Атака BadRAM (PDF) предполагает манипулирование чипом SPD (Serial Presence Detect) в модуле ОЗУ. Этот чип предоставляет информацию о доступной памяти в ходе загрузки системы.

Подмена этих данных (исследователи увеличили реальный объем DIMM в два раза) вынуждает контроллер памяти использовать дополнительные, «призрачные» биты адреса. В результате возникает конфликт доступа к памяти, который можно использовать для извлечения конфиденциальных данных.

О новой возможности обхода SEV-SNP (усовершенствованный SEV с дополнительной защитой от перераспределения памяти с помощью вредоносного гипервизора) было сообщено в AMD. Проблему, актуальную для процессоров EPYC, используемых сервисами AWS, Google, Microsoft, IBM, зарегистрировали как CVE-2024-21944 и решили обновлением прошивок.

Проверки показали, что Intel TDX и SGX (аналоги AMD SEV) атаки BadRAM не страшны. Такой же механизм Arm (CCA), судя по спецификациям, тоже к ним устойчив; удостовериться в этом исследователям не удалось.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru