


Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Android-шпион SpyLoan пробрался из Google Play на 8 млн смартфонов

Новый набор из 15 Android-вредоносов семейства SpyLoan на днях всплыл в официальном магазине Google Play. В общей сложности эти приложения попали более чем на 8 миллионов смартфонов.

Новую активность трояна зафиксировали специалисты компании McAfee, также поспособствовавшие удалению SpyLoan из Play Store.

Интересно, что несмотря на все усилия правоохранительных органов, направленные на борьбу с операторами SpyLoan, вредонос продолжает проникать в официальный магазин приложений для Android. Например, ровно год назад мы сообщали, что SpyLoan скачали более 12 миллионов пользователей.

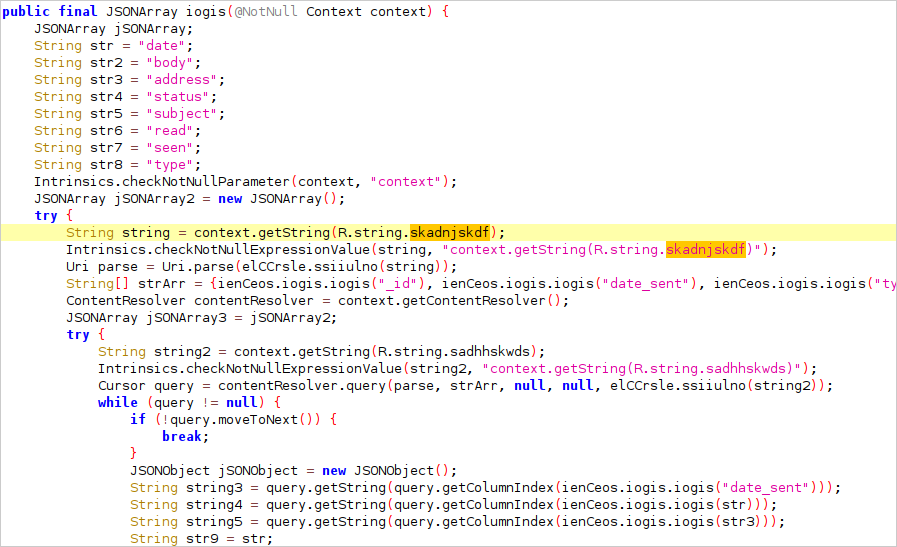
Попав на смартфон, зловред пытается вытащить данные владельца: список всех контактов, информацию о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

Кроме того, SpyLoan может получать данные геолокации и читать текстовые сообщения. В McAfee также отметили возможность вредоноса извлекать информацию о девайсе, ОС и датчиках.


Если жертва попадётся на крючок и получит кредит с помощью одного из таких приложений, её ждут высокие проценты и регулярный шантаж со стороны операторов. Последние будут использовать украденные фото и видео, а в некоторых случаях даже звонить родственникам.

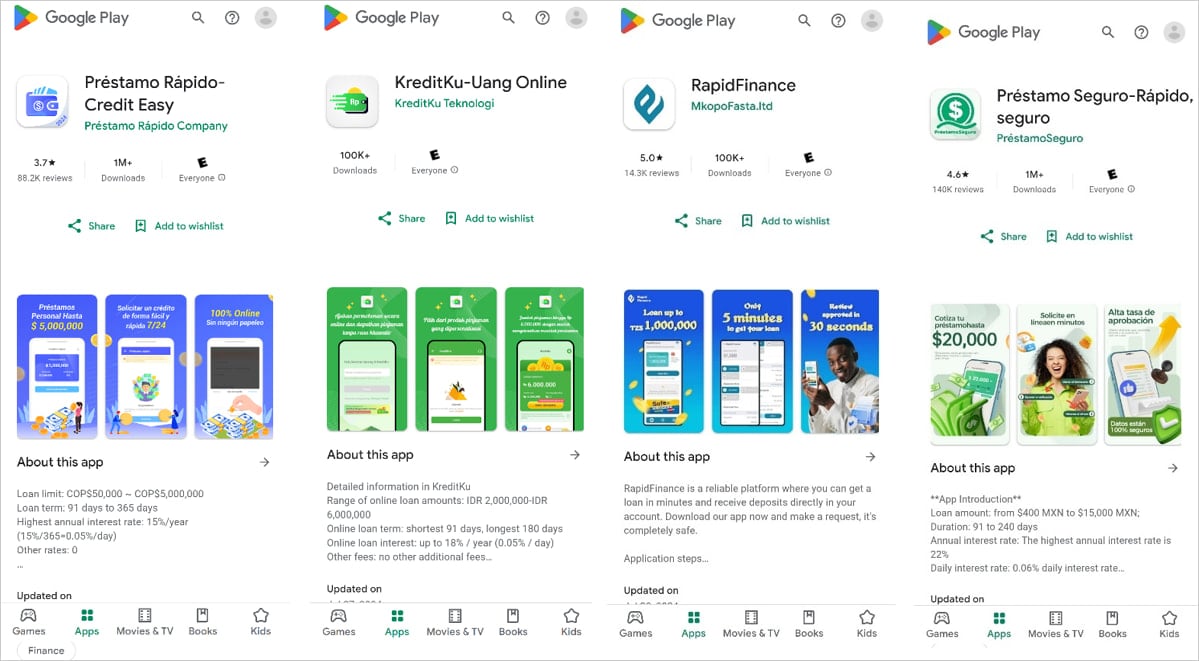
Из общего списка исследователи приводят восемь наиболее популярных приложений семейства SpyLoan:

  • Préstamo Seguro-Rápido, Seguro - 1 000 000 загрузок,
  • Préstamo Rápido-Credit Easy - 1 000 000 загрузок,
  • ได้บาทง่ายๆ-สินเชื่อด่วน - 1 000 000 загрузок,
  • RupiahKilat-Dana cair - 1 000 000 загрузок,
  • ยืมอย่างมีความสุข – เงินกู้ - 1 000 000 загрузок,
  • เงินมีความสุข – สินเชื่อด่วน - 1 000 000 загрузок,
  • KreditKu-Uang Online - 500 000 загрузок,
  • Dana Kilat-Pinjaman kecil - 500 000 загрузок.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru