8 ноября на платформах «АМ Медиа» стартует третий сезон технологического шоу AM Talk. С какими вызовами столкнется мир криптовалют? Как защитить себя от хакеров, взломавших ваш автомобиль? Можно ли оцифровать сны? На эти и другие вопросы ответят эксперты, выступающие в формате, вдохновленном TEDx.
AM Talk предлагает короткие монологи в стиле технологического евангелизма. Специалисты в области информационных технологий и кибербезопасности делятся своим опытом, идеями и свежим взглядом на привычные вещи.
Темы нового сезона условно разделены на четыре направления:
- Технологический Ренессанс: новации в ИТ и информационной безопасности.
- ИИ против киберугроз: от теории к практике.
- Правовая рамка: законы и ответственность.
- ТехноПульс: пространство идей и мнений.
«Под зонтиком AM Talk собрались спикеры, которыми я, как продюсер, горжусь, — говорит Олеся Афанасьева, руководитель проекта. — 20 экспертов, 20 ярких тем, каждая из которых достойна внимания и обсуждения».
Среди горячих вопросов нового сезона:
- Чипирование и будущее аутентификации.
- Как не стать дипфейком?
- Как расследуются крипто-преступления?
- Как хакеры развивают кибербезопасность?
- Когда мы оцифруем сны и научимся управлять реальностью?
Полный календарь сезона доступен на сайте шоу https://amtalk.anti-malware.ru/
«Монологи на AM Talk отличаются от обычных выступлений на конференциях или вебинарах и требуют особой подготовки, — отмечает Олеся. — Мы начинаем работу со спикерами за несколько недель до записи. Обсуждаем тему, “крутим” ее, чтобы нащупать тот самый технологический евангелизм, за которым и приходят на наш проект».
Этот сезон снимали в центре Москвы, в инновационном пространстве ВЭБ-Центра, при поддержке Российского фонда развития информационных технологий (РФРИТ) и КиберХаба Сколково. Атриум ВЭБ-Центра под стеклянным куполом на 8 часов превратился в телевизионную съемочную площадку.
«Для ВЭБ.РФ тема информационных технологий — это ключевое направление, — говорит исполнительный директор ВЭБ-Центра Михаил Подругин. — В нашей группе работают центры, которые обеспечивают опережающее развитие цифровых технологий в России. Особую роль в этом играют Фонд содействия инновациям и РФРИТ, поддерживающие ИТ-проекты на всех этапах. Благодарим организаторов и РФРИТ за то, что это мероприятие проходит у нас».
«Мы активно сотрудничаем с ИТ-сообществом и ведущими разработчиками, — добавляет глава РФРИТ Александр Павлов. — Умение кратко рассказать о проекте крайне важно в нашей сфере. Если ты не можешь донести суть идеи на решающей встрече, это может привести к неудаче».
«AM Talk — это лучшее из того, что есть на сегодняшний день в формате, который стоит попробовать», — подводит итог Павлов.
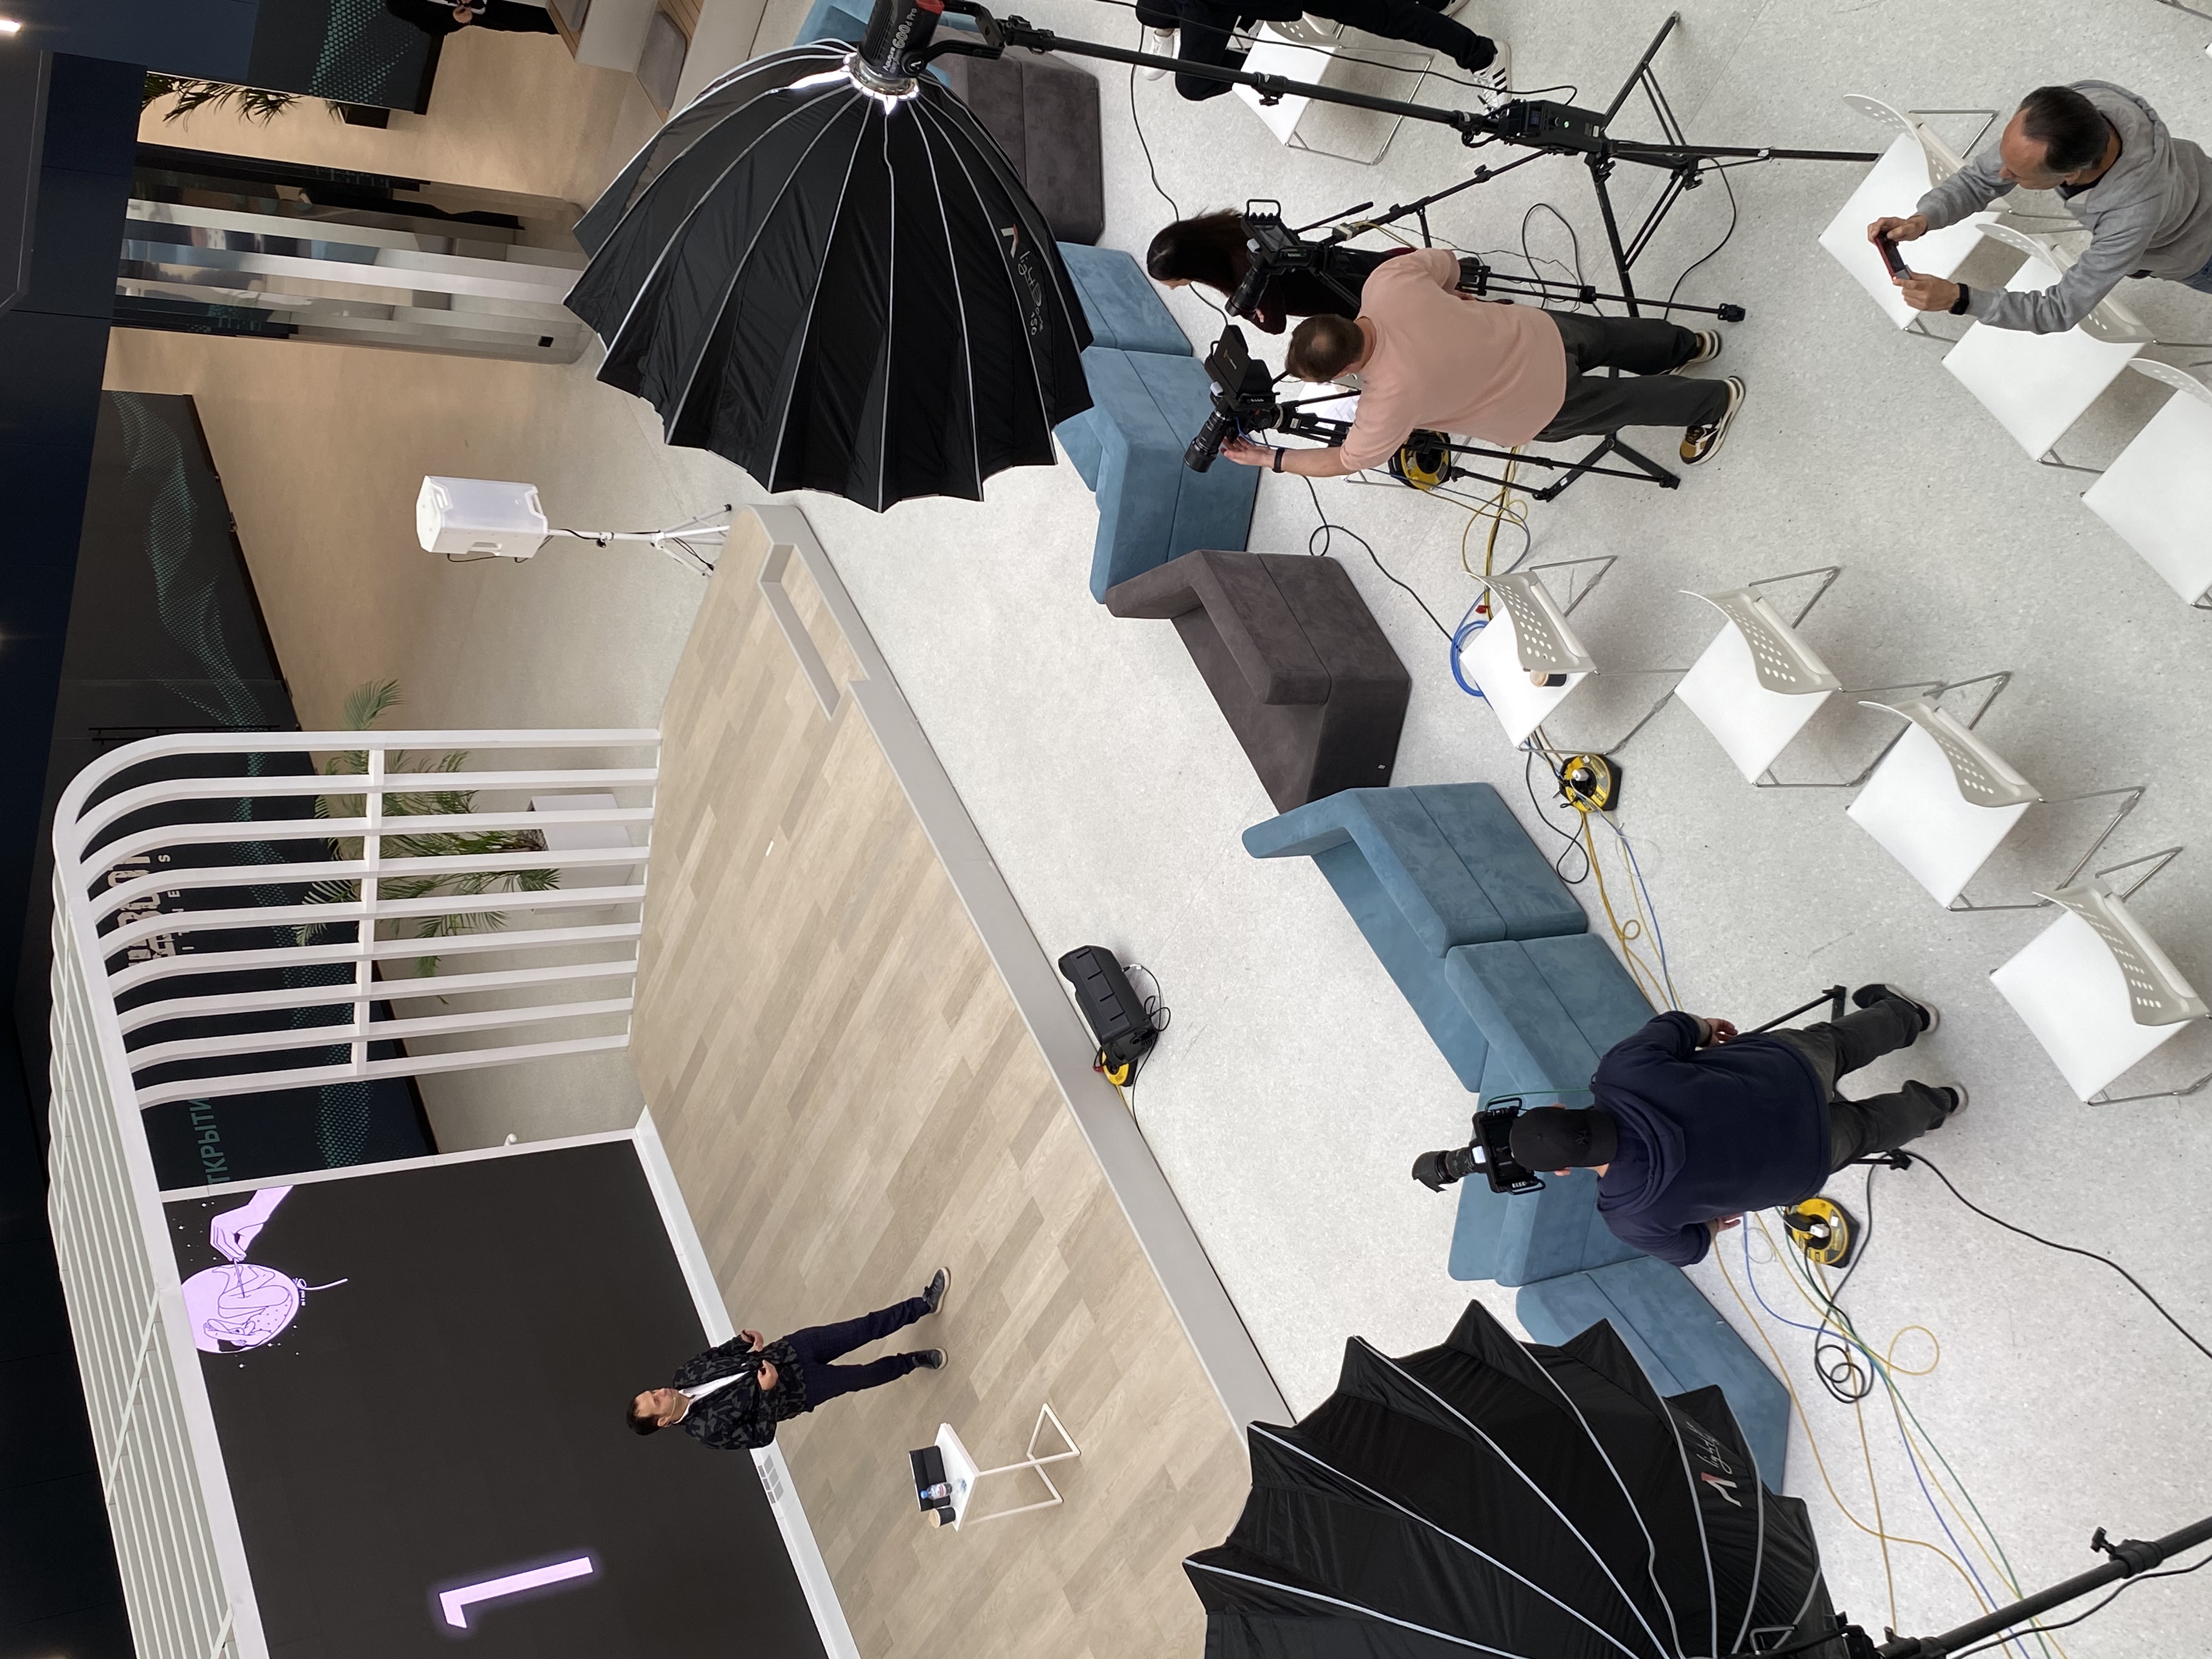
Такой формат — отличный способ донести информацию до зрителя, считает Игорь Бирюков, руководитель КиберХаба «Сколково».
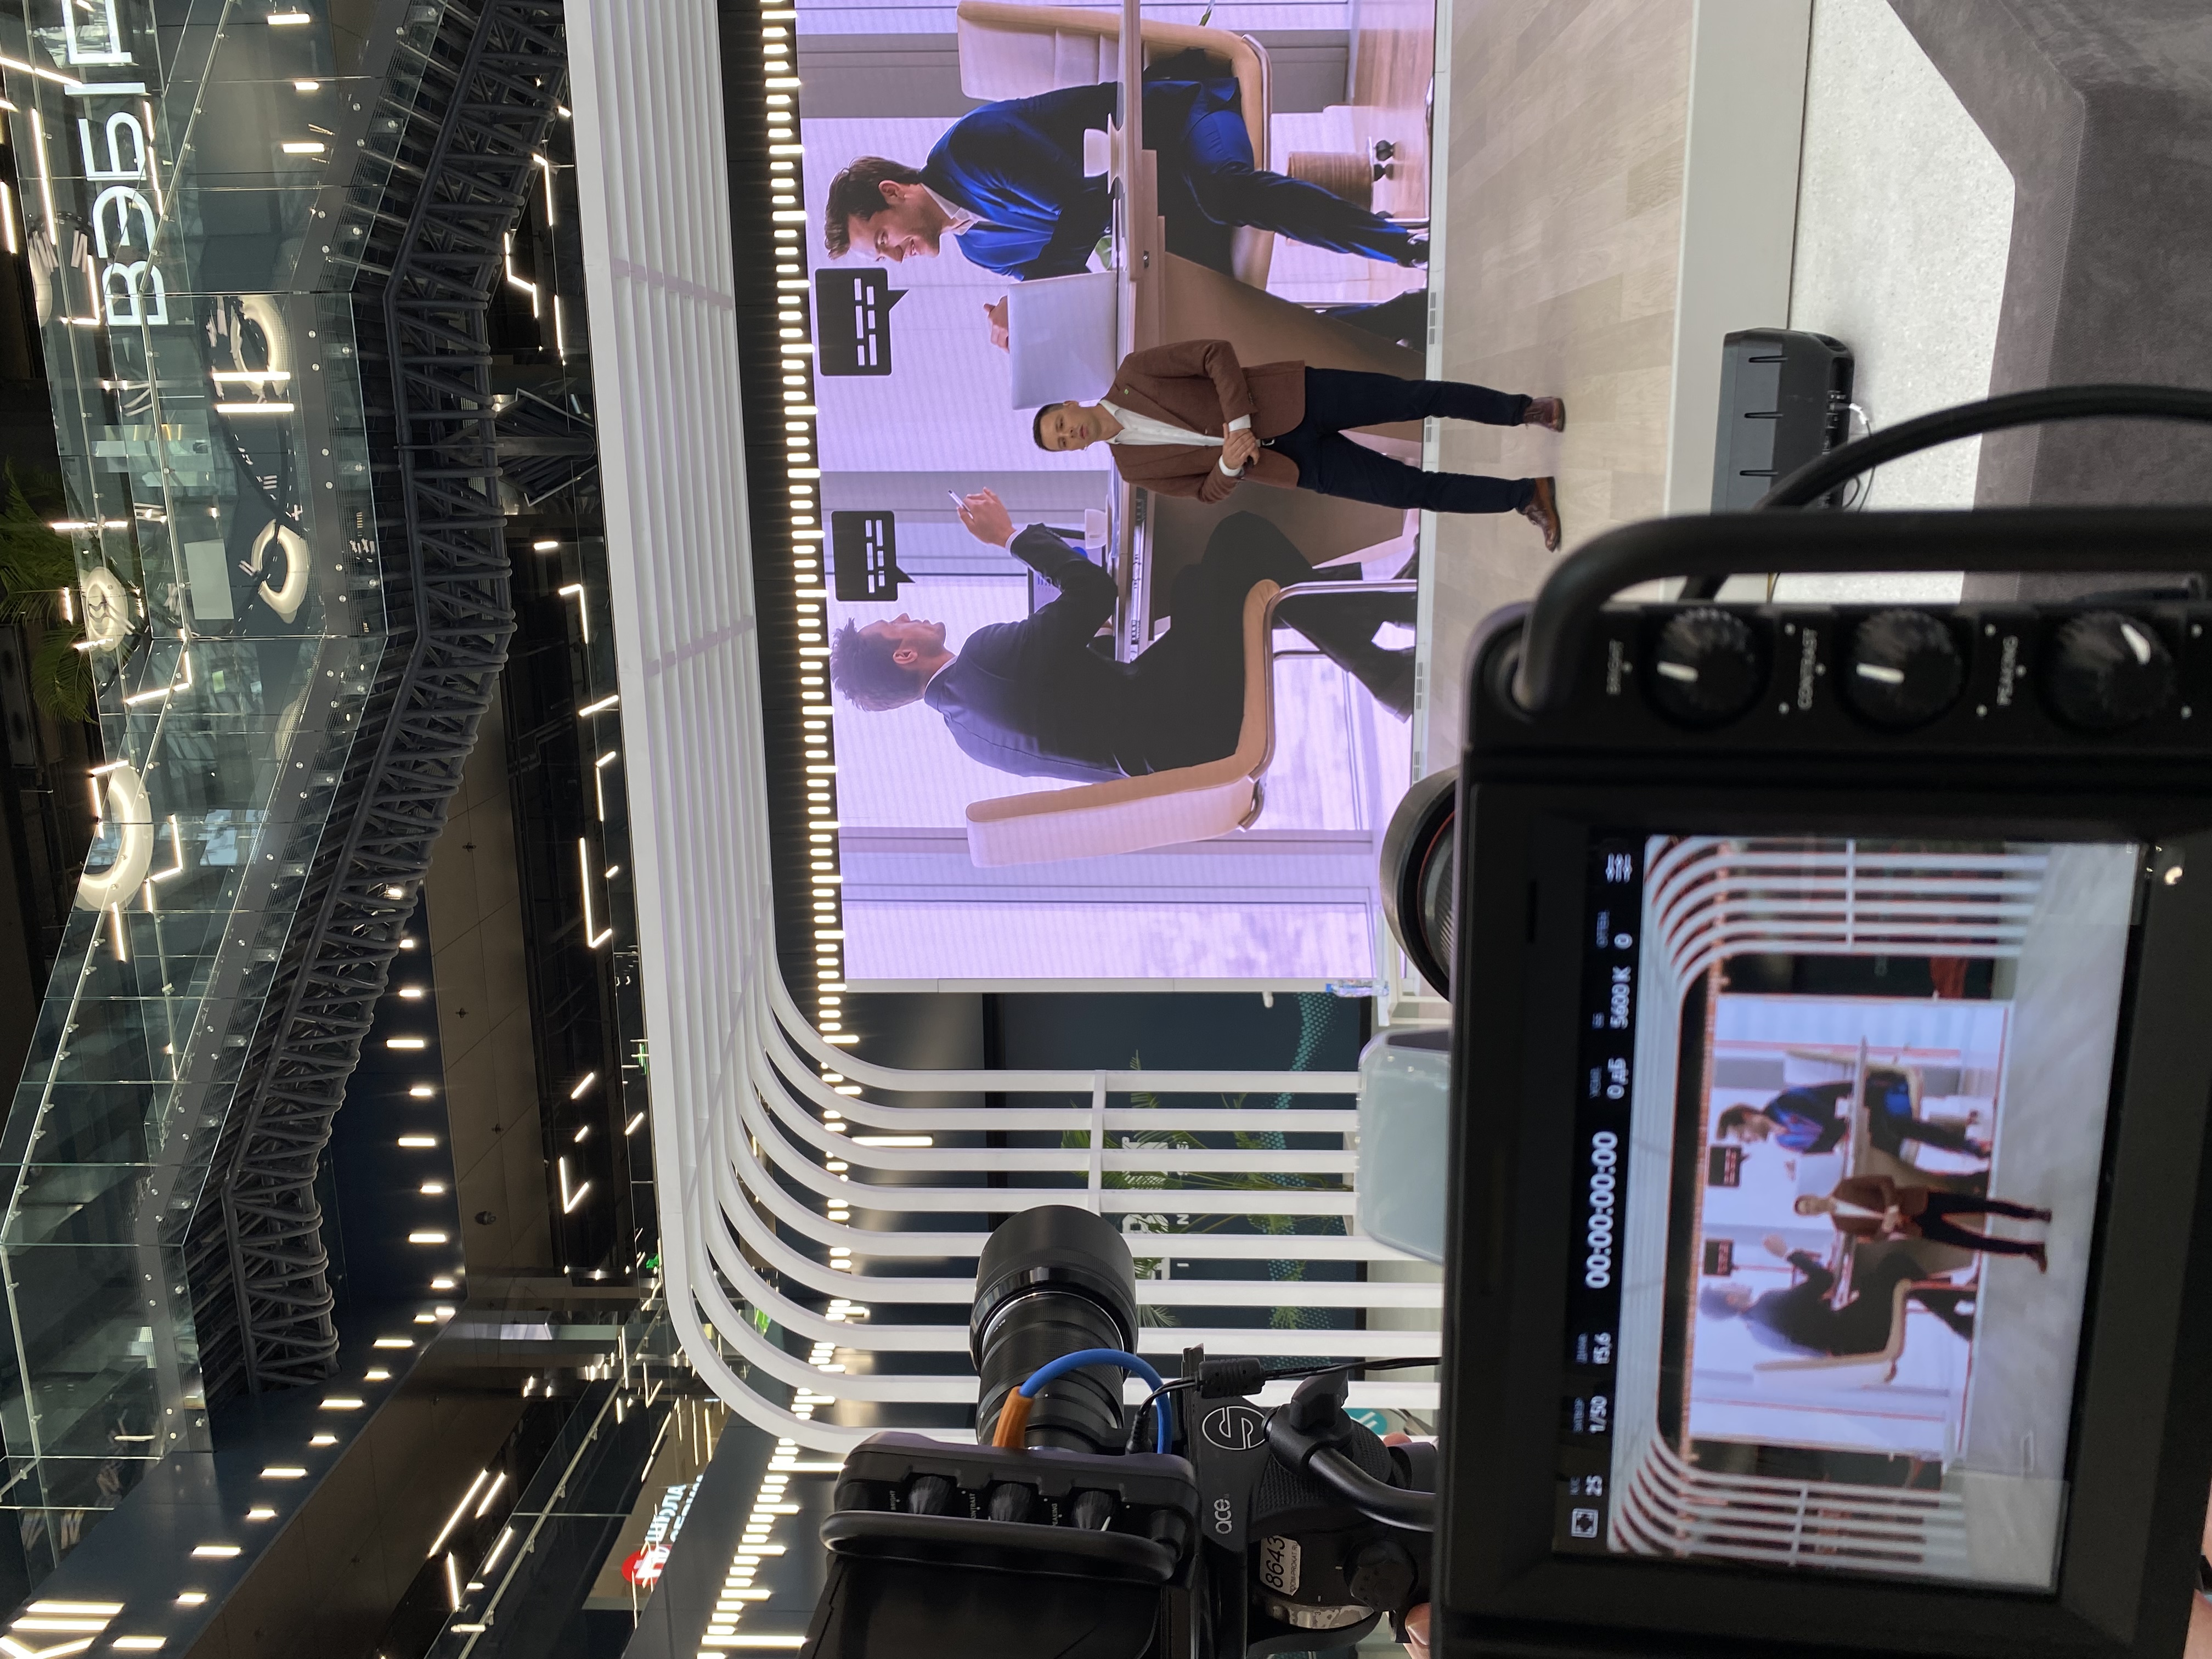
«Все кратко и эффективно. Это мой первый опыт, и я получил положительные эмоции. Рекомендую всем, кто хочет поделиться мнением о ИБ, участвовать в АМ Talk! Удачи и лайков».
Шоу стартовало с выпуска «Как попасть под лавину ИТ-законов». А уже в понедельник выйдет монолог: «Когда вас взломает собственный автомобиль?»
Новые ролики будут выходить два раза в неделю, вплоть до февраля.