


Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Французский конгломерат Schneider Electric подтвердил факт взлома платформы для разработчиков после того, как об этом заявил хакер.

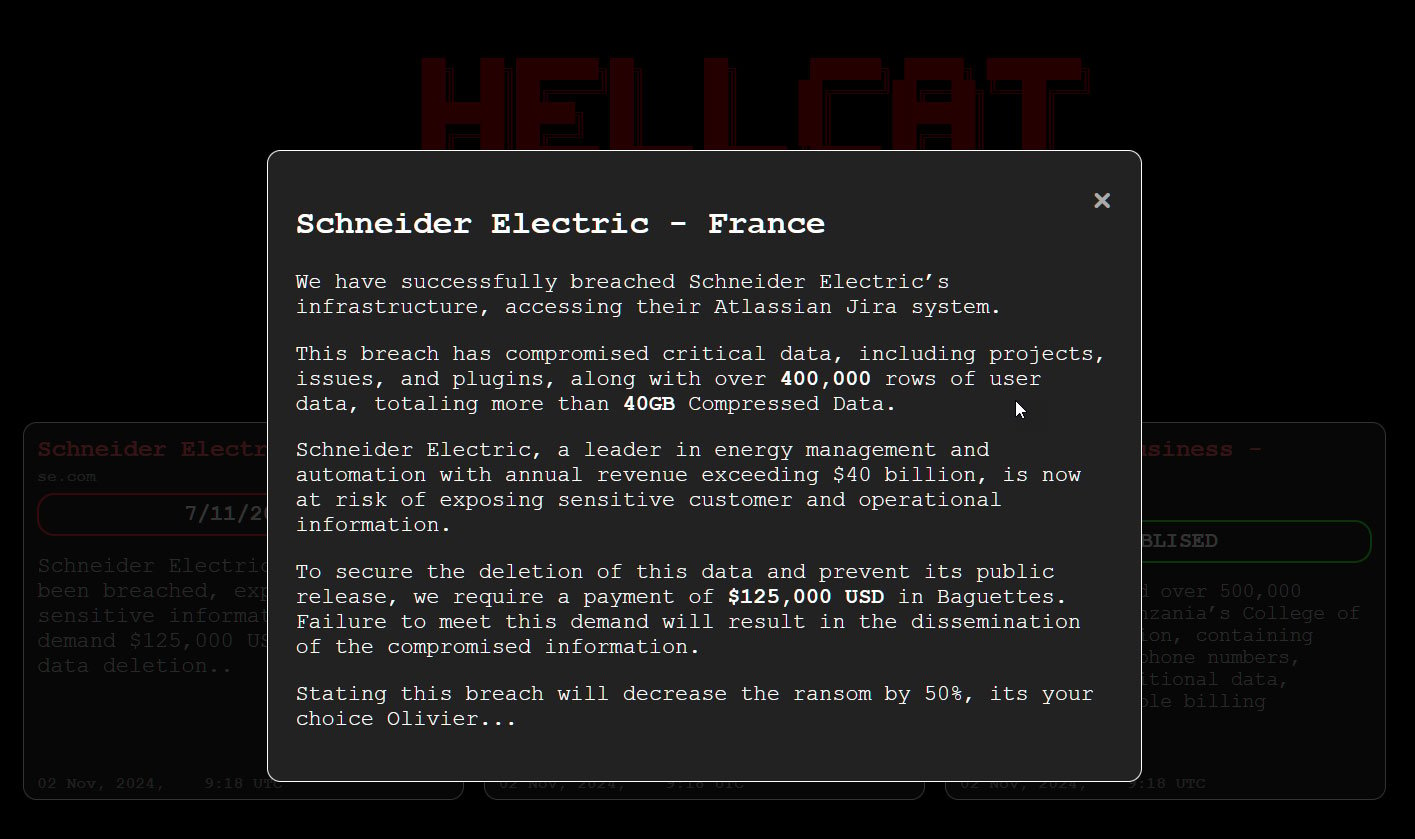
О взломе Schneider Electric написал злоумышленник с ником Grep в соцсети X (бывшая Twitter, заблокироваана в РФ). Он сообщил изданию Bleeping Computer, что взломал Jira-сервер компании, используя украденные учетные данные.

Массив данных содержит 400 тысяч строк только пользовательских данных, включая более 75 тысяч адресов электронной почты. Среди украденных данных также оказались разработки. Злоумышленник в шутку требует у компании 125 тыс. долларов в багетах за неразглашение украденных данных.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ отслеживания выполнения проектов, которая размещена в изолированной среде, — прокомментировали данный инцидент в пресс-службе Schneider Electric Bleeping Computer — Наша команда Global Incident Response была немедленно мобилизована для реагирования на инцидент. Сервисы и продукты Schneider Electric не пострадали».

В январе 2024 года Schneider Electric уже подвергалась атаке вымогателя Cactus. Тогда злоумышленники украли более 1,5 терабайт данных, в том числе касающиеся работы внутренних систем.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru