


Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Хакер украл у Schneider Electric 40 Гбайт данных, требует за них багеты

Французский конгломерат Schneider Electric подтвердил факт взлома платформы для разработчиков после того, как об этом заявил хакер.

О взломе Schneider Electric написал злоумышленник с ником Grep в соцсети X (бывшая Twitter, заблокироваана в РФ). Он сообщил изданию Bleeping Computer, что взломал Jira-сервер компании, используя украденные учетные данные.

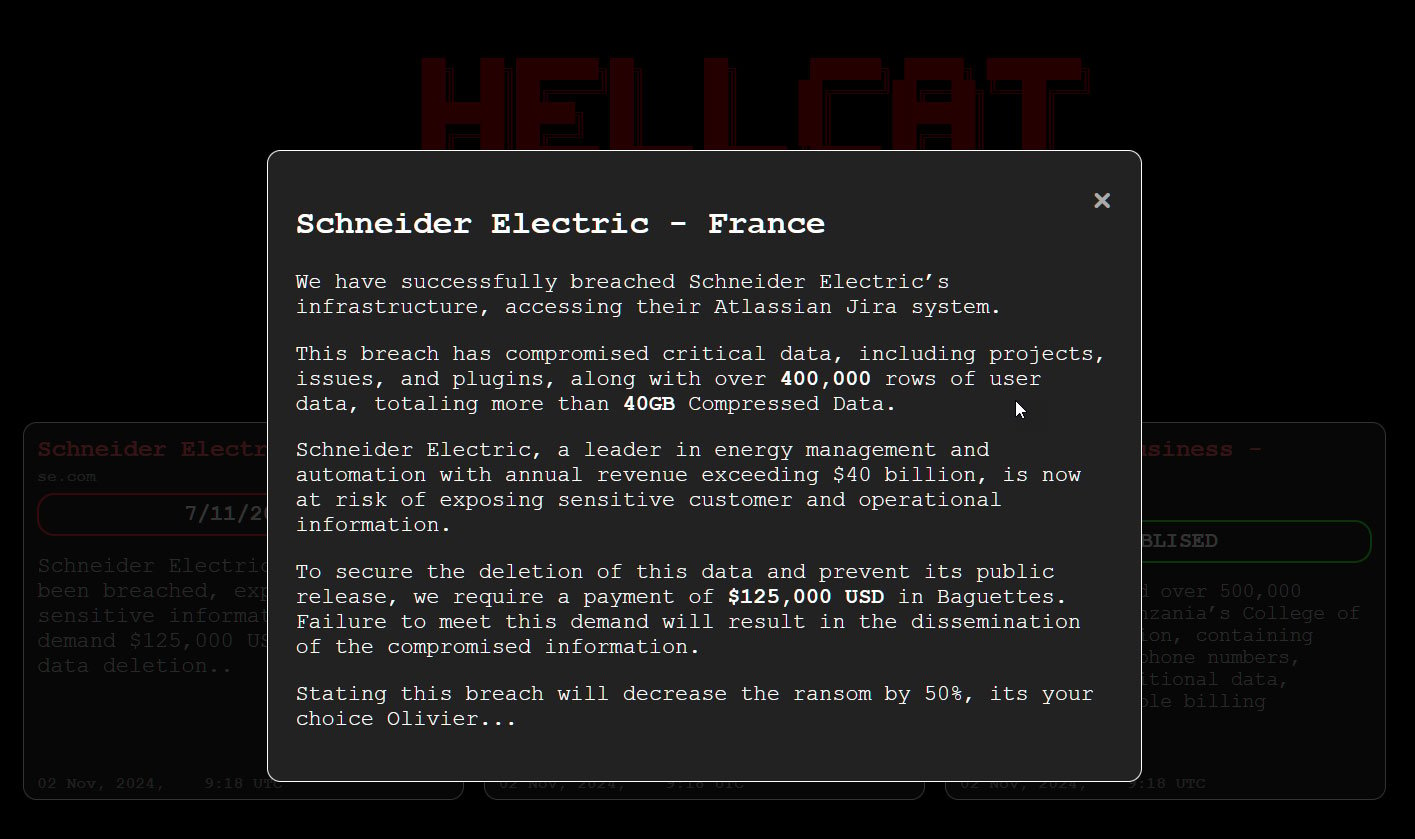
Массив данных содержит 400 тысяч строк только пользовательских данных, включая более 75 тысяч адресов электронной почты. Среди украденных данных также оказались разработки. Злоумышленник в шутку требует у компании 125 тыс. долларов в багетах за неразглашение украденных данных.


«Schneider Electric расследует киберинцидент, связанный с несанкционированным доступом к одной из наших внутренних платформ отслеживания выполнения проектов, которая размещена в изолированной среде, — прокомментировали данный инцидент в пресс-службе Schneider Electric Bleeping Computer — Наша команда Global Incident Response была немедленно мобилизована для реагирования на инцидент. Сервисы и продукты Schneider Electric не пострадали».

В январе 2024 года Schneider Electric уже подвергалась атаке вымогателя Cactus. Тогда злоумышленники украли более 1,5 терабайт данных, в том числе касающиеся работы внутренних систем.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru