


Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

Ботнет из тысяч роутеров TP-Link мобилизован для брутфорса учеток Azure

С августа 2023 года в Microsoft фиксируют повышенную активность взломщиков аккаунтов Azure, использующих технику password spraying. Скрытные и зачастую успешные атаки удалось связать с ботнетом CovertNetwork-1658, он же xlogin и Quad7 (7777).

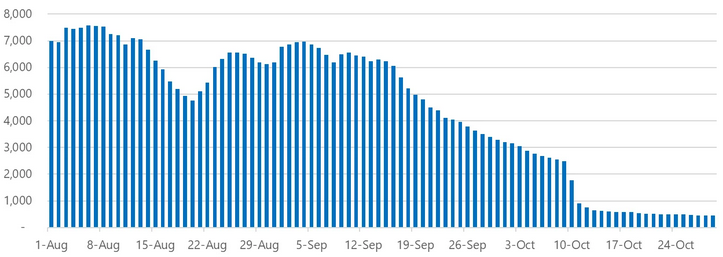
Данная бот-сеть составлена в основном из забэкдоренных SOHO-роутеров TP-Link, работающих как релеи. Период активности узла — в среднем 90 дней; в атаках password spraying одновременно задействованы около 8 тыс. IP-адресов, в 80% случаев каждый совершает одну попытку взлома в сутки.

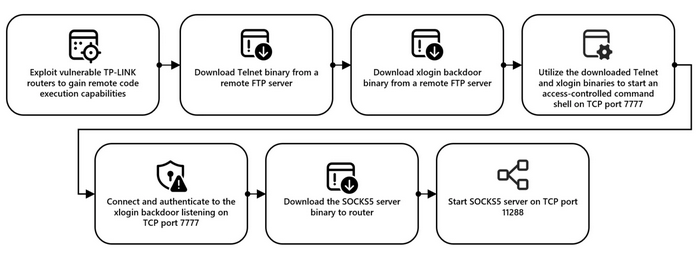
Для внедрения бэкдора злоумышленники используют уязвимости — какие именно, доподлинно неизвестно. После отработки эксплойта происходит подготовка устройства к работе в качестве прокси:


Учетные данные, скомпрометированные с помощью CovertNetwork-1658, в дальнейшем используются для проведения целевых атак. Взлом аккаунтов мишени в облаке Azure позволяет злоумышленникам продвинуться вширь по сети, закрепиться с помощью RAT и приступить к краже данных.

В частности, плодами трудов прокси-ботнета охотно пользуется действующая в Северной Америке и Европе кибергруппа, которую в Microsoft отслеживают под именем Storm-0940.

Последние месяцы активность CovertNetwork-1658 заметно снизилась. Вероятно, ботоводов встревожило повышенное внимание со стороны ИБ-сообщества (публикации Team Cymru и Sekoia, посвященные Quad7), и они решили обновить инфраструктуру, сменив цифровые отпечатки, чтобы вновь уйти в тень.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru