


Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Скамеры постят фейковые номера поддержки в отзывах к Chrome-версии LastPass

Разработчики менеджера паролей LastPass предупреждают о новой киберпреступной кампании, в ходе которой мошенники оставляют поддельные номера техподдержки в отзывах к расширению LastPass для Chrome.

Уловка с фейковой техподдержкой используется скамерами давно. Задача — обманом заставить пользователя открыть удалённый доступ к устройству.

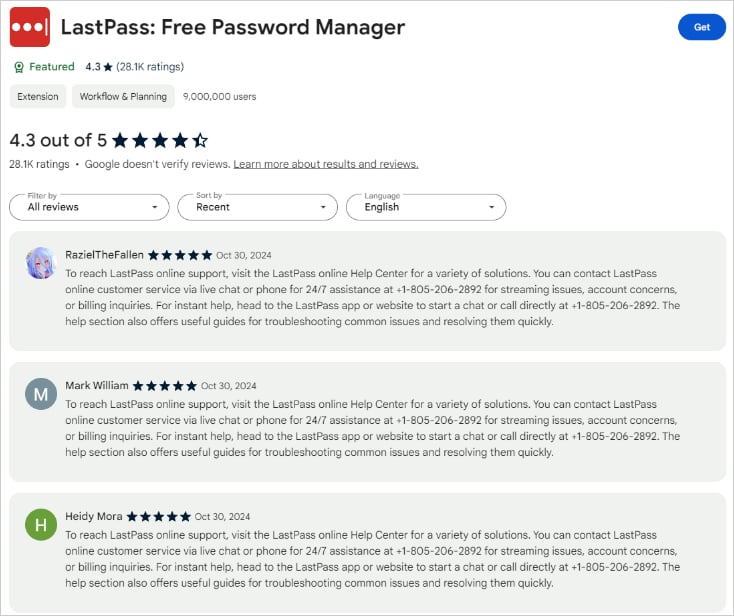
В этот раз мошенники решили оставлять пятизвёздочные отзывы к расширению LastPass для браузера Google Chrome, указывая в них телефонный номер якобы техподдержки, если у пользователей будут вопросы.


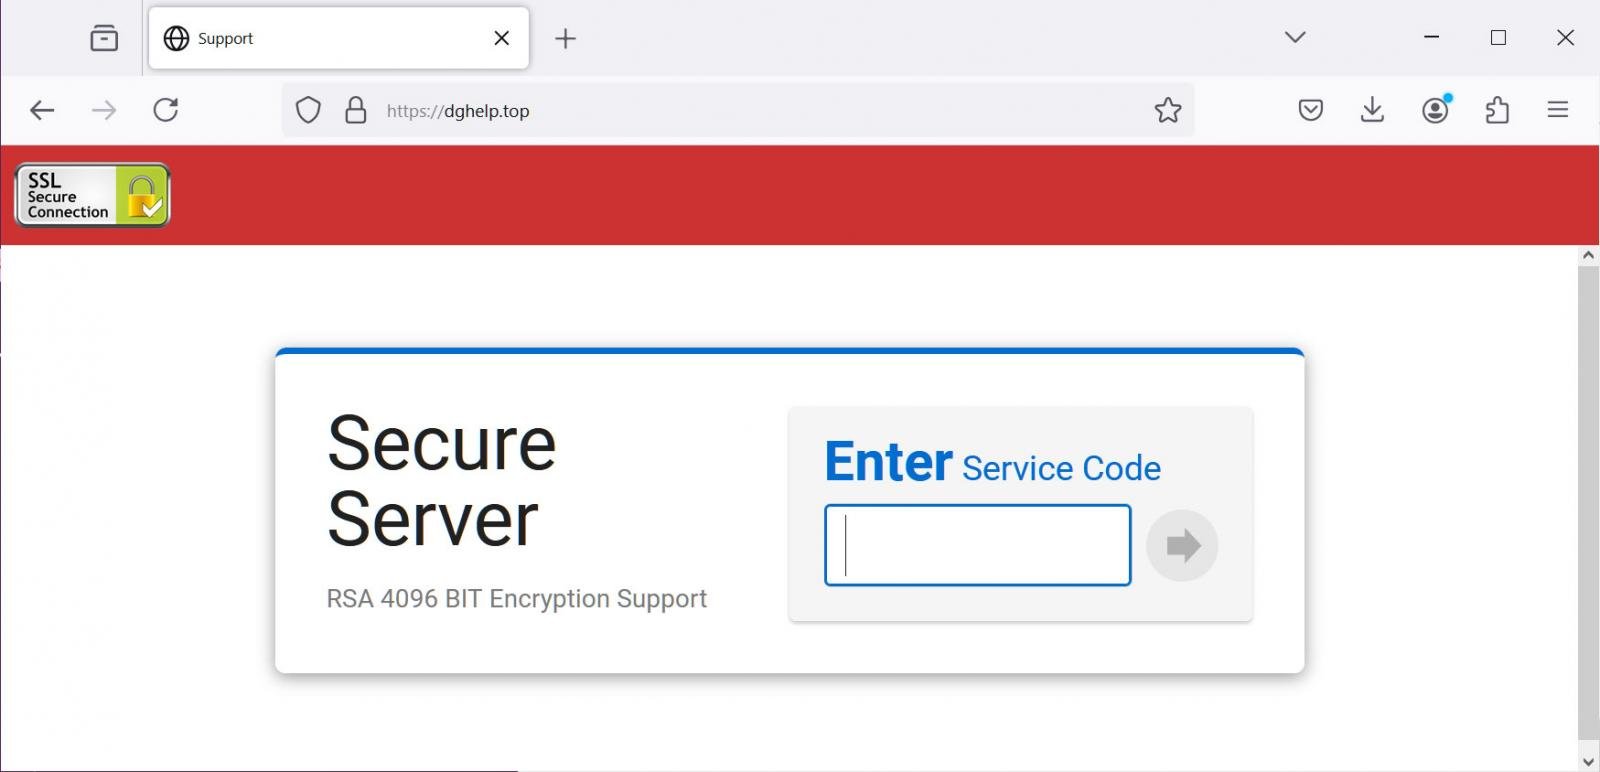
Помимо этого, в кампании фигурирует веб-ресурс dghelp[.]top, с которого киберпреступники предлагают загрузить «программу для удалённой техподдержки». Но сначала надо ввести специальный код.


«Если вы позвоните на мошеннический номер, на том конце вас спросят, с каким именно продуктом у вас проблемы. После этого будет ряд вопросов о том, с какого устройства вы пользуетесь LastPass», — пишут представители LastPass.

«Далее вас перенаправят на сайт dghelp[.]top, а мошенник, оставаясь всё это время на линии, будет давать инструкции по загрузке софта с этого сайта».

Исследователи из BleepingComputer специально загрузили программу, которую предлагают скачать мошенники. Ей оказалась ConnectWise ScreenConnect (детекты на VirusTotal), открывающая удалённый доступ к устройстве жертвы.

Напомним, летом у LastPass был 12-часовой сбой в работе, причиной которого стал корявый апдейт аддона для Chrome. А весной разработчики LastPass добавили новую интересную функциональность: теперь менеджер паролей шифрует URL, сохранённые вместе с учётными данными.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru