


Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision представила обновленный продукт Security Vision ФинЦЕРТ

Security Vision ФинЦЕРТ автоматизирует и оптимизирует взаимодействие с регулятором ФинЦЕРТ. Продукт позволяет в режиме реального времени отправлять уведомления о событиях ИБ в ФинЦЕРТ.

Помимо этого, разработка помогает получать запросы от ФинЦЕРТ о контролируемых ресурсах организации или клиентах, замеченных во вредоносной активности, а также получать бюллетени об актуальных угрозах и уязвимостях.

Система разработана с учетом всех требований регулятора ФинЦЕРТ.


Работа с инцидентами и атаками

Продукт обеспечивает своевременное и максимально полное информирования регулятора о зафиксированных инцидентах и атаках в требуемой форме. Жизненный цикл полностью совпадает с требованиями регулятора. Интеграция позволяет вести переписку с регулятором напрямую из карточки инцидента без перехода в личный кабинет ФинЦЕРТ, а также отправлять и получать файлы всех форматов.

Для упрощения создания инцидентов предусмотрена возможность предзаполнения карточек по шаблонам. Вся история действий с инцидентом, а также общения с регулятором сохраняется в таймлайне.

Работа с запросами от ФинЦЕРТ

Предусмотрена проверка наличия запросов от регулятора с возможностью точечно предоставить необходимую информацию о результатах расследования инцидента и принятых мерах или решениях. Возможность ведения переписки с оператором без перехода в личный кабинет ФинЦЕРТ позволяет быстро задать уточняющие вопросы или отправить требуемые файлы. Хронология общения фиксируется в таймлайне для сохранения полной истории запросов.

Бюллетени ФинЦЕРТ

Продукт позволяет регулярно загружать информационные бюллетени об актуальных уязвимостях и угрозах, направляемых ФинЦЕРТ. Гибкая настройка расписания получения бюллетеней и удобные оповещения позволяют вовремя обрабатывать необходимое количество документов.

Отчеты и дашборды

В продукт включены как преднастроенные отчеты, позволяющие выгружать данные по отдельным инцидентам и атакам, так и сводные отчеты, отображающие динамику взаимодействия и консолидированную информацию по обработанным сведениям.

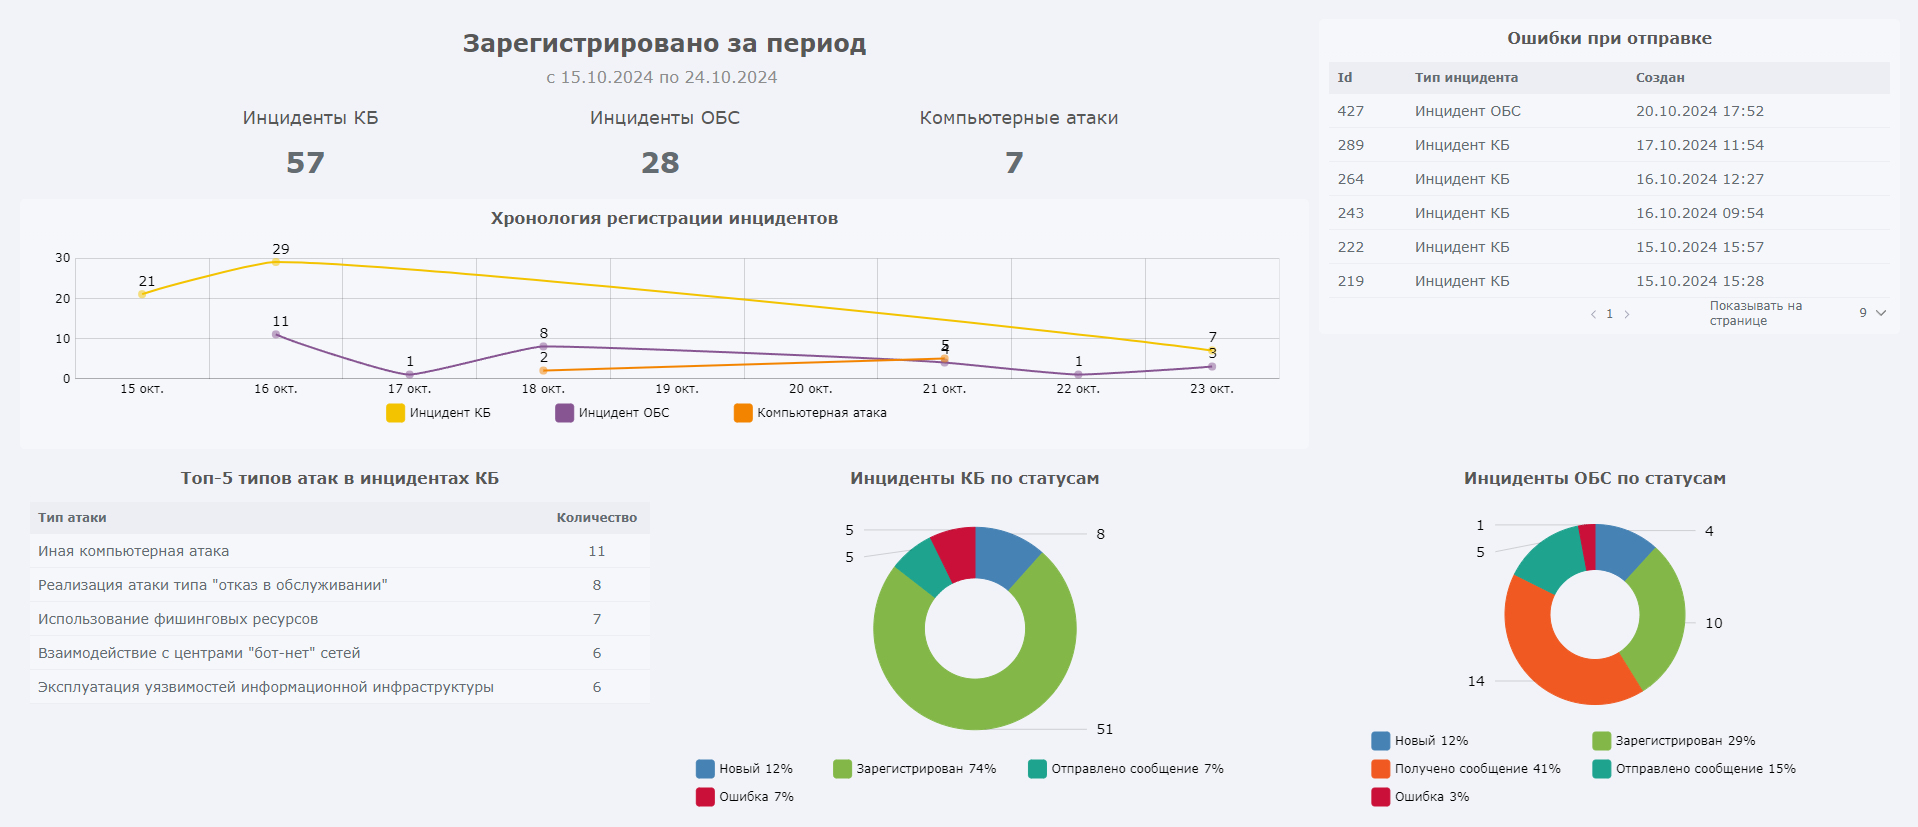
Дашборд отображает ключевую информацию по зарегистрированным в ФинЦЕРТ инцидентам за выбранный период и сводную информацию по статусам текущих инцидентов. Оператору предоставлена возможность отслеживать в режиме реального времени инциденты, в которых при отправке в ФинЦЕРТ возникла ошибка, чтобы своевременно отреагировать и внести необходимые исправления.

Интеграция с продуктами Security Vision

Продукт нативно интегрируется со всеми решениями линейки Secuirty Vision, что позволяет не только соответствовать требованиям регулятора, автоматизируя взаимодействие с ним, но и выстраивать полноценный комплекс защищенности, учитывая все процессы и процедуры SOC центра.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru