


Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

Мошенники через детей украли у россиян более 600 млн рублей

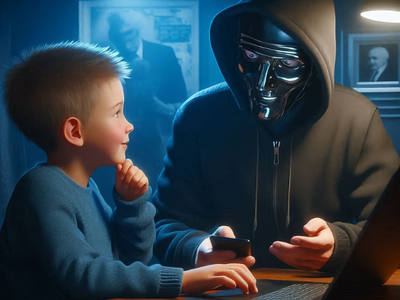
Эксперты F6 фиксируют рост числа атак на семьи, где злоумышленники действуют через детей. Только за первые шесть месяцев 2025 года в России выявлено около 3,5 тысяч случаев, когда мошенники фактически управляли действиями несовершеннолетних пользователей, чтобы получить доступ к банковским счетам их родителей.

Средний размер ущерба за это время вырос почти в два с половиной раза — с 80 до 190 тысяч рублей. Общие потери за полугодие могут превысить 600 миллионов.

Как это работает?

Чаще всего жертвами становятся дети в возрасте от 10 до 14 лет — именно они активно пользуются смартфонами и компьютерами, но при этом менее защищены от манипуляций.

Злоумышленники ищут контакт через те площадки, где подростки проводят время: онлайн-игры, соцсети, мессенджеры. С младшими детьми чаще заходят через игровые чаты — знакомятся под видом блогеров, обещают бонусы или подарки в обмен на небольшие действия.

С детьми постарше используют другую схему — представляются сотрудниками школ, госорганов, операторов связи или служб доставки. Сначала могут попросить назвать код из СМС, а потом начинают давить психологически: угрожают проблемами для родителей и требуют выполнять инструкции.

Дальше ребёнка убеждают взять у родителей телефон — пусть даже на минуту. В этот момент он может сфотографировать экран с банковскими приложениями, подсмотреть ПИН-код или переслать мошенникам скриншоты. Иногда злоумышленники заставляют ребёнка прямо войти в приложение и перевести деньги.

От простых просьб до ночных атак

Иногда схема ограничивается тем, что ребёнка просят «подсмотреть пароль». Но бывают и более изощрённые сценарии: ночью, когда родители спят, детей инструктируют приложить палец взрослого к экрану для разблокировки смартфона или банковского приложения.

Почему это опасно

Такие атаки могут продолжаться от нескольких дней до месяцев. Всё зависит от того, насколько легко ребёнок может получить доступ к данным родителей.

Эксперты отмечают, что преступники используют те же методы давления, что и при атаках на взрослых — запугивание, срочные требования, угрозы. Проблема в том, что дети не всегда понимают, что перед ними мошенники, и зачастую стесняются или боятся рассказать родителям.

Что делать

Главная защита — разговоры с детьми. Им нужно объяснять, что в интернете могут встретиться люди, которые будут просить сделать странные вещи: сообщить коды, передать телефон, войти в приложение или скрыть действия от взрослых. Чем раньше ребёнок услышит простые правила безопасности, тем меньше вероятность, что он попадётся на уловку.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru