


Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Раскрыты детали уязвимости в принтерах Xerox, которая позволяет повысить права админа до root и полностью скомпрометировать сетевое устройство. Обновления прошивок и патчи доступны на сайте производителя.

Проблема CVE-2024-6333 (7,2 балла CVSS) актуальна для МФУ семейств EC80xx, AltaLink, VersaLink, WorkCentre. Список затронутых моделей и новых прошивок представлен в бюллетене Xerox (PDF).

По словам авторов опасной находки, эксплойт возможен при наличии доступа уровня админа к веб-интерфейсу и позволяет удаленно выполнить любой код с правами суперпользователя. В случае успеха злоумышленник получит возможность выполнять системные команды и захватить контроль над уязвимым устройством.

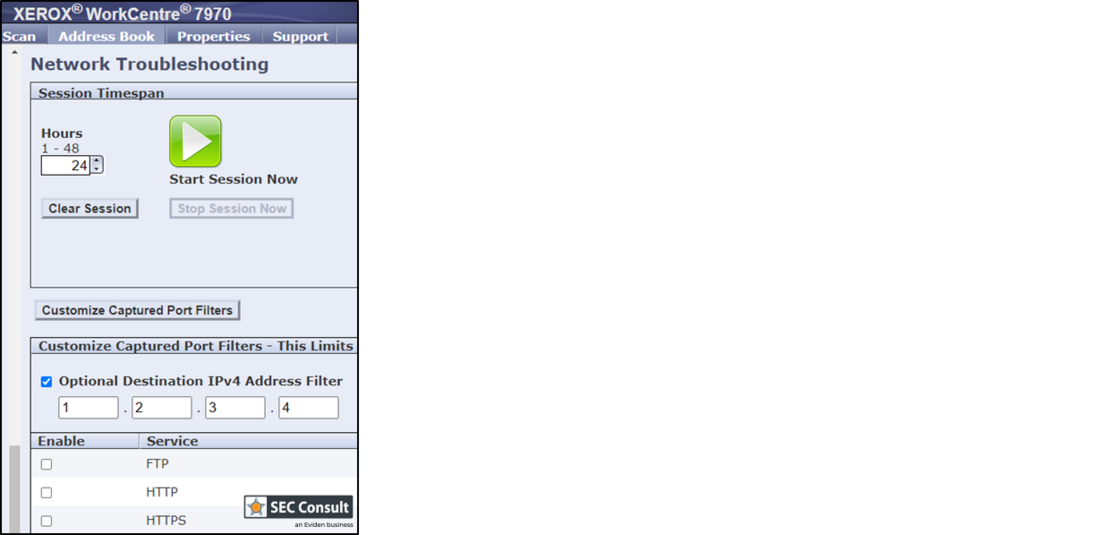
Служба сетевой диагностики, доступная через веб-интерфейс Xerox и используемая для устранения отказов, построена на базе анализатора трафика tcpdump. При этом пользователь может применять кастомные фильтры по IP и сервисам.


Проверка вводимых значений IPv4, как выяснилось, реализована некорректно; из-за этого появилась возможность инъекции системных команд, в том числе команд обратного шелла. Поскольку tcpdump запускается с привилегиями root, автор атаки сможет получить полный доступ к принтеру Xerox.

Данная уязвимость менее опасна, чем та, что объявилась в устройствах этого производителя, и не только, три года назад. Проблема CVE-2021-3438 позволяла обычному пользователю повысить привилегии до SYSTEM и выполнить сторонний код в режиме ядра. Тем не менее пользователям продуктов Xerox настоятельно советуют обновить прошивки.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru