


Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Раскрыты детали уязвимости в принтерах Xerox, которая позволяет повысить права админа до root и полностью скомпрометировать сетевое устройство. Обновления прошивок и патчи доступны на сайте производителя.

Проблема CVE-2024-6333 (7,2 балла CVSS) актуальна для МФУ семейств EC80xx, AltaLink, VersaLink, WorkCentre. Список затронутых моделей и новых прошивок представлен в бюллетене Xerox (PDF).

По словам авторов опасной находки, эксплойт возможен при наличии доступа уровня админа к веб-интерфейсу и позволяет удаленно выполнить любой код с правами суперпользователя. В случае успеха злоумышленник получит возможность выполнять системные команды и захватить контроль над уязвимым устройством.

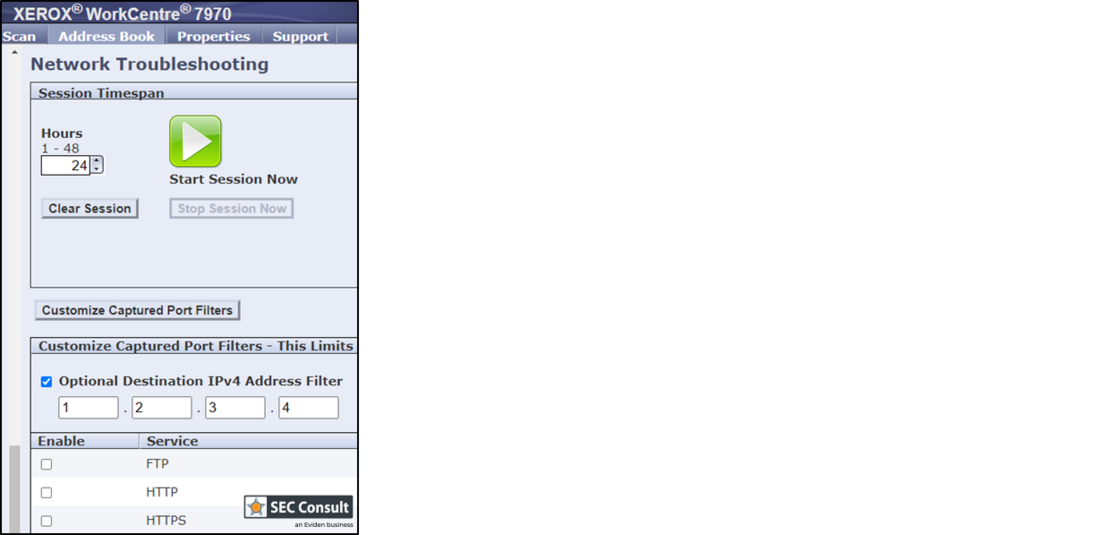
Служба сетевой диагностики, доступная через веб-интерфейс Xerox и используемая для устранения отказов, построена на базе анализатора трафика tcpdump. При этом пользователь может применять кастомные фильтры по IP и сервисам.


Проверка вводимых значений IPv4, как выяснилось, реализована некорректно; из-за этого появилась возможность инъекции системных команд, в том числе команд обратного шелла. Поскольку tcpdump запускается с привилегиями root, автор атаки сможет получить полный доступ к принтеру Xerox.

Данная уязвимость менее опасна, чем та, что объявилась в устройствах этого производителя, и не только, три года назад. Проблема CVE-2021-3438 позволяла обычному пользователю повысить привилегии до SYSTEM и выполнить сторонний код в режиме ядра. Тем не менее пользователям продуктов Xerox настоятельно советуют обновить прошивки.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru