


В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

Несмотря на постоянную борьбу с вредоносными приложениями в Google Play Store, официальный магазин пока далёк от безопасного места. Так, исследователи нашли там 200 зловредов, общее число скачиваний которых достигло почти восьми миллионов.

Вредоносы удалось выловить с июня 2023 года по апрель 2024-го. На проблему указывают специалисты компании Zscaler, выделившие семь основных угроз для пользователей Android:

  • Joker (доля — 38,2%) — инфостилер, пытающихся добраться до ваших СМС-сообщений;
  • Adware (35,9%) — классический рекламный софт, задача которого — демонстрировать навязчивые объявления и генерировать прибыль для своих операторов;
  • Facestealer (14,7%) — специализируется на краже учётных данных от аккаунтов Facebook (признана экстремистской и запрещена в России);
  • Coper (3,7%) — инфостилер с функциональными возможностями кейлогера, может накладывать фейковые окна для фишинга;
  • Loanly Installer (2,3%);
  • Harly (1,4%) — семейство троянов, подписывающих жертв на платные сервисы;
  • Anatsa или Teabot (0,9%) — банковский троян, умеющий работать более чем с 650 приложениями кредитных организаций.

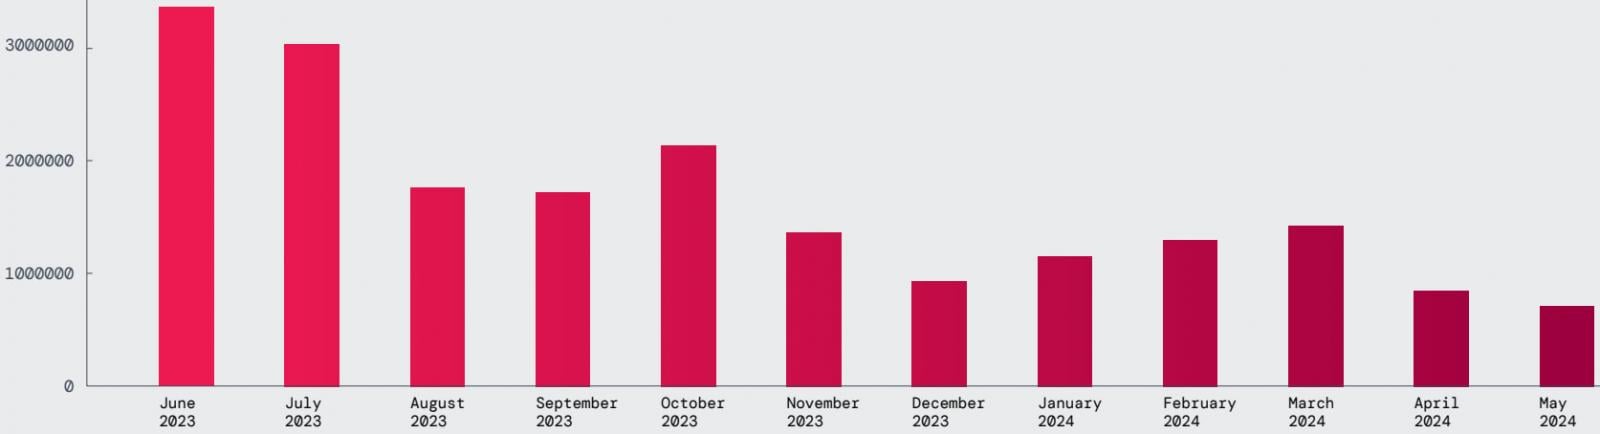
В отчёте Zscaler также приводится статистика блокировки вредоносных программ в Google Play. Например, видно, как снижается число заблокированных транзакций от месяца к месяцу:

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru