


В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

В Google Play нашлись 200 Android-вредоносов, загруженных миллионы раз

Несмотря на постоянную борьбу с вредоносными приложениями в Google Play Store, официальный магазин пока далёк от безопасного места. Так, исследователи нашли там 200 зловредов, общее число скачиваний которых достигло почти восьми миллионов.

Вредоносы удалось выловить с июня 2023 года по апрель 2024-го. На проблему указывают специалисты компании Zscaler, выделившие семь основных угроз для пользователей Android:

  • Joker (доля — 38,2%) — инфостилер, пытающихся добраться до ваших СМС-сообщений;
  • Adware (35,9%) — классический рекламный софт, задача которого — демонстрировать навязчивые объявления и генерировать прибыль для своих операторов;
  • Facestealer (14,7%) — специализируется на краже учётных данных от аккаунтов Facebook (признана экстремистской и запрещена в России);
  • Coper (3,7%) — инфостилер с функциональными возможностями кейлогера, может накладывать фейковые окна для фишинга;
  • Loanly Installer (2,3%);
  • Harly (1,4%) — семейство троянов, подписывающих жертв на платные сервисы;
  • Anatsa или Teabot (0,9%) — банковский троян, умеющий работать более чем с 650 приложениями кредитных организаций.

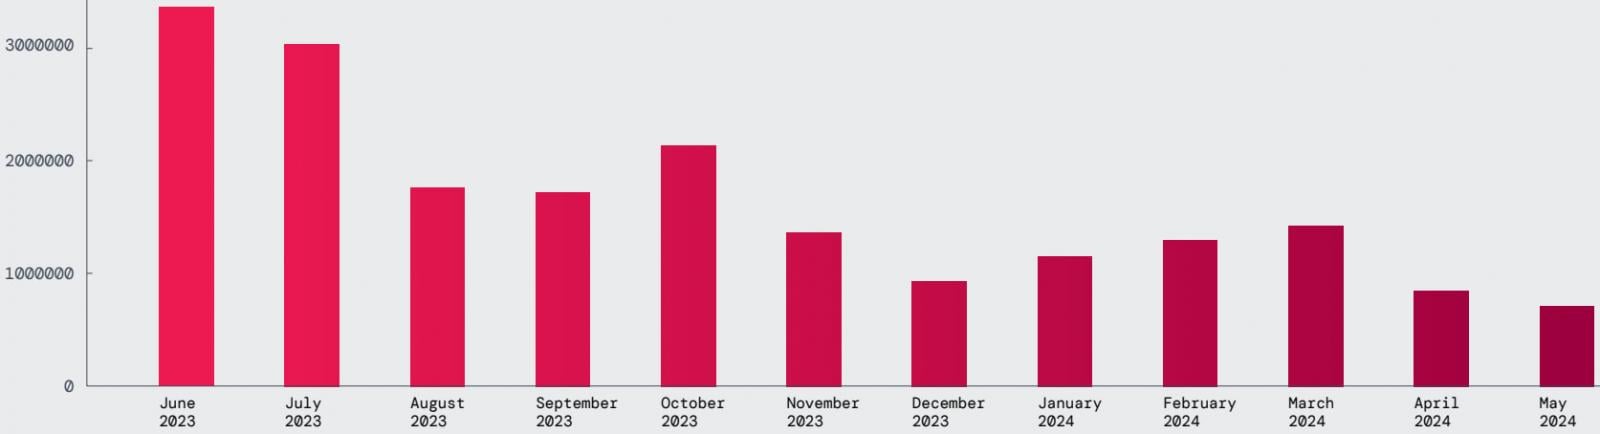
В отчёте Zscaler также приводится статистика блокировки вредоносных программ в Google Play. Например, видно, как снижается число заблокированных транзакций от месяца к месяцу:

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru