


В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

В Петербурге задержали мошенников, которые использовали краденные аккаунты

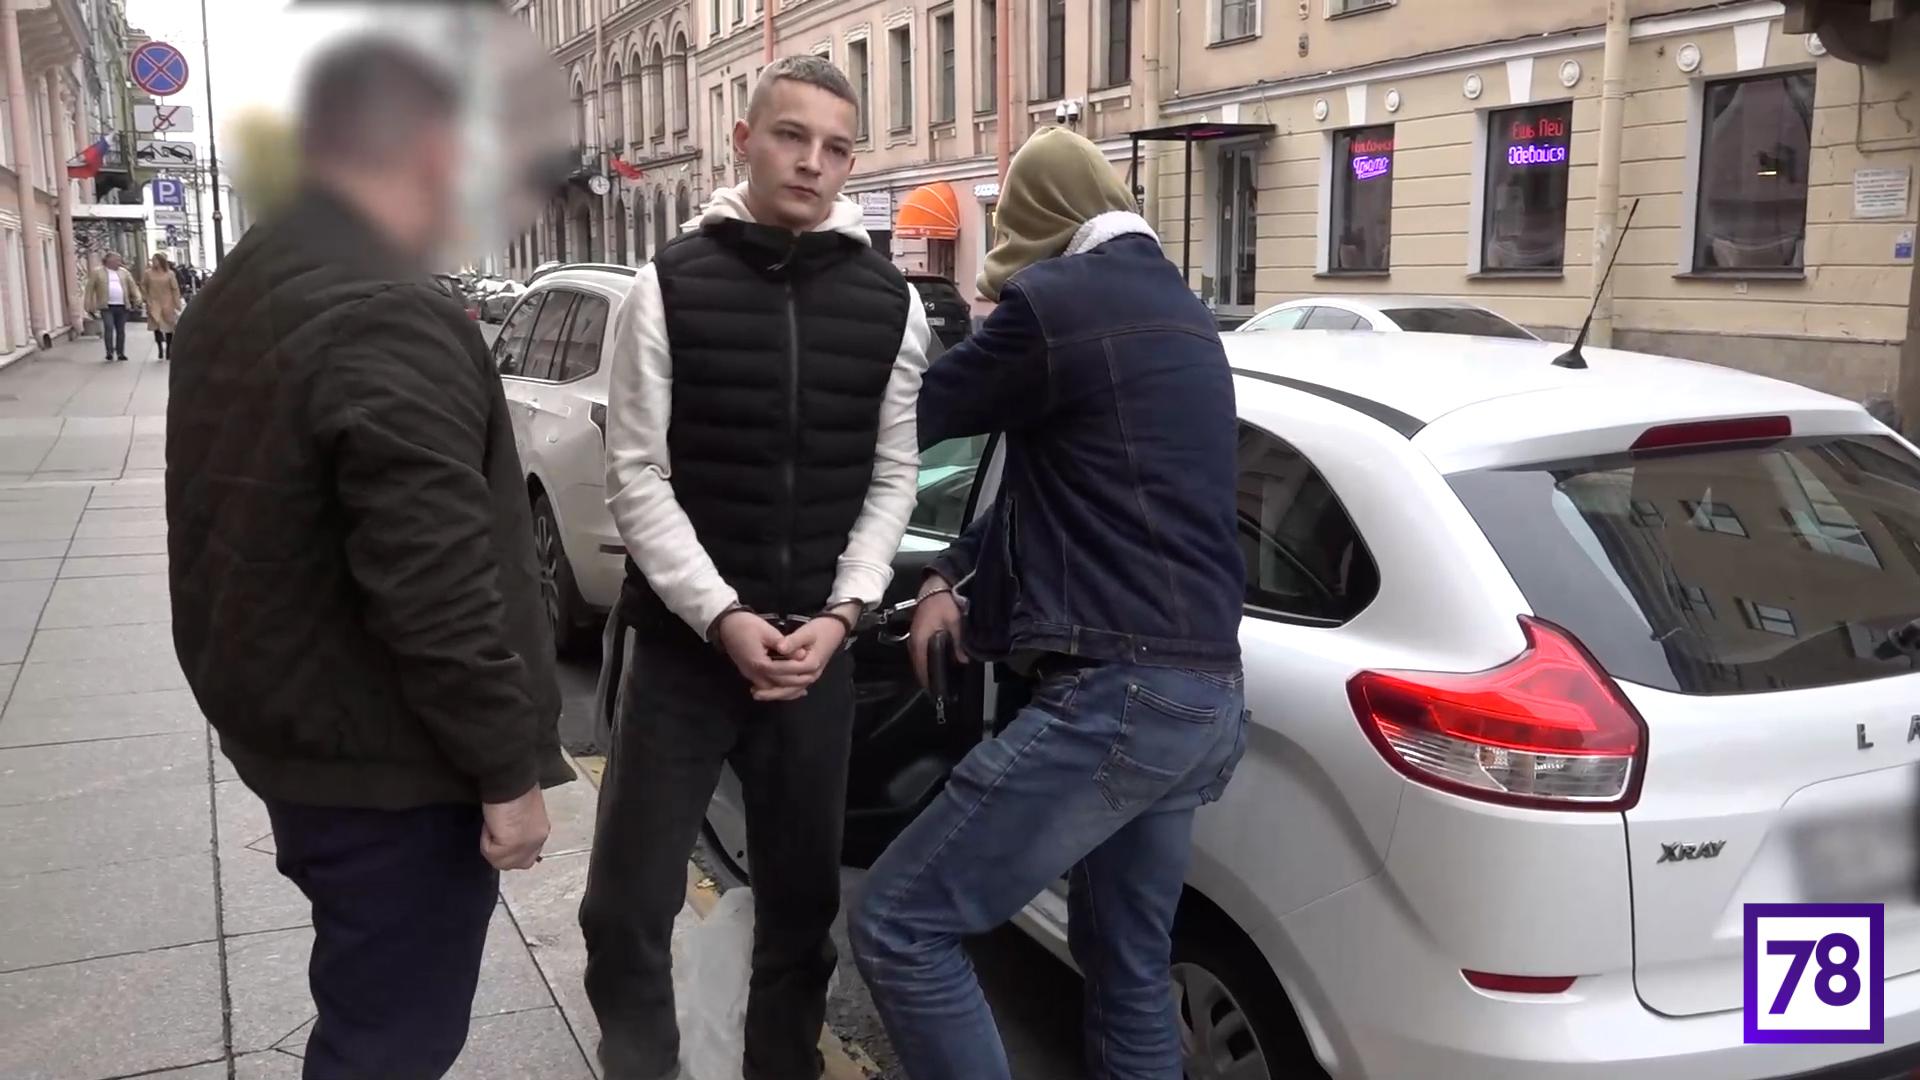
Сотрудники уголовного розыска Петербурга задержали двух злоумышленников, которые взламывали учетные записи на портале Госуслуг (ЕПГУ) и оформляли кредиты в микрофинансовых организациях.

Злоумышленники, как выяснило издание 78.ru, действовали по отлаженной схеме.

Они скупали неактивные сим-карты, затем проверяли, привязан ли к ней учетная запись на ЕПГУ. В случае если телефонный номер был привязан к учетной записи, преступники получали данные жертвы, включая конфиденциальные, и начинали оформлять кредиты и рассрочки на сайтах маркетплейсов и микрофинансовых организациях.

После одобрения заявки злоумышленники выводили деньги на свои счета. Таким образом им удалось похитить около 500 тыс. рублей.

«В настоящее время установлена причастность задержанных к десяти эпизодам преступной деятельности. По каждому эпизоду были возбуждены уголовные дела по статье 159 УК РФ (мошенничество), которые в дальнейшем объединены в одно производство», — отмечают в пресс-службе ГУ МВД России по Петербургу и Ленинградской области.

В ходе обысков у двух фигурантов дела – 19-летнего петербуржца и 20-летнего жителя Псковской области – были изъяты сим-карты, оборудование и платежные карты. Также у одного из задержанных были найдены наркотические вещества.

В качестве меры пресечения подозреваемым избран домашний арест.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru