


Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Трояна Buhtrap вновь раздают с фейковых сайтов для юристов и финансистов

Эксперты F.A.C.C.T. зафиксировали новую атаку Buhtrap по своей клиентской базе. Сотрудник подопечной компании скачал трояна вместо шаблона документа, который он пытался найти через «Яндекс»; вредоносный сайт всплыл в первых строках поисковой выдачи.

Запуск Windows-зловреда, используемого для хищения денежных средств с корпоративных счетов в банках, был с успехом заблокирован. Анализ показал, что за полтора года затишья схема атак Buhtrap практически не изменилась.

Загруженный с поддельного сайта ZIP-архив содержит исполняемый файл с вводящим в заблуждение именем Документ № [0-9].exe — начальный загрузчик (лоадер). При его активации распаковывается дроппер, запускающий Wordpad.exe с пустым документом.

Развертывание целевой полезной нагрузки происходит, когда жертва закрыла окно Wordpad . По словам экспертов, этот трюк применяется для обхода песочниц.

Троян сохраняется на диск и прописывается в системном реестре на автозагрузку как экзешник с произвольным именем (на латинице). Весной 2023 года вредонос оседал в системах в виде DLL.

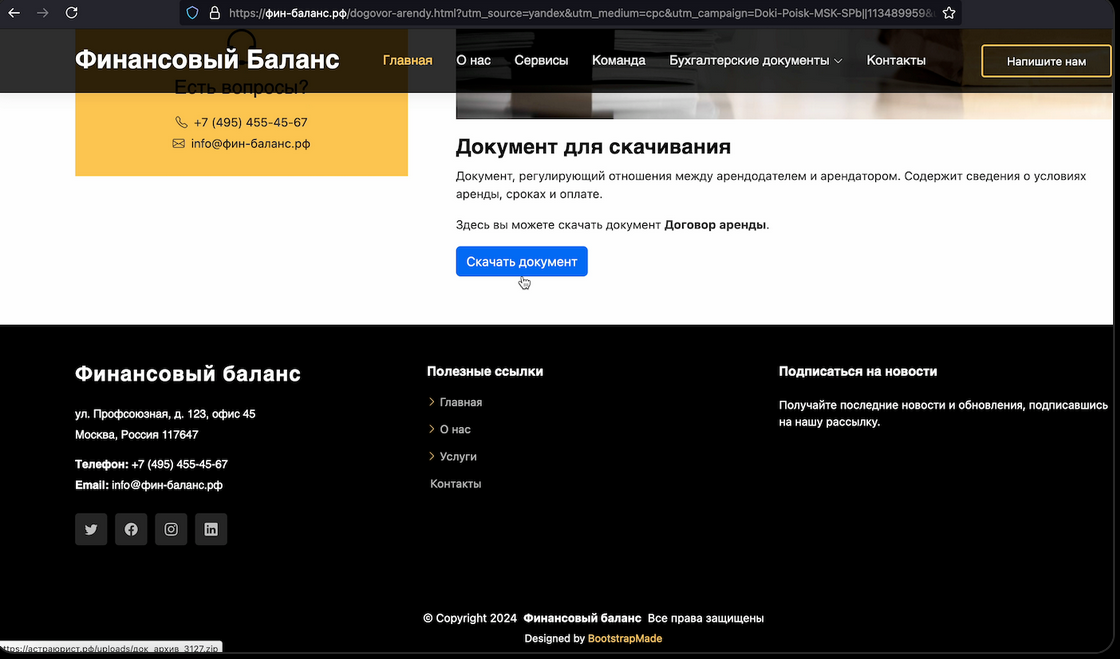
В рамках новой Buhtrap-кампании было выявлено несколько взаимосвязанных сайтов-приманок (все домены зарегистрированы в конце июля):

  • астраюрист[.]рф;
  • фин-баланс[.]рф;
  • финансовыйбаланс[.]рф;
  • законноерешение[.]рф (пока не используется).

Чтобы повысить их позиции в результатах поиска, злоумышленники применяют методы черной оптимизации (black SEO). Под встроенными в страницы кнопками «Скачать документ» скрыт редирект на другой вредоносный ресурс в той же инфраструктуре.


Русскоговорящая группировка Buhtrap объявилась в интернете осенью 2014 года. Ее жертвы — в основном российские юрлица; одноименный троян обычно распространяется через взломанные или специально созданные сайты для финансистов и юристов (метод watering hole), реже — вложением в поддельные письма.

Ущерб от атак Buhtrap в период с 2020 года по 2022-й в F.A.C.C.T. оценили в 2 млрд руб., за все годы активности кибергруппы в глобальном масштабе — в 6-7 млрд рублей.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru