


Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

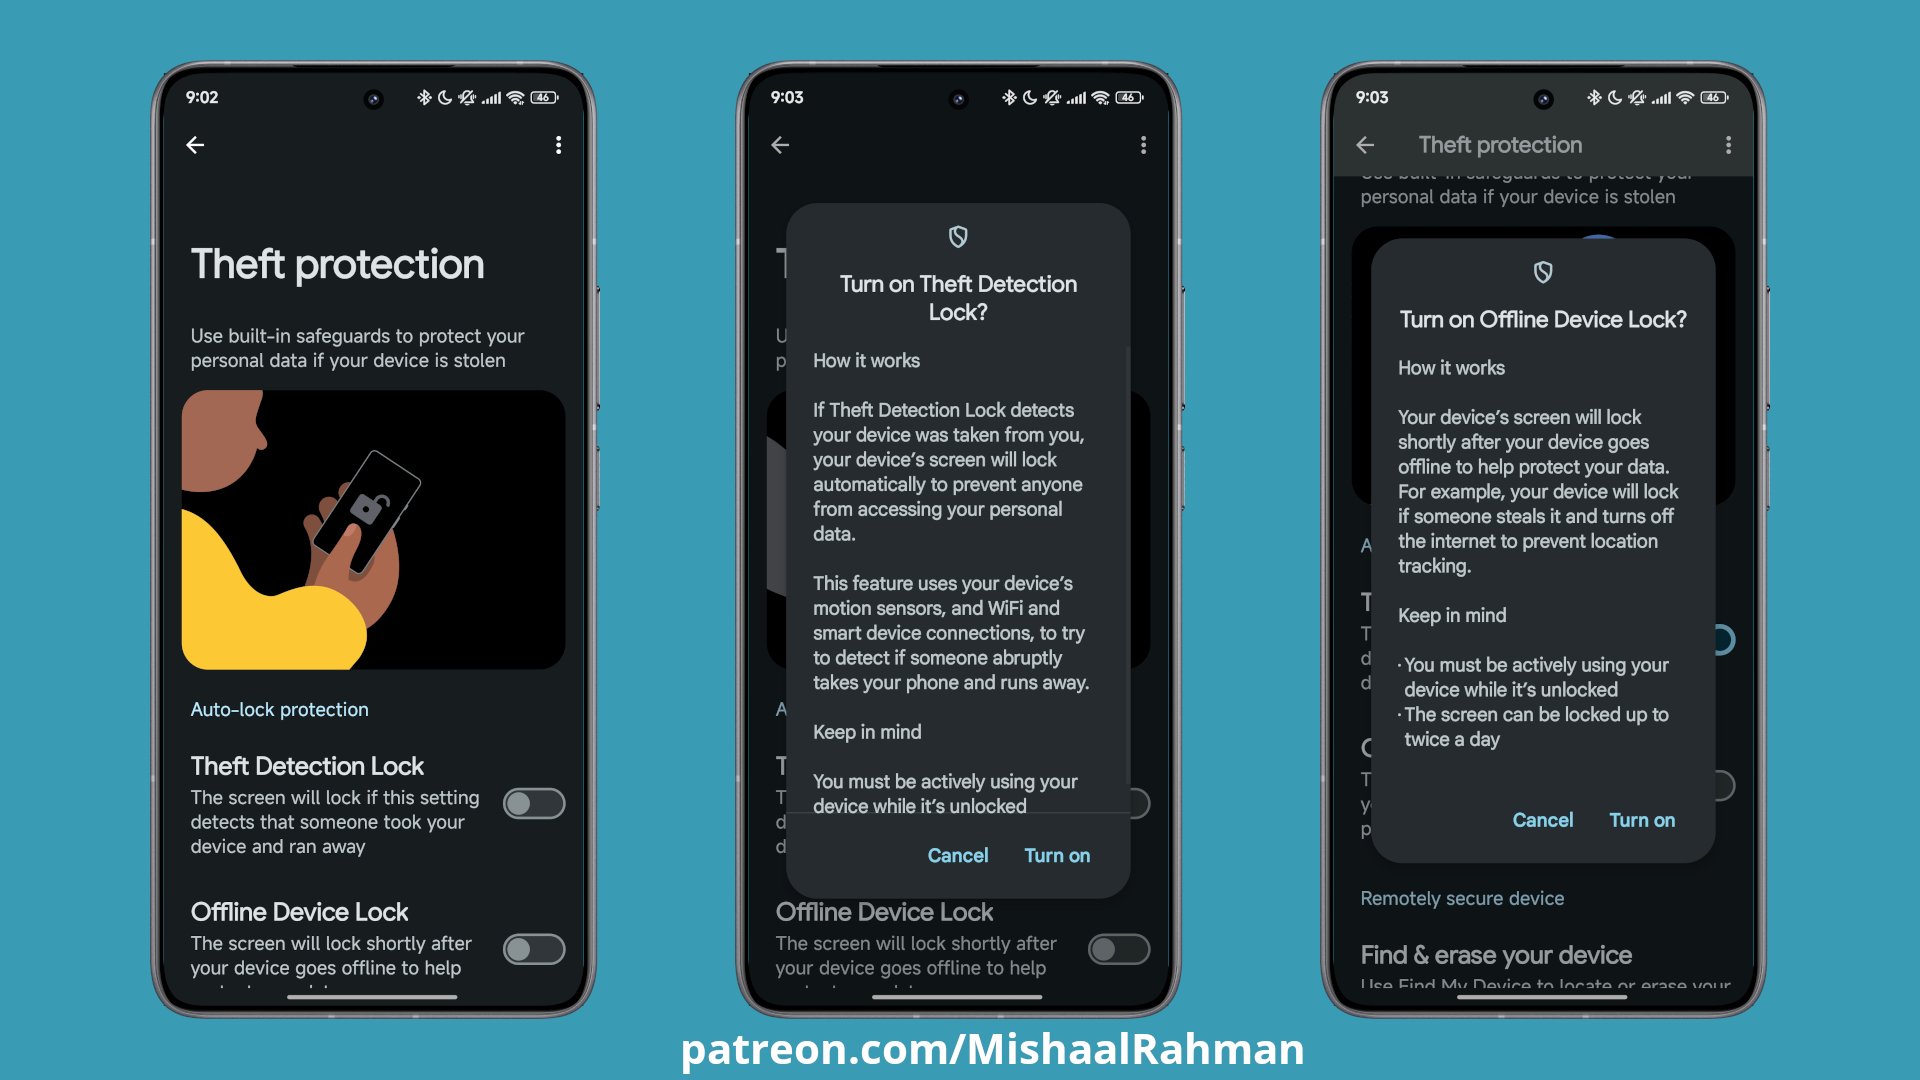
Компания Google начала развертывать новые возможности блокировки Android-устройств на случай утери или кражи. Обкатанные в Бразилии опции Theft Detection Lock, Offline Device Lock и Remote Lock уже объявились на смартфонах американцев.

Две первые антивор-функции, к примеру, на днях были обнаружены на Xiaomi 14T Pro. Третья стала доступной владельцам Pixel, проживающим в США.

Защита Theft Detection Lock использует ИИ-технологии Google и автоматически блокирует экран, когда похититель выхватил телефон из рук жертвы пытается скрыться — набегу, на авто или велосипеде.

Автономный замок Offline Device Lock срабатывает таким же образом после того, как украденное устройство отключили от интернета.


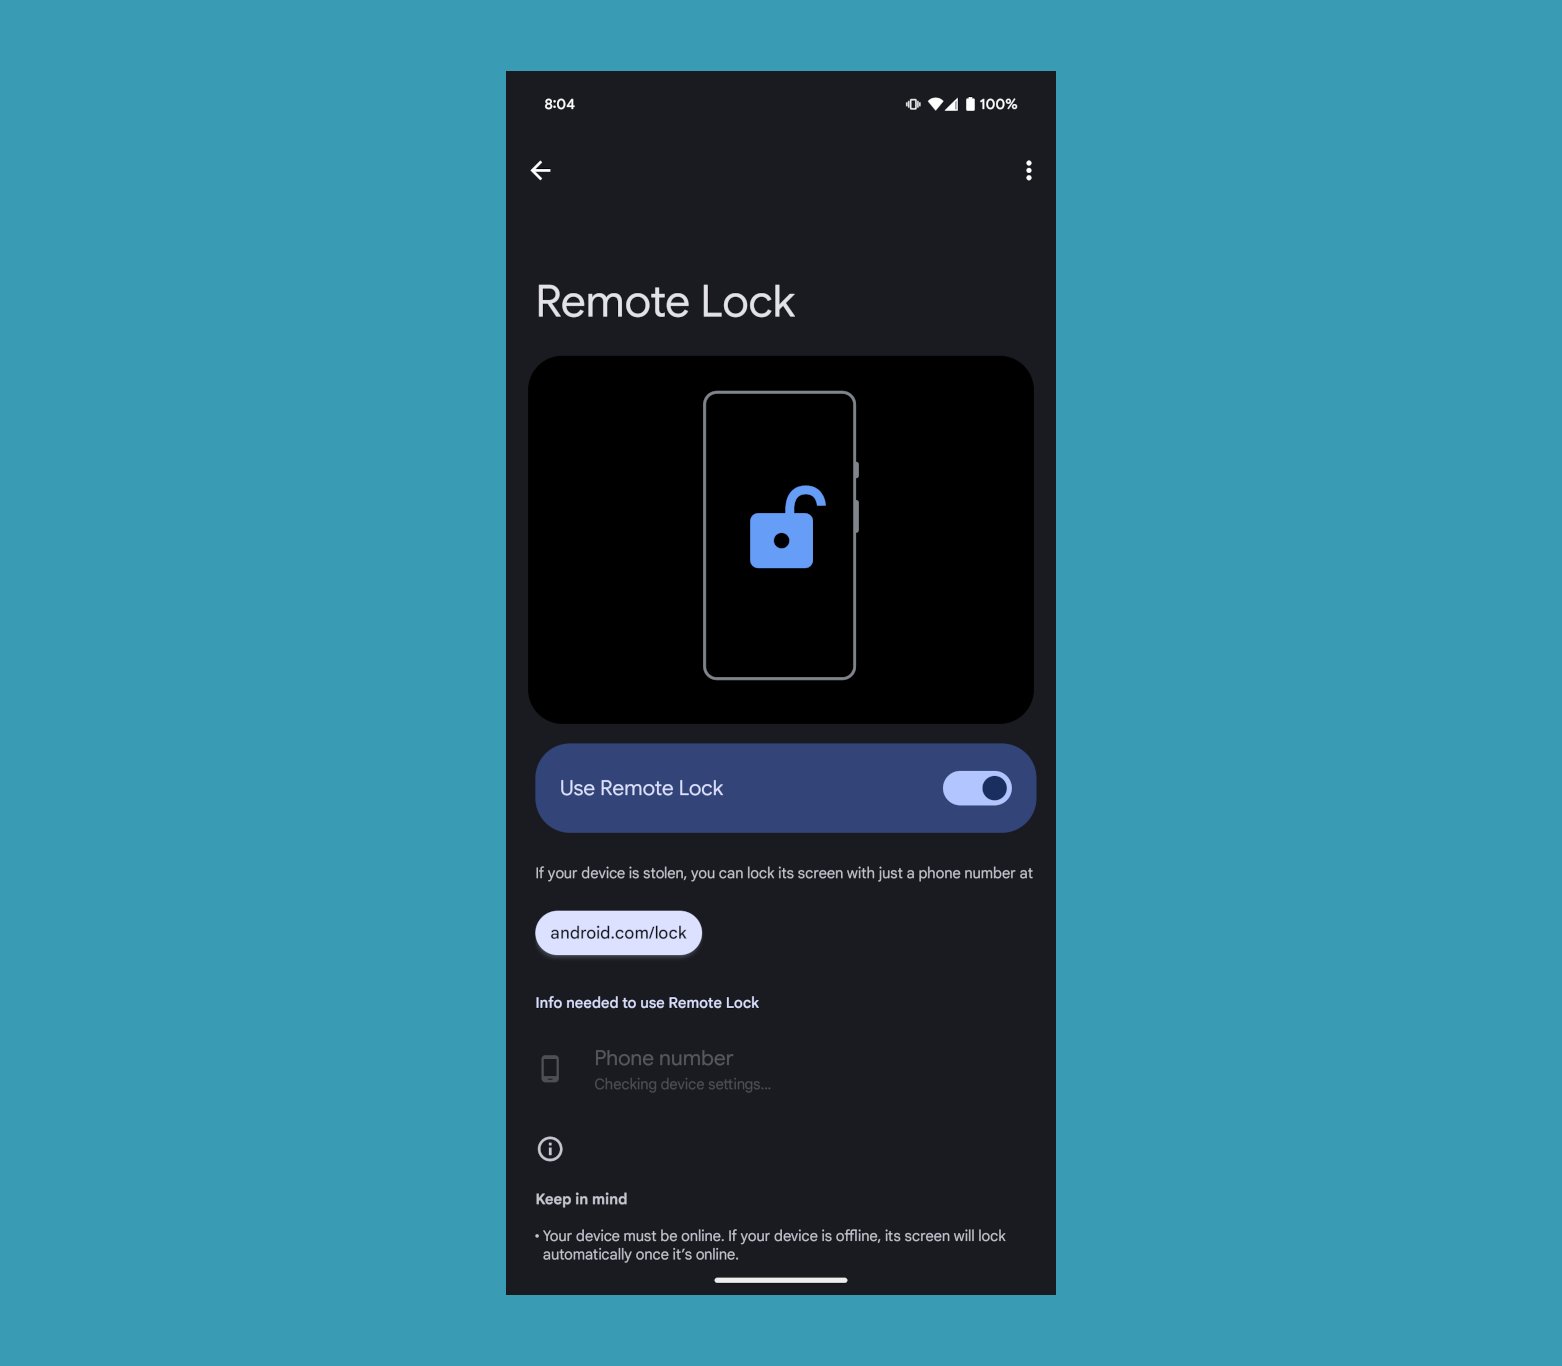
Функциональность Remote Lock схожа с сервисом Find My Device, но при этом не требует входа в Google-аккаунт. Чтобы ею воспользоваться (Android 10+), нужен лишь номер телефона; экран украденного устройства блокируется автоматически, когда оно подключено к интернету.


Дополнительные функции защиты Android-устройств от кражи были анонсированы около двух месяцев назад. Тогда же было запущено их бета-тестирование в группе пользователей из Бразилии.

В прошлом месяце стало известно, что в Android 15 также усилили защиту отката до заводских настроек (FRP). Принятые меры призваны пресечь попытки обхода этого механизма и усложнить задачу злоумышленникам, ворующим смартфоны с целью перепродажи.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru