


Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

Новая защита Android-устройств от кражи уже доступна в Pixel и Xiaomi

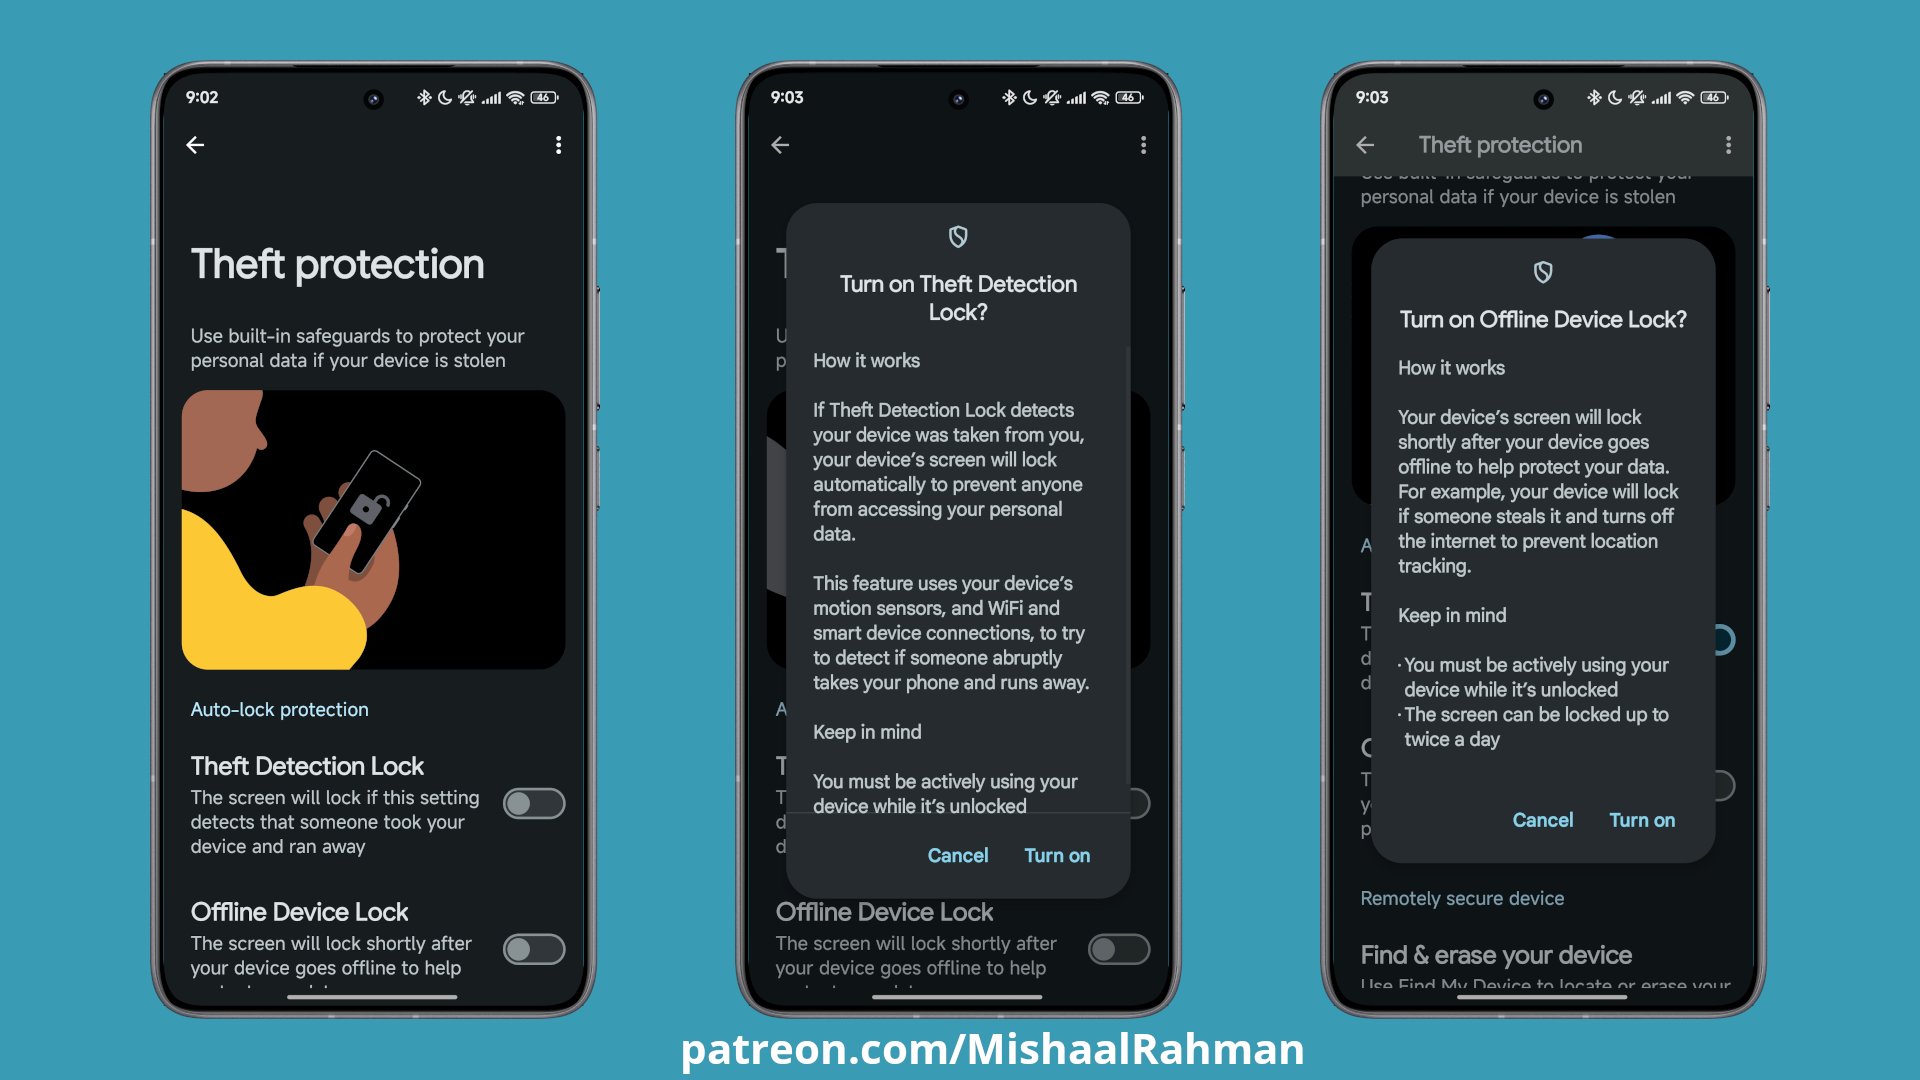
Компания Google начала развертывать новые возможности блокировки Android-устройств на случай утери или кражи. Обкатанные в Бразилии опции Theft Detection Lock, Offline Device Lock и Remote Lock уже объявились на смартфонах американцев.

Две первые антивор-функции, к примеру, на днях были обнаружены на Xiaomi 14T Pro. Третья стала доступной владельцам Pixel, проживающим в США.

Защита Theft Detection Lock использует ИИ-технологии Google и автоматически блокирует экран, когда похититель выхватил телефон из рук жертвы пытается скрыться — набегу, на авто или велосипеде.

Автономный замок Offline Device Lock срабатывает таким же образом после того, как украденное устройство отключили от интернета.


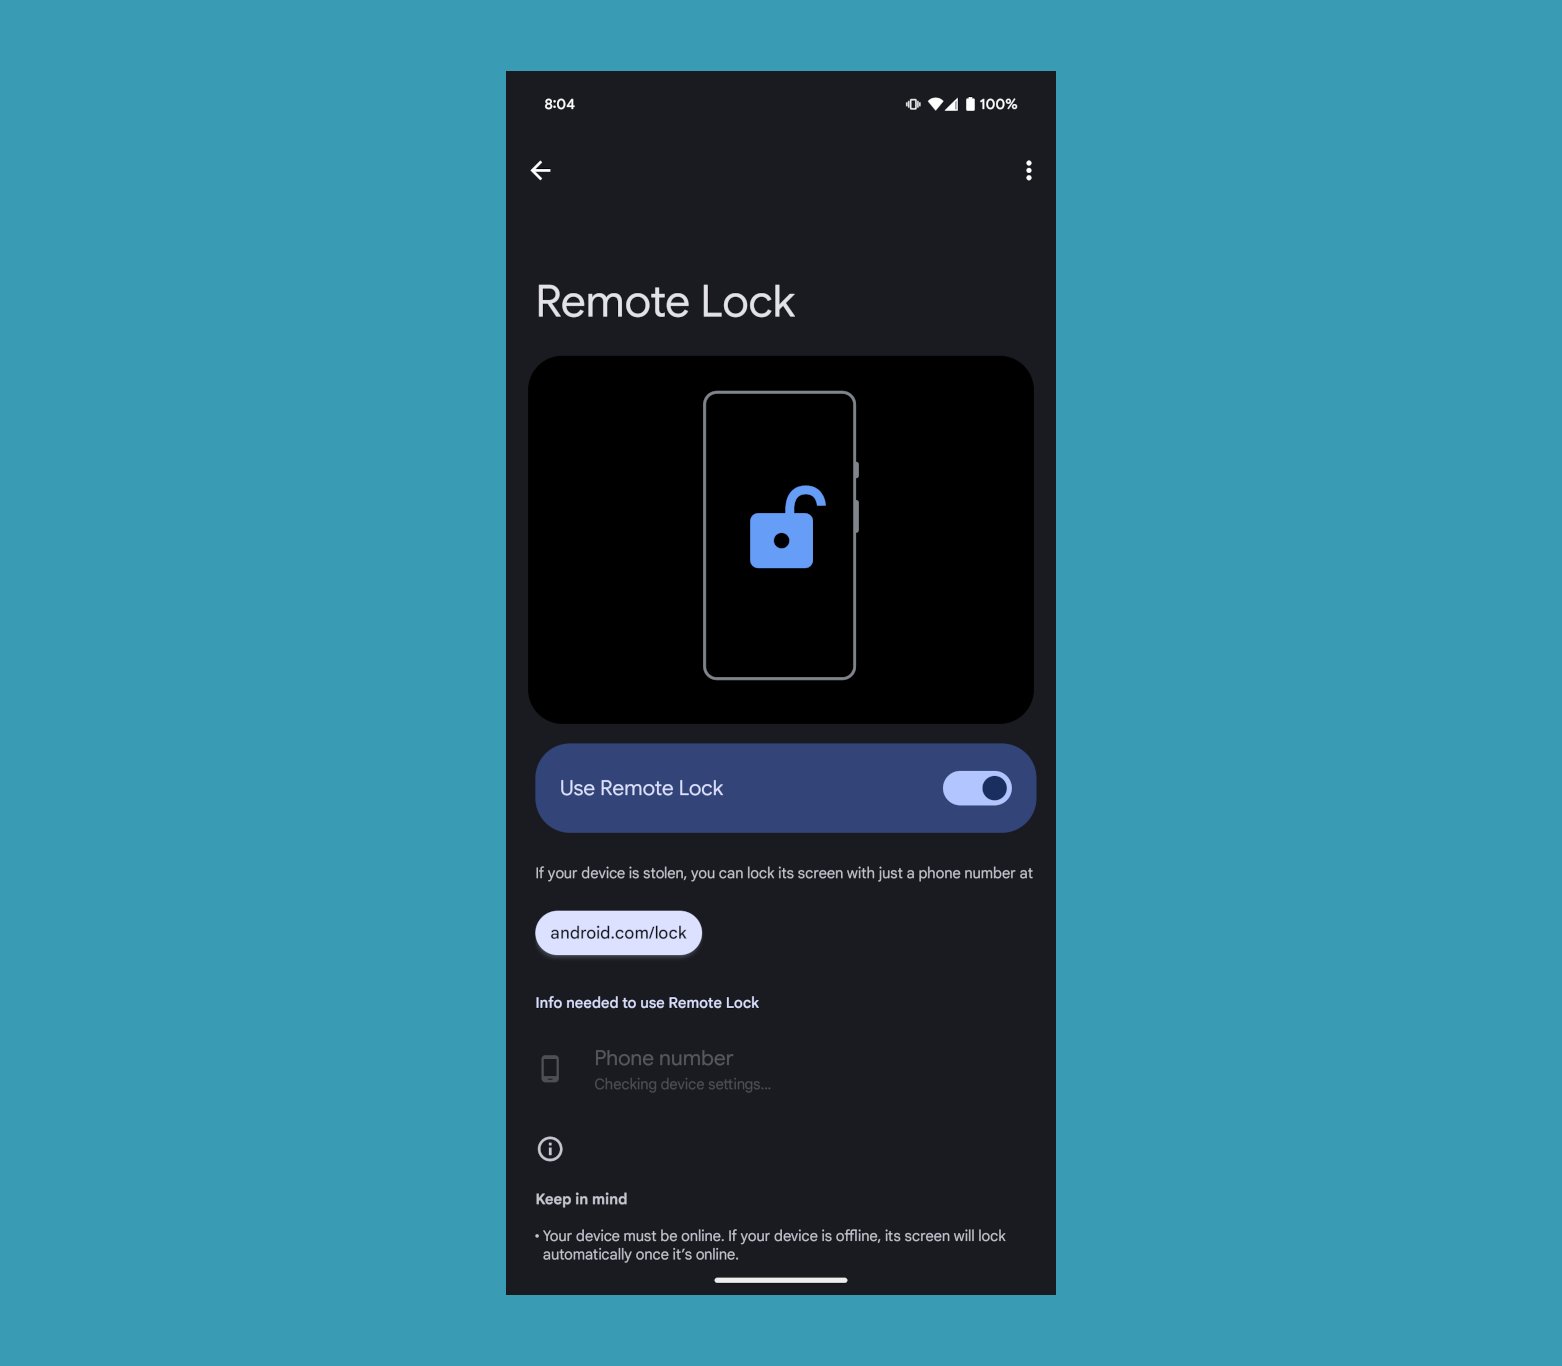
Функциональность Remote Lock схожа с сервисом Find My Device, но при этом не требует входа в Google-аккаунт. Чтобы ею воспользоваться (Android 10+), нужен лишь номер телефона; экран украденного устройства блокируется автоматически, когда оно подключено к интернету.


Дополнительные функции защиты Android-устройств от кражи были анонсированы около двух месяцев назад. Тогда же было запущено их бета-тестирование в группе пользователей из Бразилии.

В прошлом месяце стало известно, что в Android 15 также усилили защиту отката до заводских настроек (FRP). Принятые меры призваны пресечь попытки обхода этого механизма и усложнить задачу злоумышленникам, ворующим смартфоны с целью перепродажи.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru