


Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

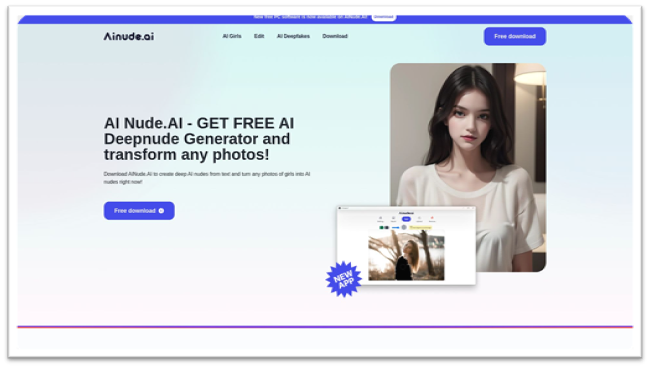
Кибергруппировка FIN7 заманивает жертв новой вредоносной программы, сочетая средства искусственного интеллекта с социальной инженерией. Они продвигают инфостилер под видом инструмента, позволяющего создавать изображения обнаженных людей из фотографий.

Как показало исследование Silent Push, русскоязычная группировка FIN7 (также известная как Carbanak, Carbon Spider, Cobalt Group и Navigator Group) разработала не менее 7 сайтов, где рекламируют «генератор обнаженной натуры».

Это якобы приложение, позволяющее создавать дипфейк обнаженной фотографии из любого изображения. Злоумышленники используют методы поисковой оптимизации, и их сайты оказываются в топе поисковой выдачи при запросе на соответствующие темы.


Потенциальной жертве предлагают или загрузить приложение через сайт, или оформить подписку на бесплатную пробную версию. Но и в том, и в другом случае любители «клубнички» получают зловреды Lumma и Redline, которые могут использоваться для краж данных или доставки программ-вымогателей.

Как предупреждает Silent Push, кампания ориентирована в большей степени на корпоративные структуры:

«Эти файлы могут напрямую компрометировать учетные данные через инфостилеров или использоваться для последующих кампаний, в которых развертываются программы-вымогатели».

Новая кампания сочетается со старой, ориентированной на корпоративных пользователей, в рамках которой кибергруппировка распространяет троянца NetSupport RAT. В ней используются известные бренды, включая SAP Concur, Microsoft, Thomson Reuters и FINVIZ stock screening.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru