


Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Кибергруппировка FIN7 заманивает жертв новой вредоносной программы, сочетая средства искусственного интеллекта с социальной инженерией. Они продвигают инфостилер под видом инструмента, позволяющего создавать изображения обнаженных людей из фотографий.

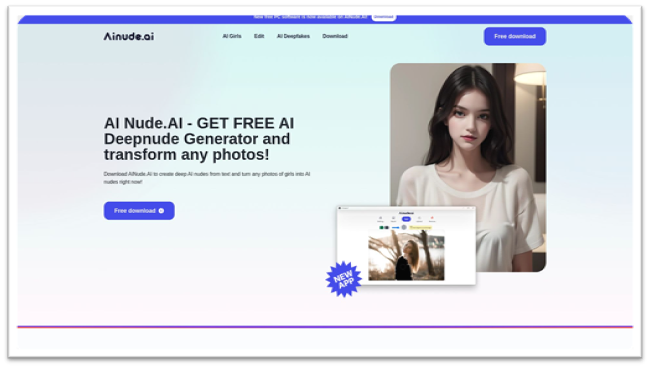
Как показало исследование Silent Push, русскоязычная группировка FIN7 (также известная как Carbanak, Carbon Spider, Cobalt Group и Navigator Group) разработала не менее 7 сайтов, где рекламируют «генератор обнаженной натуры».

Это якобы приложение, позволяющее создавать дипфейк обнаженной фотографии из любого изображения. Злоумышленники используют методы поисковой оптимизации, и их сайты оказываются в топе поисковой выдачи при запросе на соответствующие темы.


Потенциальной жертве предлагают или загрузить приложение через сайт, или оформить подписку на бесплатную пробную версию. Но и в том, и в другом случае любители «клубнички» получают зловреды Lumma и Redline, которые могут использоваться для краж данных или доставки программ-вымогателей.

Как предупреждает Silent Push, кампания ориентирована в большей степени на корпоративные структуры:

«Эти файлы могут напрямую компрометировать учетные данные через инфостилеров или использоваться для последующих кампаний, в которых развертываются программы-вымогатели».

Новая кампания сочетается со старой, ориентированной на корпоративных пользователей, в рамках которой кибергруппировка распространяет троянца NetSupport RAT. В ней используются известные бренды, включая SAP Concur, Microsoft, Thomson Reuters и FINVIZ stock screening.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru