


Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Специалисты F.A.C.C.T. выявили кампанию, нацеленную на кражу данных у бизнесменов с помощью инфостилеров. Ее инициаторы используют адресные рассылки и проводят атаки в разных регионах, в том числе в России.

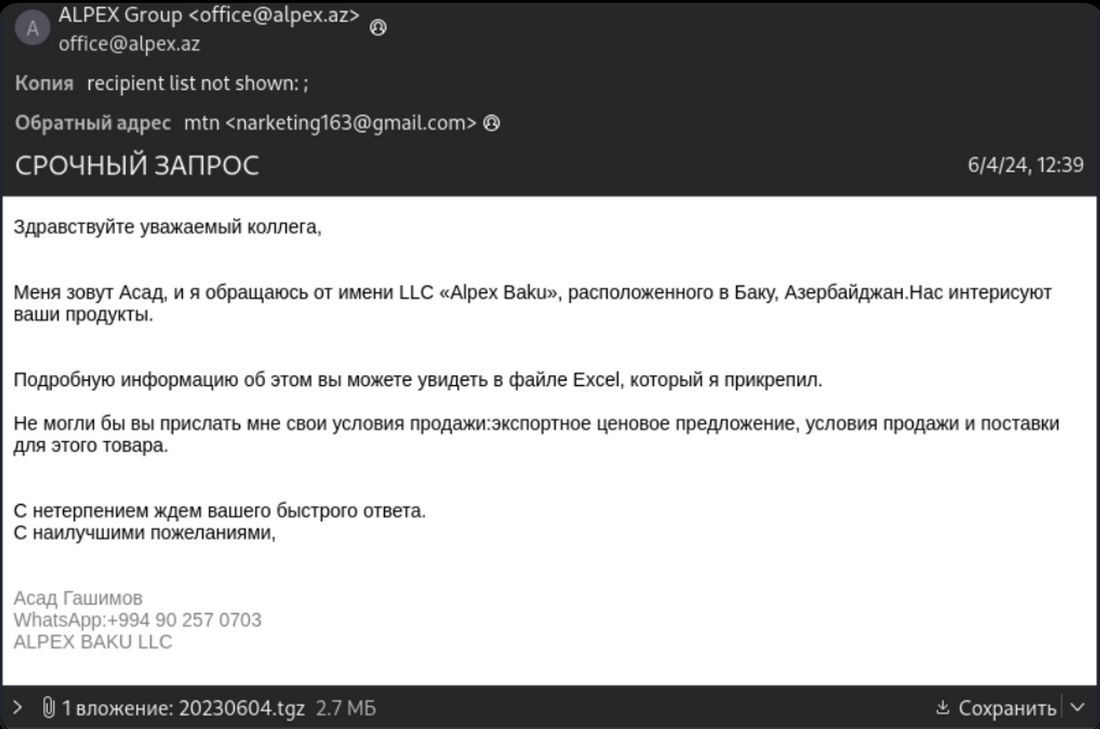
На настоящий момент обнаружено более 500 вредоносных писем, адресованных российским компаниям. Как оказалось, кибергруппа, условно нареченная Narketing163 (по имени одного из используемых аккаунтов отправителя), активна в рунете как минимум с середины 2023 года.

Сообщения, имитирующие деловую переписку, получают ретейлеры, химики, медики, строители, страховщики. Они рассылаются из TLD-доменов TR, AZ, KZ, PE, INFO, NET, COM; не исключено, что соответствующие ящики взломаны — либо злоумышленники используют спуфинг (подмену адреса отправителя).

Четыре аккаунта, по мнению аналитиков, были специально созданы для проведения рассылок:

  • narketing163[at]gmail[.]com
  • tender12[at]mail[.]com
  • verconas[at]mail[.]com
  • kubrayesti[at]gmail[.]com

Серверы, с которых отправляются вредоносные письма (IP-адреса), часто меняются. Фальшивки оформлены на русском, азербайджанском, турецком, английском языках; у получателя могут запросить расценки на товары / услуги, сроки поставок, способы оплаты.


Вложенный архив содержит исполняемый файл — заточенного под Windows зловреда. В письмах Narketing163 обнаружены четыре варианта полезной нагрузки: RedLine Stealer, Agent Tesla, FormBook и кейлоггер Snake. Для вывода краденых данных используются серверы, поднятые на Сейшелах и в Нидерландах.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru