


Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Полиглот Narketing163 шлет российским компаниям Windows-стилеров по имейл

Специалисты F.A.C.C.T. выявили кампанию, нацеленную на кражу данных у бизнесменов с помощью инфостилеров. Ее инициаторы используют адресные рассылки и проводят атаки в разных регионах, в том числе в России.

На настоящий момент обнаружено более 500 вредоносных писем, адресованных российским компаниям. Как оказалось, кибергруппа, условно нареченная Narketing163 (по имени одного из используемых аккаунтов отправителя), активна в рунете как минимум с середины 2023 года.

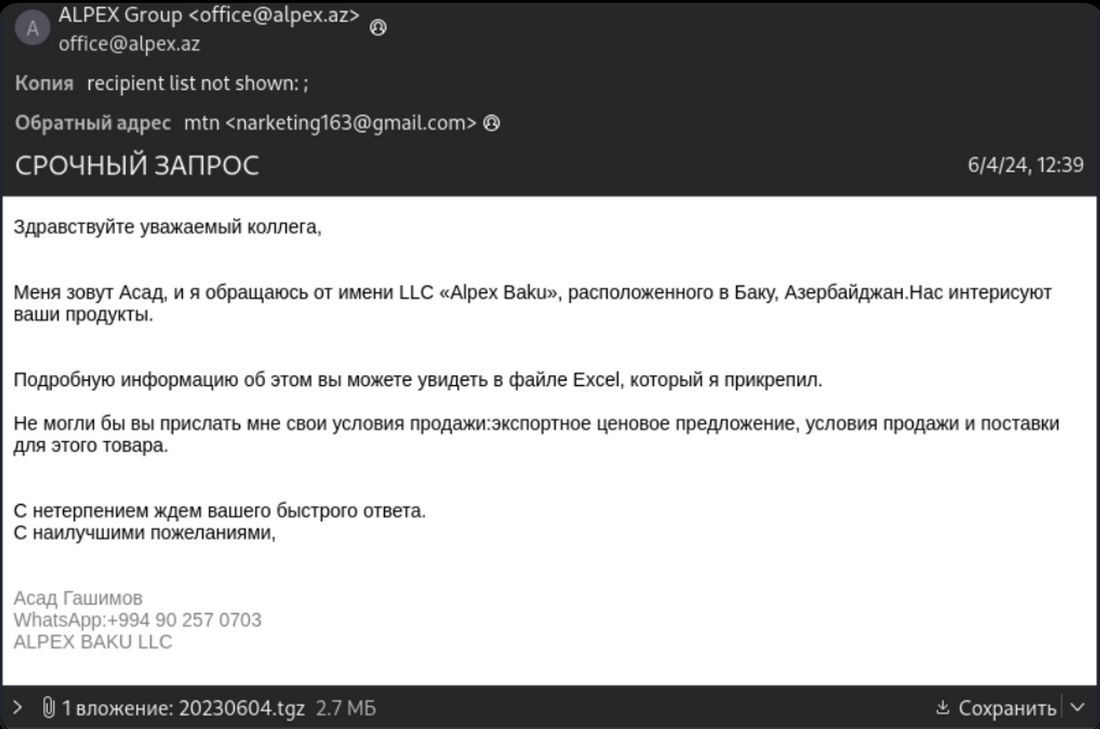
Сообщения, имитирующие деловую переписку, получают ретейлеры, химики, медики, строители, страховщики. Они рассылаются из TLD-доменов TR, AZ, KZ, PE, INFO, NET, COM; не исключено, что соответствующие ящики взломаны — либо злоумышленники используют спуфинг (подмену адреса отправителя).

Четыре аккаунта, по мнению аналитиков, были специально созданы для проведения рассылок:

  • narketing163[at]gmail[.]com
  • tender12[at]mail[.]com
  • verconas[at]mail[.]com
  • kubrayesti[at]gmail[.]com

Серверы, с которых отправляются вредоносные письма (IP-адреса), часто меняются. Фальшивки оформлены на русском, азербайджанском, турецком, английском языках; у получателя могут запросить расценки на товары / услуги, сроки поставок, способы оплаты.


Вложенный архив содержит исполняемый файл — заточенного под Windows зловреда. В письмах Narketing163 обнаружены четыре варианта полезной нагрузки: RedLine Stealer, Agent Tesla, FormBook и кейлоггер Snake. Для вывода краденых данных используются серверы, поднятые на Сейшелах и в Нидерландах.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru