


Распространители вредоносных кряков проводят рекламную акцию на GitHub

Распространители вредоносных кряков проводят рекламную акцию на GitHub

Распространители вредоносных кряков проводят рекламную акцию на GitHub

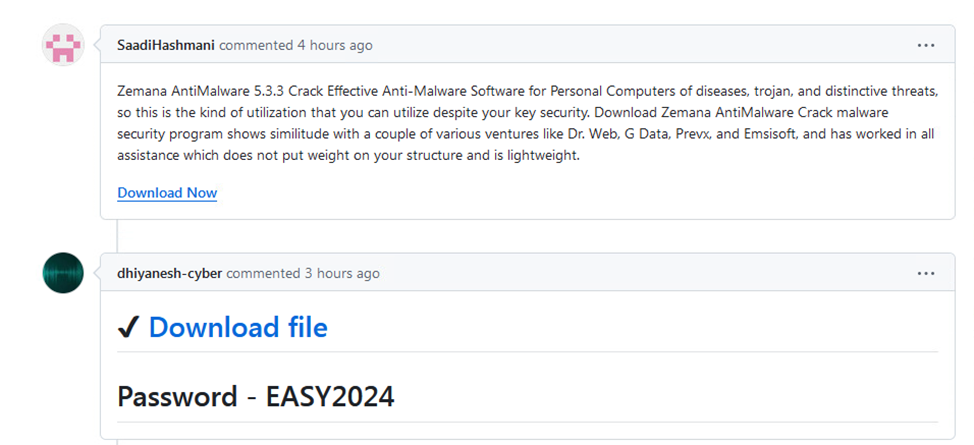
На GitHub активизировались мошенники, продвигающие вредоносные ресурсы, откуда якобы можно скачать кряк популярного софта. Изучив публикации, в F.A.C.C.T. заключили, что это продолжение рекламной кампании, которую они мониторят с начала года.

В июне исследователи сообщили, что им удалось выявить более 1300 доменов, связанных с распространением зловредов под видом взломанных легитимных приложений. Ссылки на такие ресурсы публиковались в основном соцсетях, в том числе российских.

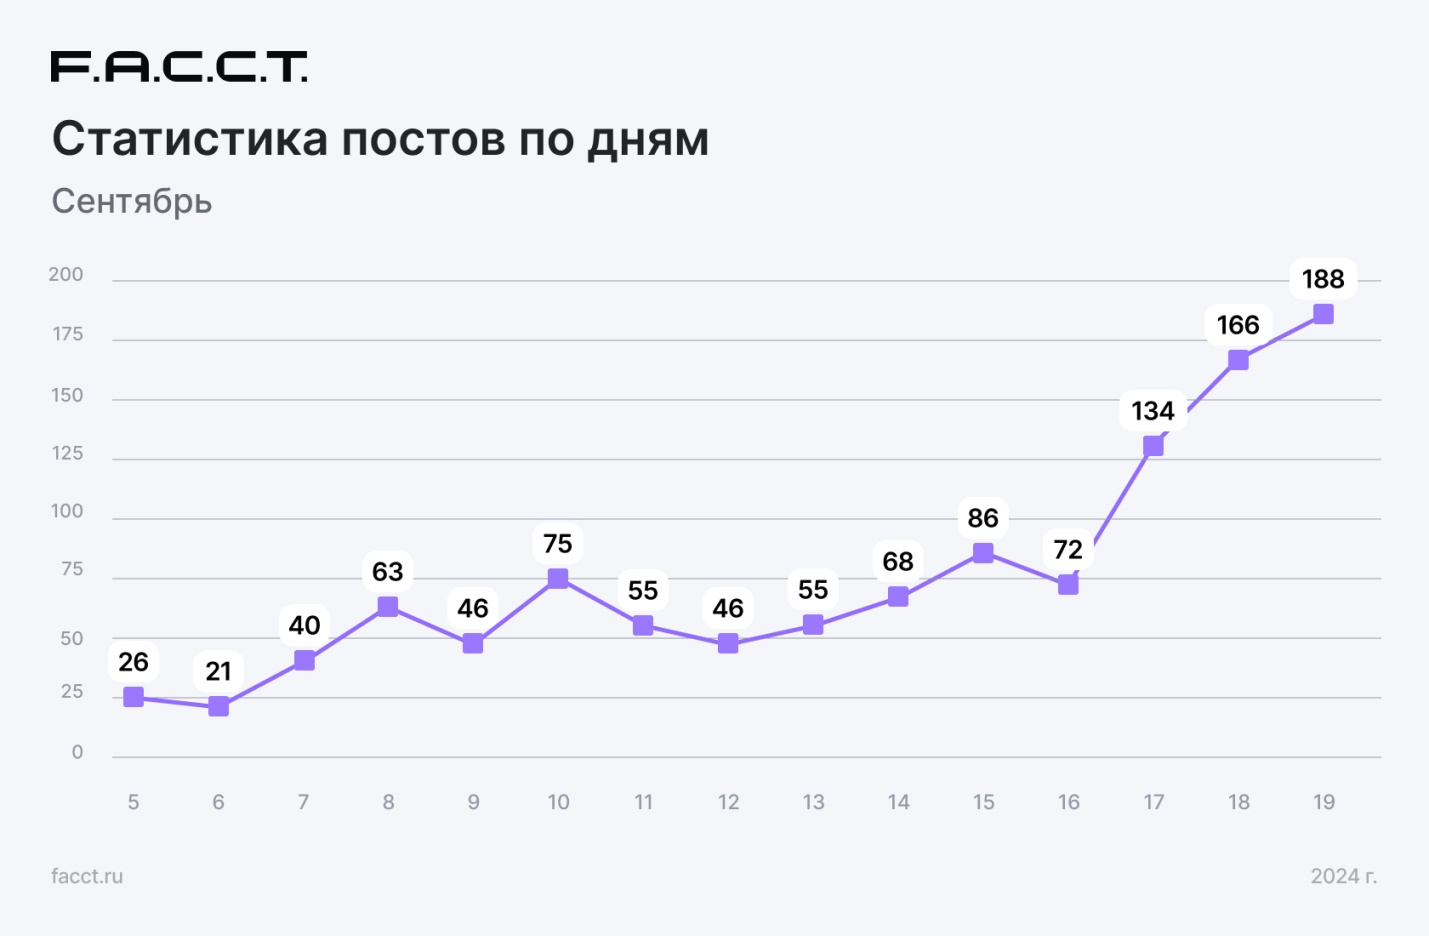
В этом месяце F.A.C.C.T. фиксирует рост объемов аналогичной рекламы на GitHub.


Краткое описание программ в мошеннических постах и комментариях, по словам экспертов, мало чем отличается от приманок, ранее публиковавшихся на LinkedIn (с подачи Роскомнадзора заблокирован в РФ за нарушение закона «О персональных данных»).


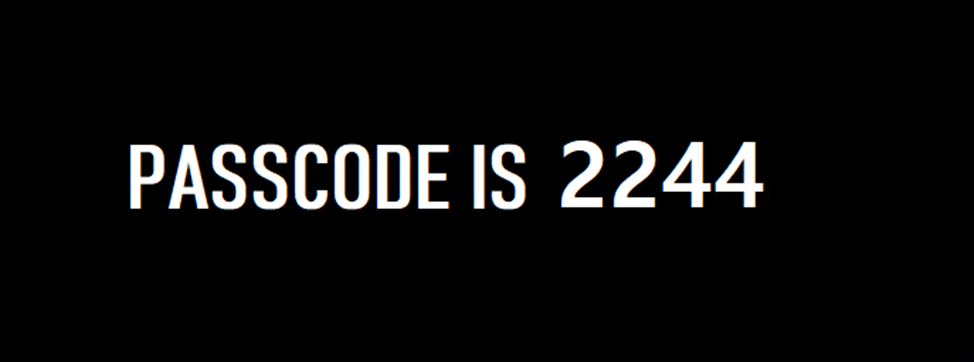
Указанные ссылками вредоносные архивы тоже содержат пароль — в виде картинки.


Аккаунты, под которыми публикуются тизеры, скорее всего, взломаны; некоторые — свежие регистрации. В настоящее время таким образом распространяются в основном инфостилеры Vidar, Cryptobot и RedLine.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru