


В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

В системах GNU/Linux нашли критическую RCE-уязвимость, патча пока нет

Специалисты предупреждают о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Судя по всему, проблема существовала более десяти лет, а через две недели исследователи обещают опубликовать технические детали.

Интересно, что уязвимость пока не получила CVE-идентификатор, несмотря на критический уровень.


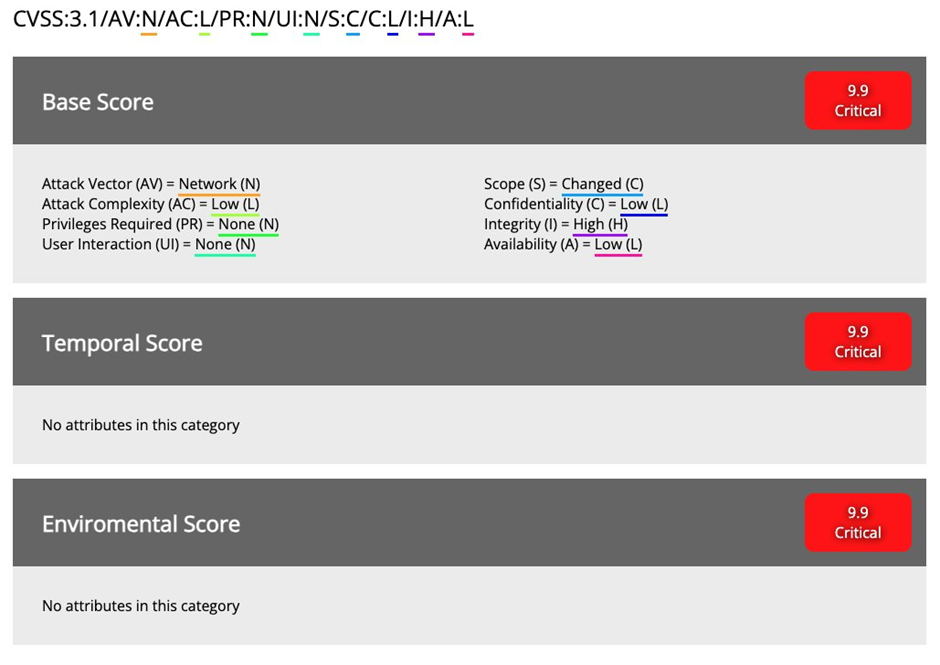
Сообщается также, что разработчики ряда ведущих дистрибутивов Linux подтвердили опасность, которую создаёт брешь. Например, команды Canonical и RedHat заявили, что ей можно присвоить 9,9 балла из 10.

Тем не менее патча пока нет, поскольку разработчики продолжают обсуждать нюансы: в частности, насколько серьёзную опасность брешь представляет на самом деле.

Как пишет Thread Reader, обнаруживший уязвимость исследователь недоволен процессом раскрытия информации о проблеме. Дескать, всё происходит очень медленно, хотя в Сети уже есть несколько PoC (proof-of-concept).

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru