


Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Разработчики ряда инфостилеров выпустили обновления, которые позволяют вредоносам обходить недавно представленную в Google Chrome защитную функциональность App-Bound Encryption.

App-Bound Encryption, появившаяся в Chrome 127, должна прятать конфиденциальную информацию, включая файлы cookies, от посторонних.

Как можно понять из названия, этот механизм должен шифровать «печеньки» и сохранённые пароли, используя службу Windows, работающую с правами SYSTEM.

Таким образом, работая на уровне пользователя, инфостилеры и другие вредоносные программы не могли добраться до cookies и паролей жертвы.

Для обхода защитного слоя троянам надо было либо заполучить привилегии SYSTEM, либо внедрить код в Chrome. Как отметил Уилл Харрис из команды безопасности Chrome, оба эти вектора должны непременно спровоцировать алерты защитных продуктов.

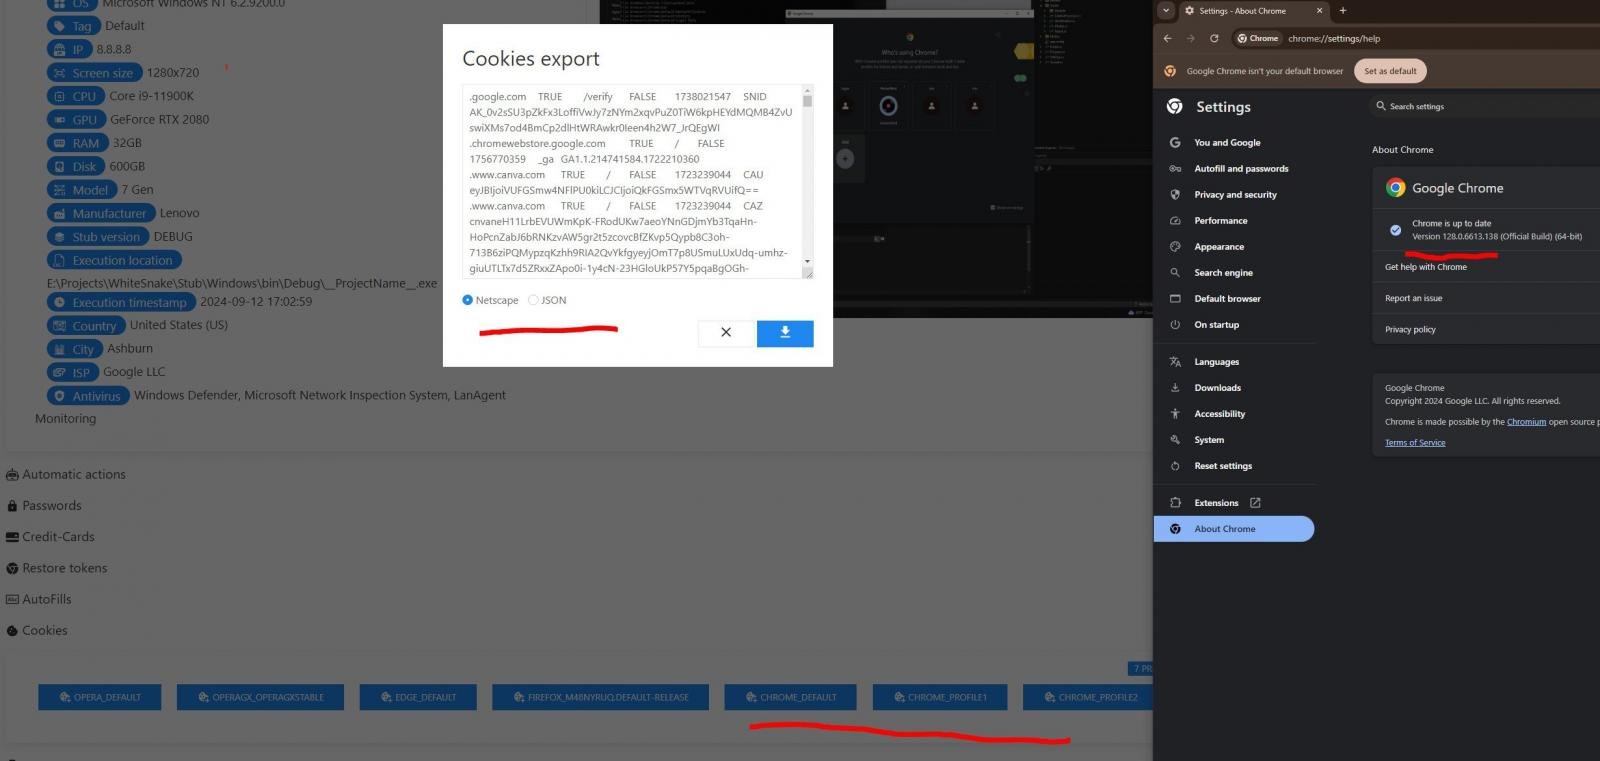
Однако исследователи в области безопасности g0njxa и RussianPanda9xx наткнулись на сообщения разработчиков инфостилеров, которые хвастались, что их детища способны обходить новую меру безопасности.

Среди таких были замечены авторы MeduzaStealer, Whitesnake, Lumma Stealer, Lumar (PovertyStealer), Vidar Stealer, StealC.


Как отметил g0njxa в беседе BleepingComputer, актуальный вариант стилера Lumma обходит App-Bound Encryption в Chrome 129.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru