


Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Разработчики ряда инфостилеров выпустили обновления, которые позволяют вредоносам обходить недавно представленную в Google Chrome защитную функциональность App-Bound Encryption.

App-Bound Encryption, появившаяся в Chrome 127, должна прятать конфиденциальную информацию, включая файлы cookies, от посторонних.

Как можно понять из названия, этот механизм должен шифровать «печеньки» и сохранённые пароли, используя службу Windows, работающую с правами SYSTEM.

Таким образом, работая на уровне пользователя, инфостилеры и другие вредоносные программы не могли добраться до cookies и паролей жертвы.

Для обхода защитного слоя троянам надо было либо заполучить привилегии SYSTEM, либо внедрить код в Chrome. Как отметил Уилл Харрис из команды безопасности Chrome, оба эти вектора должны непременно спровоцировать алерты защитных продуктов.

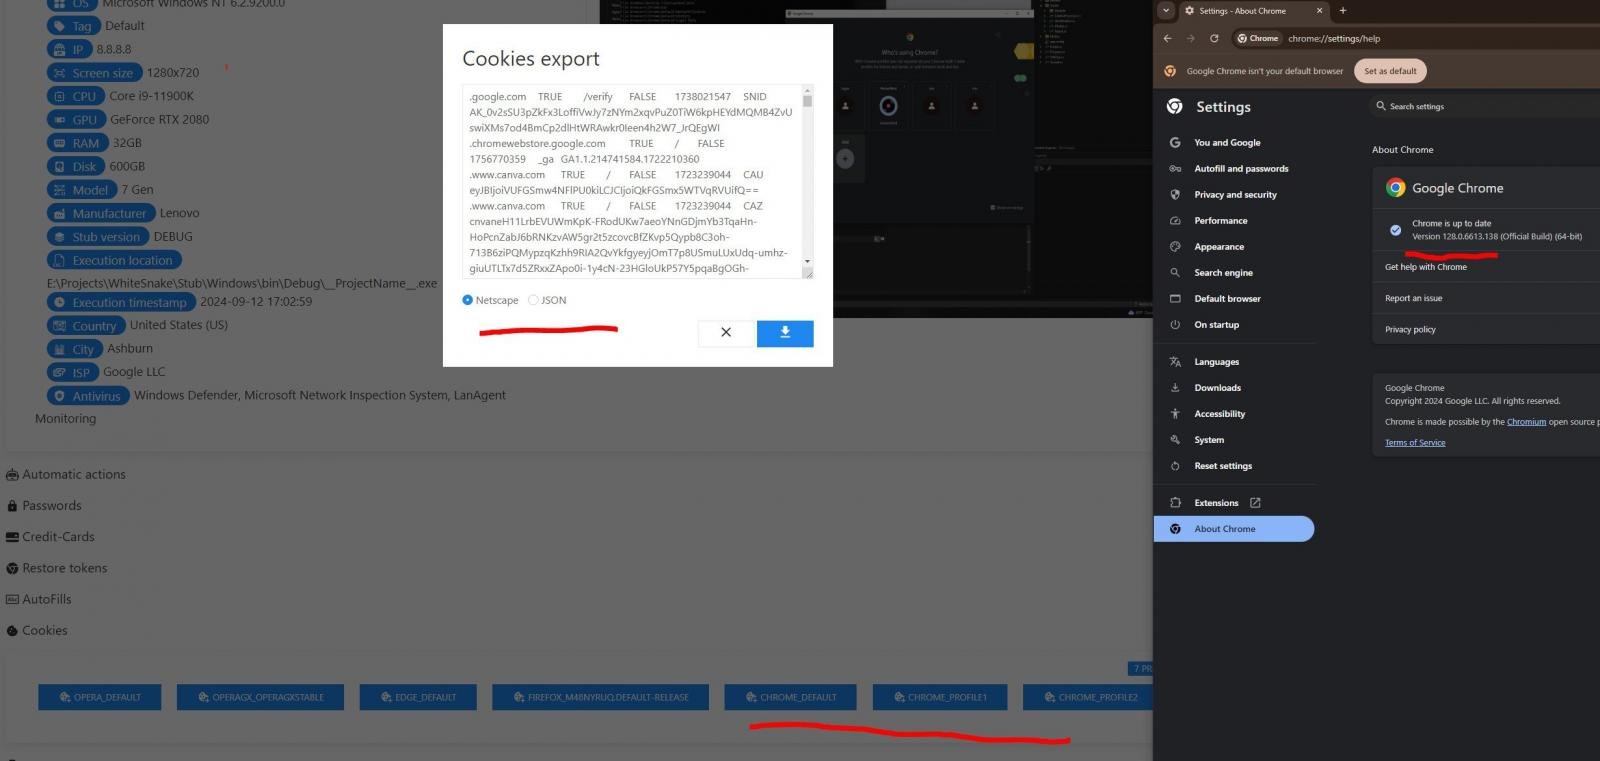
Однако исследователи в области безопасности g0njxa и RussianPanda9xx наткнулись на сообщения разработчиков инфостилеров, которые хвастались, что их детища способны обходить новую меру безопасности.

Среди таких были замечены авторы MeduzaStealer, Whitesnake, Lumma Stealer, Lumar (PovertyStealer), Vidar Stealer, StealC.


Как отметил g0njxa в беседе BleepingComputer, актуальный вариант стилера Lumma обходит App-Bound Encryption в Chrome 129.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru