


Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Разработчики ряда инфостилеров выпустили обновления, которые позволяют вредоносам обходить недавно представленную в Google Chrome защитную функциональность App-Bound Encryption.

App-Bound Encryption, появившаяся в Chrome 127, должна прятать конфиденциальную информацию, включая файлы cookies, от посторонних.

Как можно понять из названия, этот механизм должен шифровать «печеньки» и сохранённые пароли, используя службу Windows, работающую с правами SYSTEM.

Таким образом, работая на уровне пользователя, инфостилеры и другие вредоносные программы не могли добраться до cookies и паролей жертвы.

Для обхода защитного слоя троянам надо было либо заполучить привилегии SYSTEM, либо внедрить код в Chrome. Как отметил Уилл Харрис из команды безопасности Chrome, оба эти вектора должны непременно спровоцировать алерты защитных продуктов.

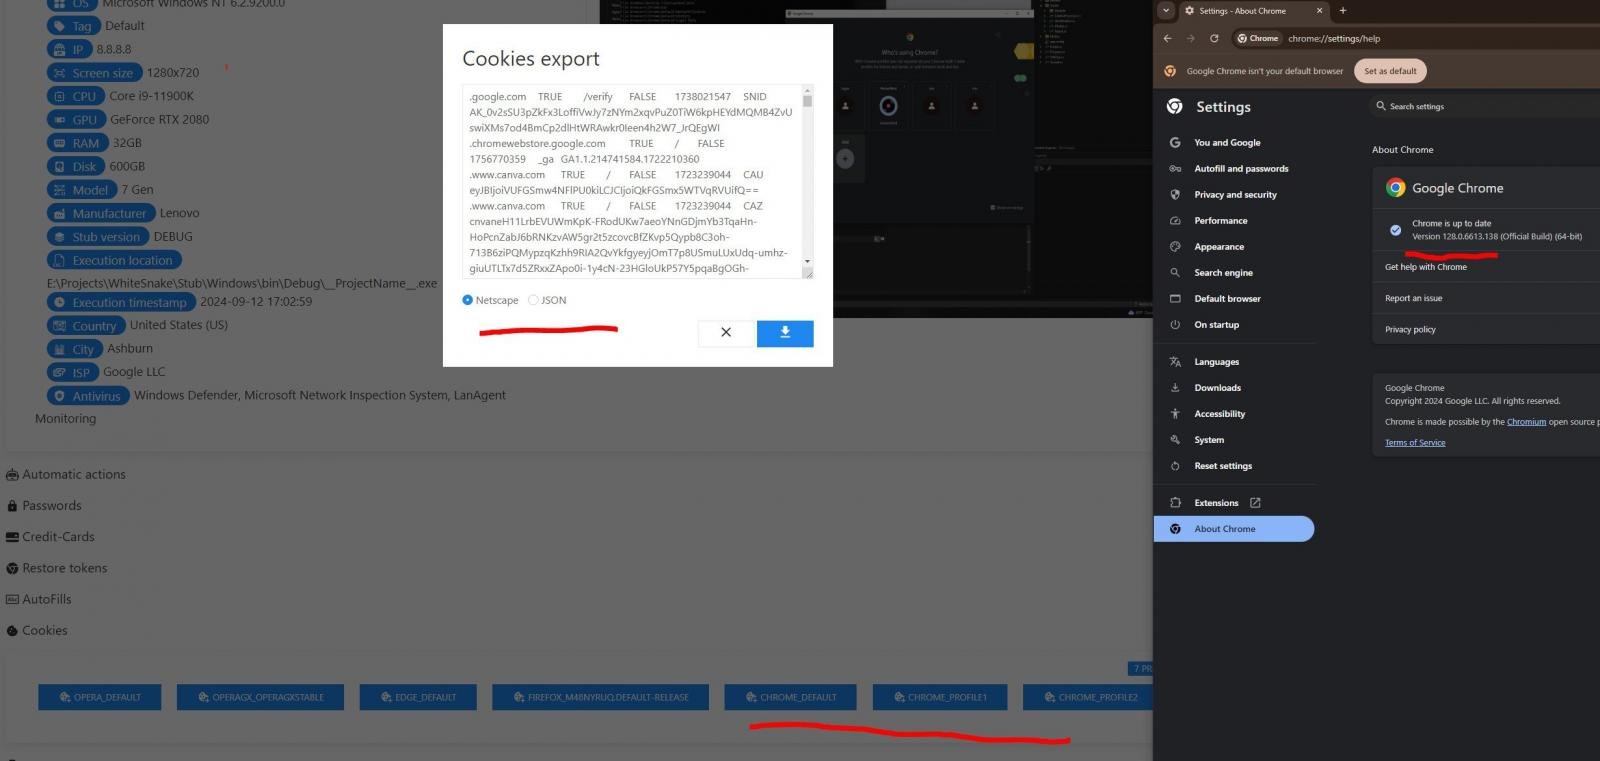
Однако исследователи в области безопасности g0njxa и RussianPanda9xx наткнулись на сообщения разработчиков инфостилеров, которые хвастались, что их детища способны обходить новую меру безопасности.

Среди таких были замечены авторы MeduzaStealer, Whitesnake, Lumma Stealer, Lumar (PovertyStealer), Vidar Stealer, StealC.


Как отметил g0njxa в беседе BleepingComputer, актуальный вариант стилера Lumma обходит App-Bound Encryption в Chrome 129.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru