


Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Банковский Android-троян Octo повысил стабильность работы как RAT, стал ловчее избегать анализа и обнаружения, а также обрел DGA для отказоустойчивой C2-связи. Версию Octo2 уже активно раздают под видом NordVPN и Google Chrome.

Изучение новых образцов в ThreatFabric обнаружило сокращение задержек во время сеансов удаленного доступа. У операторов зловреда также появилась опция SHIT_QUALITY, позволяющая снизить качество отправляемых вредоносом скриншотов (объем данных) на сетях с плохой связью.

Вирусописатели также усложнили процесс расшифровки полезной нагрузки, разделив его на несколько этапов, и добавили генератор ключей для шифрования данных, передаваемых на C2. Ранее такой ключ был вшит в код; теперь банкер создает его сам, притом при каждой отправке запроса.

Использование проприетарного DGA (алгоритма генерации доменных имен) позволяет оператору Octo2 быстро заменить C2-сервер в случае блокировки — поднять новый и переадресовать свой семпл.

Новая версия Android-трояна пока распространяется через репаки легитимных приложений, созданные с помощью Zombinder:

  • Google Chrome (результат VirusTotal21/67 на 21 сентября);
  • NordVPN (21/53 на 24 сентября);
  • Europe Enterprise (19/69 на 13 сентября).

Вредоносные атаки зафиксированы в Италии, Венгрии, Польше и Молдавии.

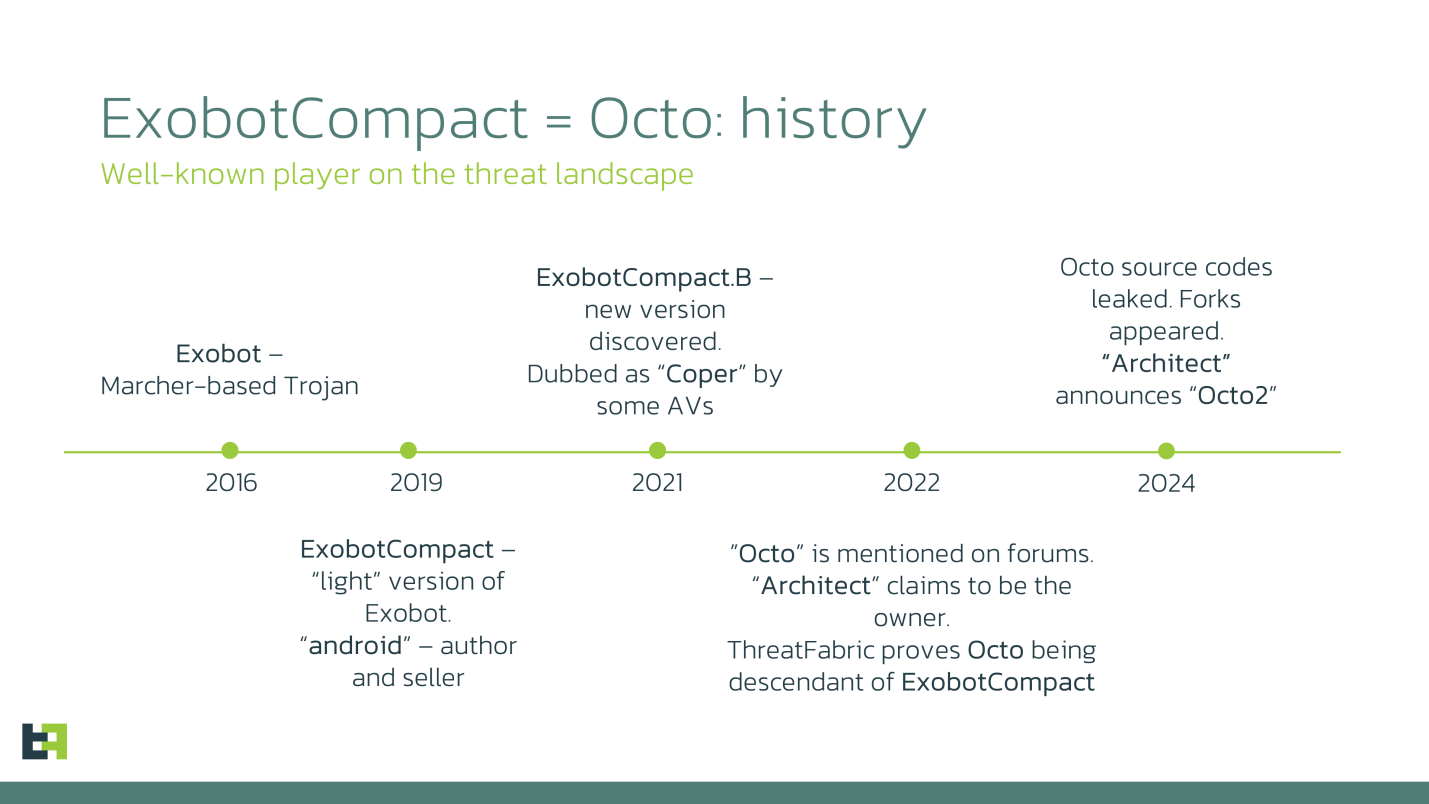
Мобильного банкера Octo голландские эксперты впервые обнаружили весной 2022 года. Проанализировав образцы, они пришли к выводу, что это прямой потомок Exobot, построенного на основе кода Marcher.

В этом году исходники Octo были слиты в Сеть, породив множество форков. В результате владельцы зловреда, видимо, решили усовершенствовать его, чтобы сохранить конкурентоспособность.


В настоящее время сервис, построенный на основе Android-трояна (MaaS, Malware-as-a-Service, «вредонос как услуга»), предлагает пробник Octo2 по той же цене, что и Octo1 в надежде, что подписчики перейдут на новую версию. Атаки с использованием Octo1, по данным ThreatFabric, обычно проводились на территории США, Канады, Ближнего Востока, Сингапура и Австралии.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru