


Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Банковский Android-троян Octo повысил стабильность работы как RAT, стал ловчее избегать анализа и обнаружения, а также обрел DGA для отказоустойчивой C2-связи. Версию Octo2 уже активно раздают под видом NordVPN и Google Chrome.

Изучение новых образцов в ThreatFabric обнаружило сокращение задержек во время сеансов удаленного доступа. У операторов зловреда также появилась опция SHIT_QUALITY, позволяющая снизить качество отправляемых вредоносом скриншотов (объем данных) на сетях с плохой связью.

Вирусописатели также усложнили процесс расшифровки полезной нагрузки, разделив его на несколько этапов, и добавили генератор ключей для шифрования данных, передаваемых на C2. Ранее такой ключ был вшит в код; теперь банкер создает его сам, притом при каждой отправке запроса.

Использование проприетарного DGA (алгоритма генерации доменных имен) позволяет оператору Octo2 быстро заменить C2-сервер в случае блокировки — поднять новый и переадресовать свой семпл.

Новая версия Android-трояна пока распространяется через репаки легитимных приложений, созданные с помощью Zombinder:

  • Google Chrome (результат VirusTotal21/67 на 21 сентября);
  • NordVPN (21/53 на 24 сентября);
  • Europe Enterprise (19/69 на 13 сентября).

Вредоносные атаки зафиксированы в Италии, Венгрии, Польше и Молдавии.

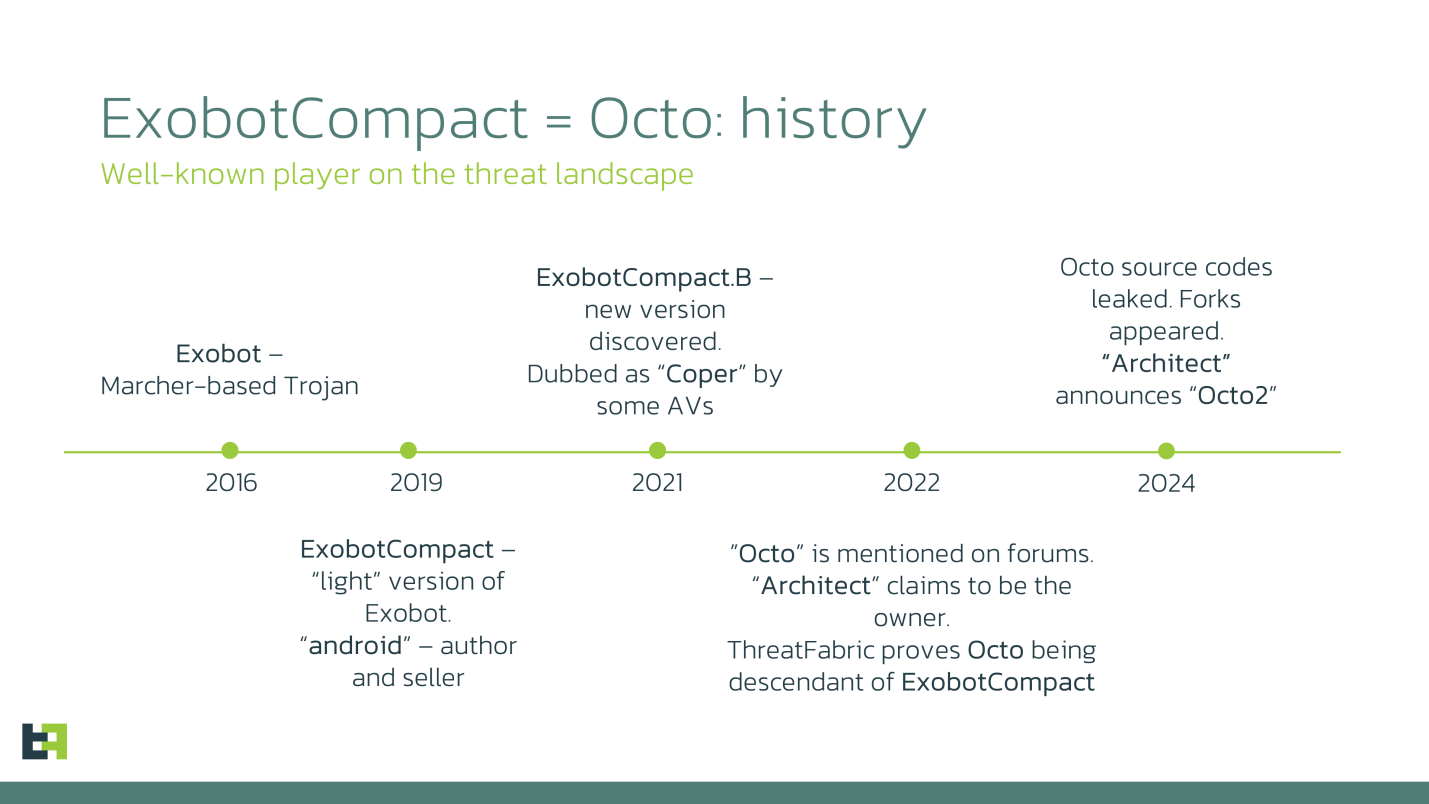
Мобильного банкера Octo голландские эксперты впервые обнаружили весной 2022 года. Проанализировав образцы, они пришли к выводу, что это прямой потомок Exobot, построенного на основе кода Marcher.

В этом году исходники Octo были слиты в Сеть, породив множество форков. В результате владельцы зловреда, видимо, решили усовершенствовать его, чтобы сохранить конкурентоспособность.


В настоящее время сервис, построенный на основе Android-трояна (MaaS, Malware-as-a-Service, «вредонос как услуга»), предлагает пробник Octo2 по той же цене, что и Octo1 в надежде, что подписчики перейдут на новую версию. Атаки с использованием Octo1, по данным ThreatFabric, обычно проводились на территории США, Канады, Ближнего Востока, Сингапура и Австралии.

5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами

С российским 5G обнаружился важный нюанс. Сети пятого поколения действительно запущены, но работа в новом диапазоне 4,63-4,99 ГГц пока ограничивается пилотными зонами. Коммерческие сервисы на первом этапе разворачиваются преимущественно на уже используемых операторами частотах LTE.

МТС создала зоны 5G в диапазоне 4,9 ГГц в Москве, Санкт-Петербурге, Новосибирске, Екатеринбурге и Уфе.

Однако в Минцифры уточнили: оператор получил разрешение на тестирование оборудования без взимания платы с абонентов. Оно действует до 1 августа 2027 года и основано на решении Госкомиссии по радиочастотам от 2019 года.

Источник «Коммерсанта» в отрасли считает, что называть эти площадки полноценным коммерческим запуском некорректно. Старое разрешение позволяло проводить пилоты, в том числе на зарубежном оборудовании.

В МТС подтвердили, что действуют в рамках решения ГКРЧ, но производителя техники не раскрыли. По данным собеседников издания, оператор использует иностранные базовые станции.

А вот новое решение ГКРЧ уже устанавливает другие правила: строить сети в диапазоне 4,63-4,99 ГГц можно только на сертифицированном российском оборудовании. Здесь и начинается главная загвоздка — серийных отечественных базовых станций 5G на рынке пока нет.

«Иртея» рассчитывает поставить первые станции в начале 2027 года, Yadro также планирует начать серийное производство в следующем году. До этого операторы будут развивать 5G в уже выделенных им LTE-диапазонах. МегаФон, например, прямо заявил, что пошёл именно по такому пути.

Ранее Минцифры сообщило о запуске коммерческого 5G в 16 городах для потенциальной аудитории около 10 млн человек. Использование существующих частот должно увеличить пропускную способность сетей на 20-25%, а до конца 2026 года технологию хотят распространить ещё на 50 городов.

RSS: Новости на портале Anti-Malware.ru