


Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

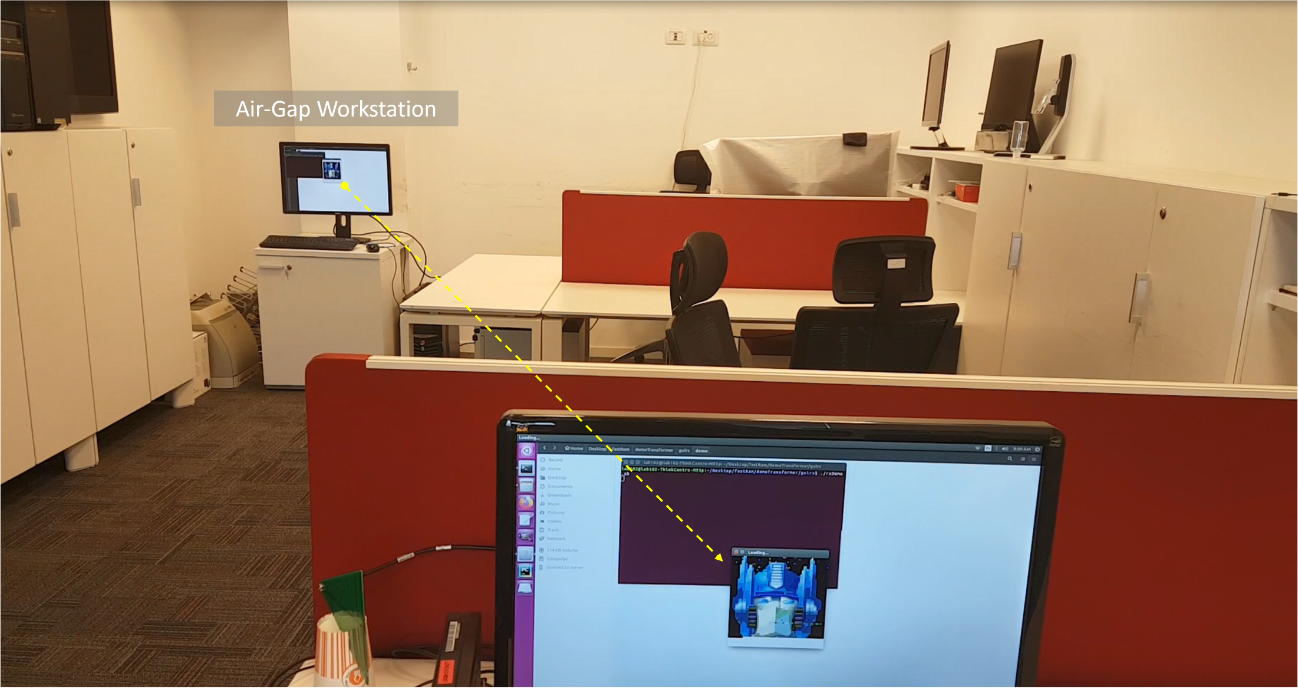
Группа израильских исследователей обнаружила возможность атаки, позволяющей перехватывать данные непосредственно из оперативной памяти оборудования. Она получила название RAMBO (Radiation of Air-gapped Memory Bus for Offense, перехват данных через воздушный зазор с помощью излучения).

Системы с воздушным зазором, не подключенные к публичному интернету, используются в критически важных средах с высокими требованиями к безопасности, включая госуправление, оборону, атомную энергетику, опасные производства.

Однако такие системы могут быть заражены вредоносными программами через недобросовестных сотрудников или цепочки поставок. Самым известным примером такой атаки стали Stuxnet и Industroyer.

Атака с помощью RAMBO, как сообщило издание BleepingComputer, позволяет перехватывать данные получателю, расположенному поблизости, на расстоянии до 7 метров. Для перехвата используется электромагнитное излучение, которое испускают модули памяти.


Однако скорость обмена данными очень низкая — 128 байт/с. Но этого достаточно для перехвата небольших объемов данных, например паролей или ключей шифрования. В среднем на перехват пароля требуется около секунды, ключа шифрования — от 4 до 42 секунд.

Исследователи подготовили набор рекомендаций для противостояния таким атакам. Они включают усиление норм по физической безопасности объектов, а также экранирование модулей памяти.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru