


Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

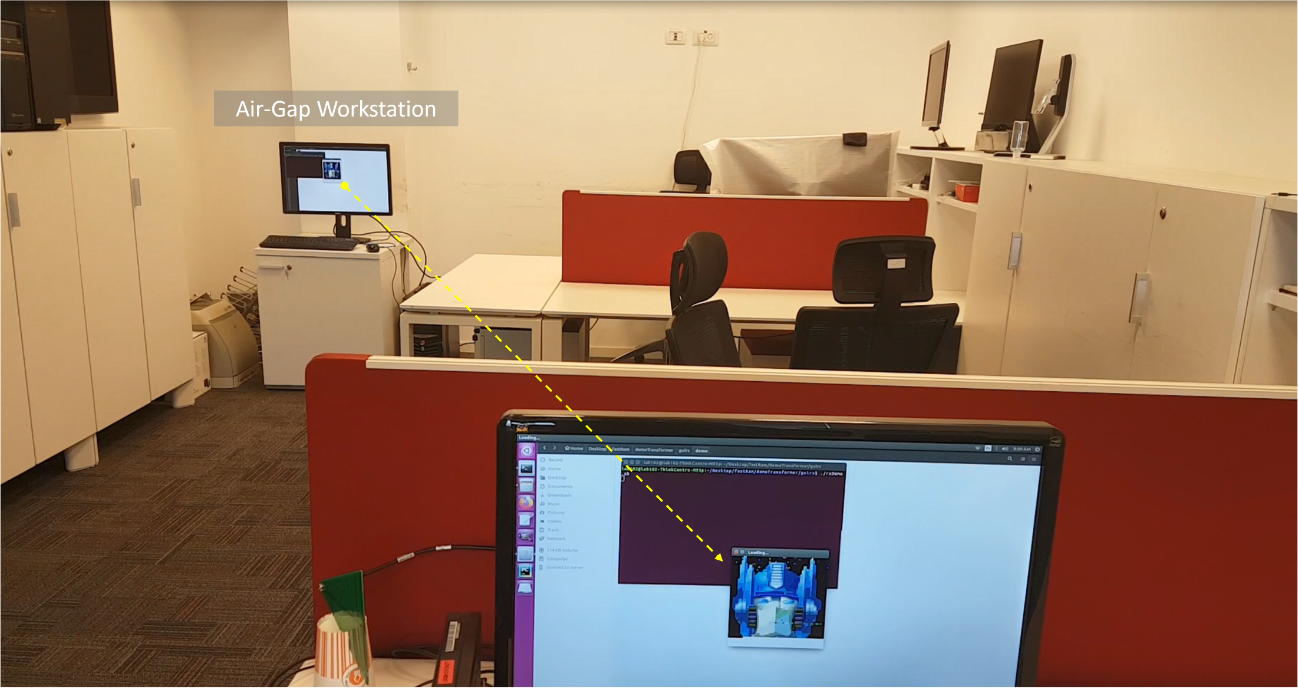
Группа израильских исследователей обнаружила возможность атаки, позволяющей перехватывать данные непосредственно из оперативной памяти оборудования. Она получила название RAMBO (Radiation of Air-gapped Memory Bus for Offense, перехват данных через воздушный зазор с помощью излучения).

Системы с воздушным зазором, не подключенные к публичному интернету, используются в критически важных средах с высокими требованиями к безопасности, включая госуправление, оборону, атомную энергетику, опасные производства.

Однако такие системы могут быть заражены вредоносными программами через недобросовестных сотрудников или цепочки поставок. Самым известным примером такой атаки стали Stuxnet и Industroyer.

Атака с помощью RAMBO, как сообщило издание BleepingComputer, позволяет перехватывать данные получателю, расположенному поблизости, на расстоянии до 7 метров. Для перехвата используется электромагнитное излучение, которое испускают модули памяти.


Однако скорость обмена данными очень низкая — 128 байт/с. Но этого достаточно для перехвата небольших объемов данных, например паролей или ключей шифрования. В среднем на перехват пароля требуется около секунды, ключа шифрования — от 4 до 42 секунд.

Исследователи подготовили набор рекомендаций для противостояния таким атакам. Они включают усиление норм по физической безопасности объектов, а также экранирование модулей памяти.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru