


Вышел обновленный продукт Security Vision Risk Management (RM)

Вышел обновленный продукт Security Vision Risk Management (RM)

Вышел обновленный продукт Security Vision Risk Management (RM)

Security Vision выпустила обновленный продукт Security Vision Risk Management (RM), представляющий собой комплексную систему управления рисками информационной безопасности предприятия и предоставляющий широкие возможности для организаций любых размеров и отраслей.

Продукт разработан с учетом требований отечественных и международных стандартов в области обеспечения управления рисками информационной безопасности, таких как ISO 27005:2022, ГОСТ Р ИСО/МЭК 27005, методология ФСТЭК России, а также методология FAIR.


Security Vision RM охватывает весь жизненный цикл процесса управления рисками, начиная с этапа определения среды. Используя ресурсно-сервисную модель, система позволяет детально описать бизнес и ИТ-компоненты инфраструктуры.

На стадии идентификации рисков продукт интегрирует методологию ФСТЭК, предоставляя возможность моделирования угроз с применением всех элементов из Банка данных угроз.

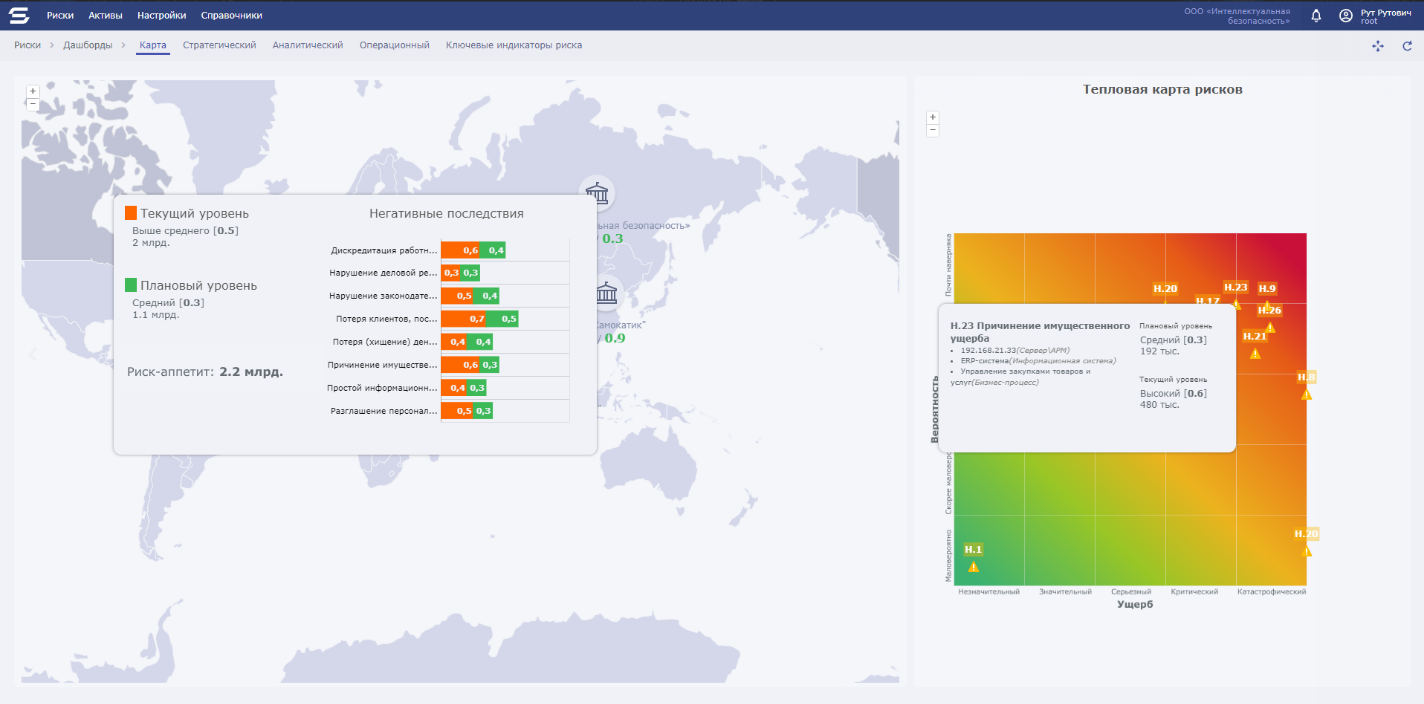
Последующие этапы анализа и оценки рисков поддерживают качественный и количественный методы оценки. Продукт дает аналитику возможность провести оценку полностью самостоятельно либо собрать данные от экспертов с помощью опросных листов.

При этом, для разных экспертов можно создавать разные опросные листы в зависимости от их компетенций и зон ответственности. Так, от бизнес-подразделений можно собрать данные о потенциальном ущербе от реализации тех или иных угроз, а от технических экспертов - получить данные о вероятности реализации того или иного сценария в определённой инфраструктуре.


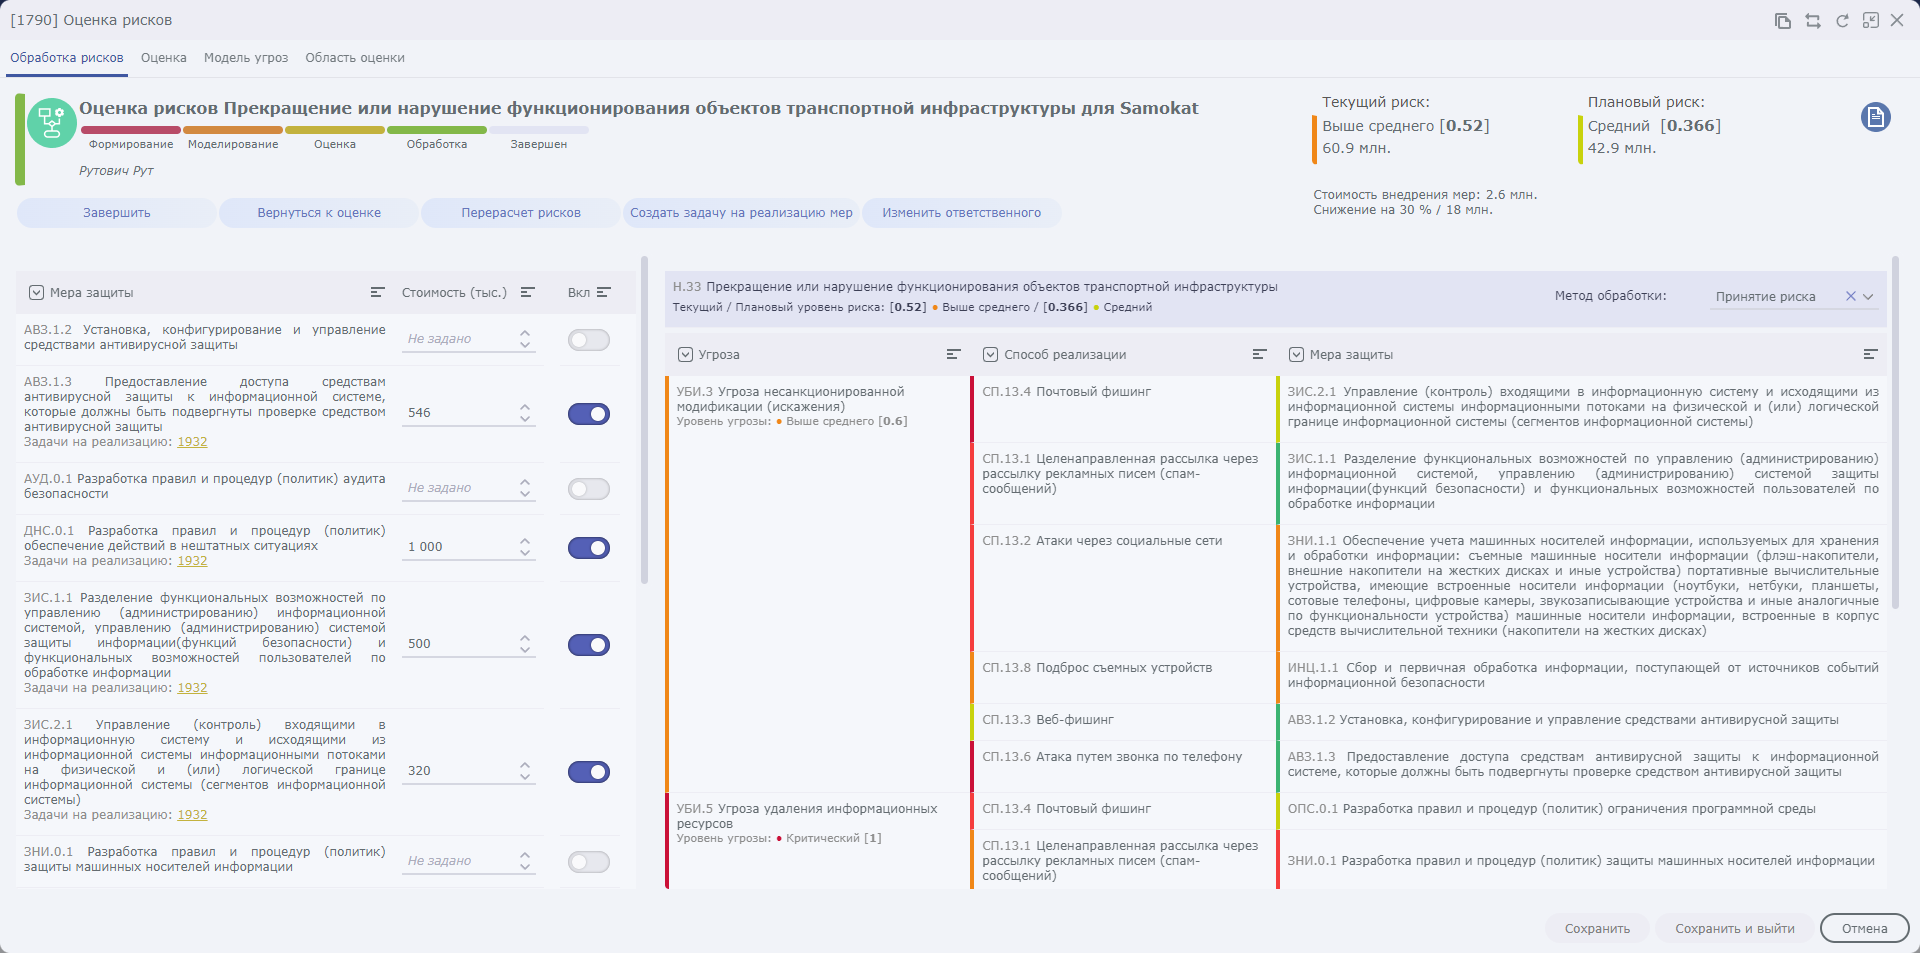
На этапе обработки рисков пользователи могут моделировать различные конфигурации внедрения мер защиты с целью выбора оптимального набора по соотношению затрат и эффективности, а также создавать и управлять задачами, направленными на минимизацию рисков.

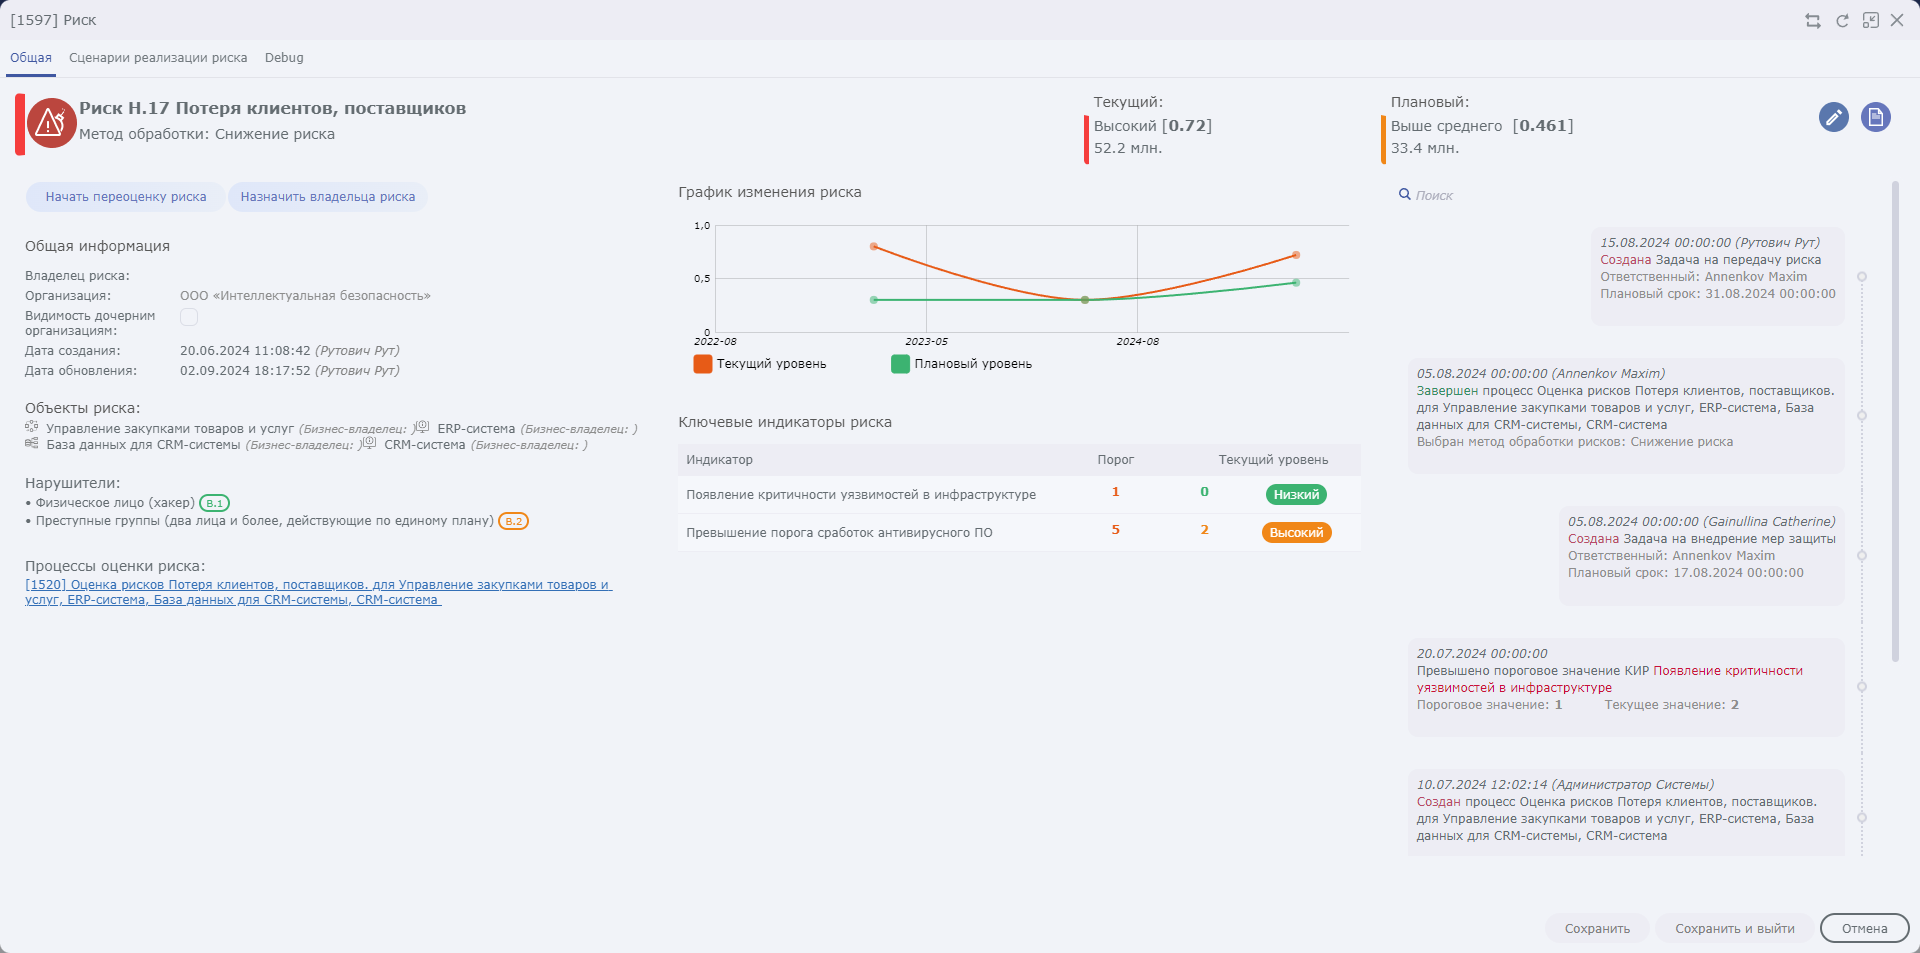
В рамках мониторинга и пересмотра рисков в продукт заложен механизм Ключевых индикаторов риска и функционал переоценки рисков. Система автоматизированно собирает и агрегирует данные из различных внешних источников, таких как системы SOAR, управления уязвимостями и управления активами. В итоге пользователь своевременно получает уведомление о превышении заданных порогов для всех связанных с индикатором рисков.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru