


В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

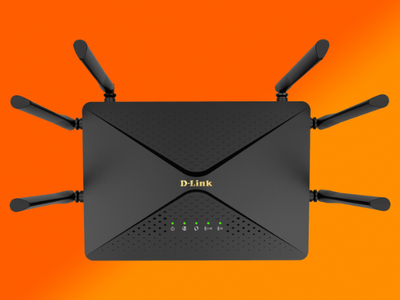
В маршрутизаторах D-Link DIR-846W нашли четыре опасные уязвимости, которые можно использовать для удалённого выполнения кода. Проблема затрагивает все модели и прошивки устройства. Производитель при этом не хочет патчить бреши, поскольку эти роутеры больше не поддерживаются.

Три из четырёх обнаруженных уязвимостей получили статус критических, для их эксплуатации не требуется проходить аутентификацию.

Дыры нашёл исследователь под ником yali-1002, выложивший на GitHub лишь часть деталей, чтобы не спровоцировать волну атак. Демонстрационный эксплойт (proof-of-concept, PoC) пока недоступен, что, конечно же, к лучшему.

На данный момент уязвимости получили следующие идентификаторы и описания:

  • CVE-2024-41622 — возможность удалённого выполнения команд с помощью параметра tomography_ping_address в интерфейсе /HNAP1/. По шкале CVSS получила 9,8 балла — критическая.
  • CVE-2024-44340 — тоже RCE, эксплуатируется через параметры smartqos_express_devices и smartqos_normal_devices в SetSmartQoSSettings. По шкале CVSS получила 8,8 балла — высокая степень риска.
  • CVE-2024-44341 — RCE через параметр lan(0)_dhcps_staticlist, эксплуатируется с помощью специально созданного POST-запроса. 9,8 балла по шкале CVSS — критическая.
  • CVE-2024-44342 — RCE через параметр wl(0).(0)_ssid. 9,8 балла по шкале CVSS.

«С прекращением поддержки отдельных устройств мы перестаём выпускать новые версии прошивки. Рекомендуем отказаться от использования устаревших продуктов», — пишет в официальном заявлении D-Link.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru