


Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

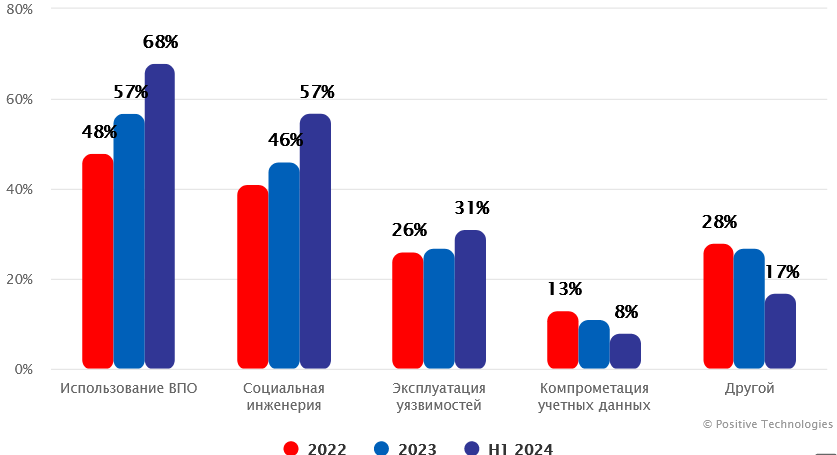
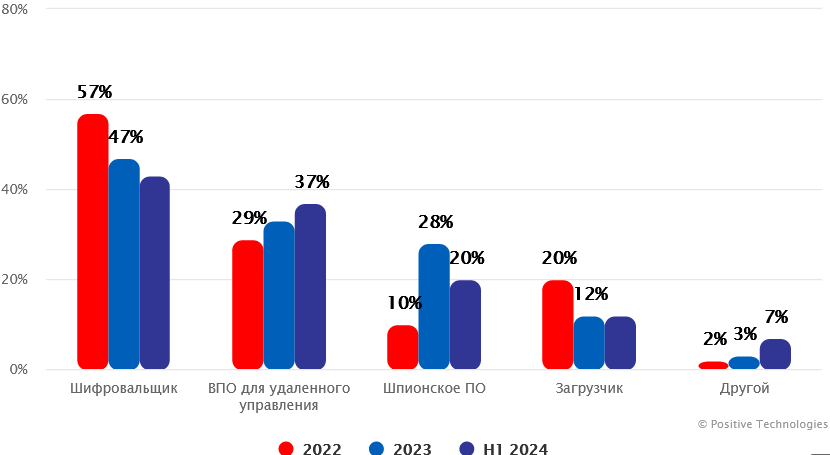
По данным Positive Technologies, в период с 2022 года по июль 2024-го 56% атак на госсектор проводились с участием вредоносных программ. В 49% случаев использовались шифровальщики, однако их популярность падает, на первый план выходят RAT.

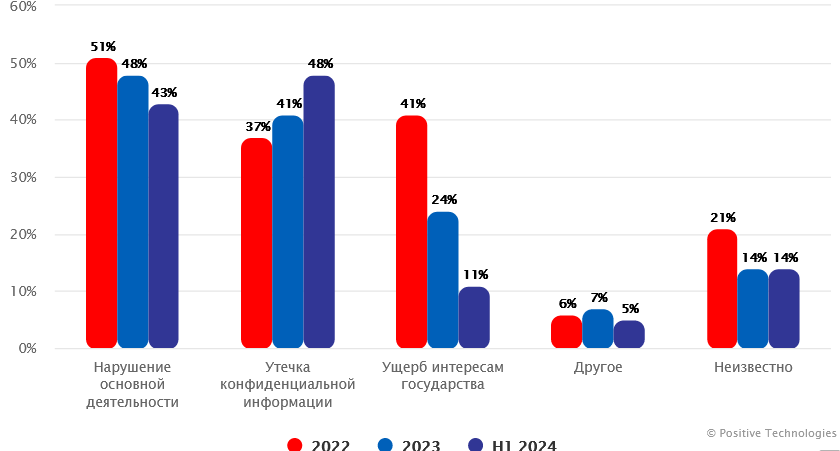
Госструктуры редко платят выкуп, поэтому основная цель злоумышленников — нарушение работы таких мишеней либо кража конфиденциальных данных. Кроме того, сотрудники таких учреждений активно используют имейл и другие средства коммуникаций, и их рабочие места потенциально могут служить точками входа в целевую сеть.


Госсектор чаще прочих вертикалей привлекает внимание APT-групп. В 83% таких случаев, зафиксированных исследователями, использовались вредоносные программы — в основном трояны удаленного доступа (65%) и шпионский софт (35%).


Для внедрения вредоноса в инфраструктуру злоумышленники могут использовать эксплойты, подбор паролей, готовый доступ, приобретенный в даркнете. Однако самым популярным способом доставки зловредов остаются адресные рассылки: по оценке PT, за 2,5 года с их помощью было проведено 64% успешных атак.

Непрошеные таргетированные вторжения чаще всего приводили к нарушению нормальной работы организации (48% случаев) или утечке важных данных (41%).

«Колоссальный объем конфиденциальных данных, хранящихся в государственных ИТ-системах, наряду с критической значимостью непрерывной работы ведомств, делает эту сферу целью для всех: профессиональных APT-группировок, опытных злоумышленников-одиночек, хактивистов, — отметила аналитик Анна Вяткина из PT. — По данным наших исследований, на протяжении шести лет госучреждения возглавляют рейтинг самых успешно атакуемых отраслей».


Кроме России, высокая вредоносная активность в госсекторе наблюдалась в странах Азии (33% атак), Африке и Северной Америке (по 12%).

Подпишитесь на новости

МТС расширила доступ к ChatGPT и Netflix без VPN на своих тарифах

МТС расширила доступность услуги «Глобальный доступ», позволяющей пользоваться ChatGPT, Claude, Netflix, Spotify и другими зарубежными сервисами без VPN. Теперь её можно подключить на большинстве действующих и архивных тарифов. Ранее опция была доступна только абонентам «ТОП» и «ТОП+».

Согласно условиям на сайте МТС, исключения составляют тарифы Membrana, «МТС Junior» и «МТС Junior+». Услуга также несовместима с опциями Membrana, «Безопасное детство» и «Безопасный интернет».

«Глобальный доступ» работает только через мобильный интернет в сети МТС. Устанавливать сторонние приложения не требуется. Среди поддерживаемых платформ также указаны Strava и Ticketmaster.

Оператор подчёркивает, что услуга предназначена для зарубежных ресурсов, которые недоступны в России, но не запрещены Роскомнадзором.

При первом подключении семь дней предоставляются бесплатно, затем стоимость составляет 249 рублей в месяц. На тарифах «ТОП» и «ТОП+» плата не взимается.

Подключить или отключить услугу можно в приложении «Мой МТС» и личном кабинете. При этом оператор не берёт на себя ответственность за возможную блокировку аккаунтов зарубежными платформами.

RSS: Новости на портале Anti-Malware.ru