


Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

Половина атак на госсектор использует шифровальщиков, но их доля снижается

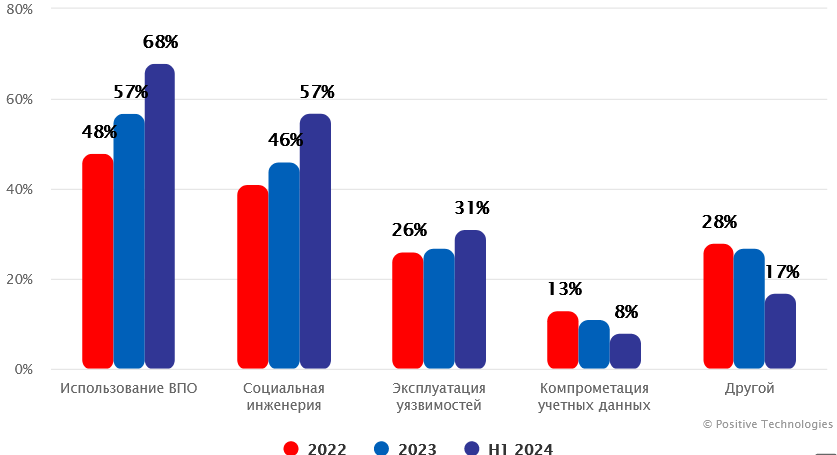
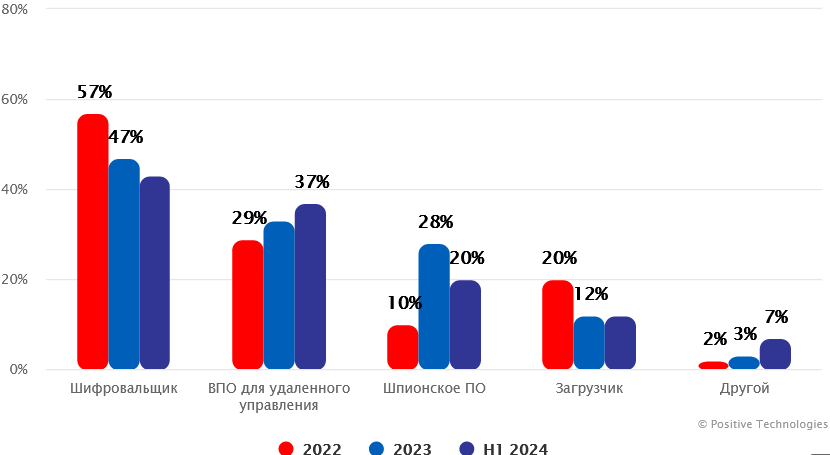
По данным Positive Technologies, в период с 2022 года по июль 2024-го 56% атак на госсектор проводились с участием вредоносных программ. В 49% случаев использовались шифровальщики, однако их популярность падает, на первый план выходят RAT.

Госструктуры редко платят выкуп, поэтому основная цель злоумышленников — нарушение работы таких мишеней либо кража конфиденциальных данных. Кроме того, сотрудники таких учреждений активно используют имейл и другие средства коммуникаций, и их рабочие места потенциально могут служить точками входа в целевую сеть.


Госсектор чаще прочих вертикалей привлекает внимание APT-групп. В 83% таких случаев, зафиксированных исследователями, использовались вредоносные программы — в основном трояны удаленного доступа (65%) и шпионский софт (35%).


Для внедрения вредоноса в инфраструктуру злоумышленники могут использовать эксплойты, подбор паролей, готовый доступ, приобретенный в даркнете. Однако самым популярным способом доставки зловредов остаются адресные рассылки: по оценке PT, за 2,5 года с их помощью было проведено 64% успешных атак.

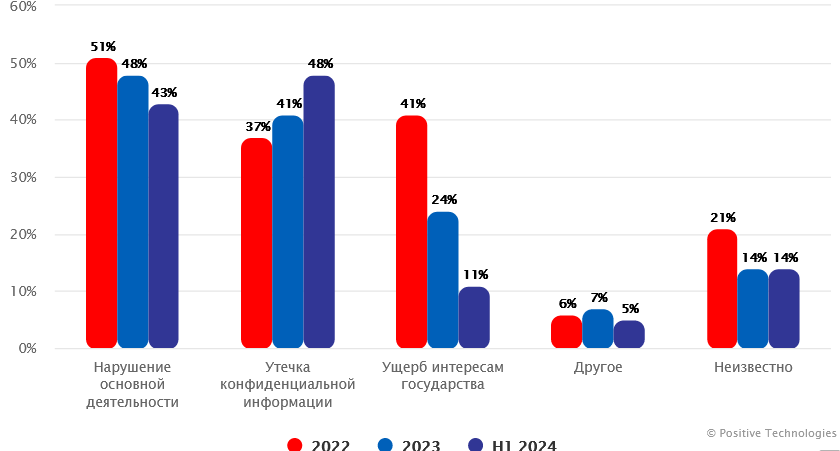
Непрошеные таргетированные вторжения чаще всего приводили к нарушению нормальной работы организации (48% случаев) или утечке важных данных (41%).

«Колоссальный объем конфиденциальных данных, хранящихся в государственных ИТ-системах, наряду с критической значимостью непрерывной работы ведомств, делает эту сферу целью для всех: профессиональных APT-группировок, опытных злоумышленников-одиночек, хактивистов, — отметила аналитик Анна Вяткина из PT. — По данным наших исследований, на протяжении шести лет госучреждения возглавляют рейтинг самых успешно атакуемых отраслей».


Кроме России, высокая вредоносная активность в госсекторе наблюдалась в странах Азии (33% атак), Африке и Северной Америке (по 12%).

Подпишитесь на новости

Поток ИИ-слопа вынудил arXiv ввести лимит на новые статьи

Научный конвейер притормозили: с 1 октября arXiv разрешает каждому пользователю отправлять только две новые статьи за календарный месяц. Лимит общий для всех категорий, а отклонённая работа тоже расходует попытку. Написать текст за пару минут теперь недостаточно, придётся выбирать, что отправлять.

В блоге arXiv команда объясняет решение перегрузкой. В сентябре 2026 года репозиторий получил около 40 тысяч статей — вдвое больше, чем двумя годами ранее. Число обращений к сотрудникам и модераторам за месяц приблизилось к 9 тысячам.

Одной из причин называют генеративный ИИ. Он помогает раздувать небольшой результат до полноценной статьи или нарезать одно исследование на несколько публикаций (ту самую тактику салями). Новых выводов немного, зато повторяющегося текста хоть отбавляй.


Использование нейросетей не запрещено: о существенном применении нужно сообщать модераторам, а ответственность остаётся на авторах. Лимит касается всех отправителей, независимо от того, кто набирал текст.


Мера временная, она должна дать модераторам-добровольцам передышку, пока площадка обновляет правила и инструменты. При этом arXiv не проводит полноценное научное рецензирование.

RSS: Новости на портале Anti-Malware.ru