


Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Google: Российские хакеры использовали эксплойты для iOS и Android от NSO

Исследователи из Google Threat Analysis Group (TAG) рассказали об активности киберпреступной группировки APT29: злоумышленники, якобы связанные с Россией, задействовали эксплойты компании NSO Group для атак на пользователей iOS и Android.

Атаки, по словам экспертов, проходили с ноября 2023 года по июль 2023-го. К тому моменту разработчики уже выпустили патчи, но некоторые устройства по традиции не успели обновиться.

APT29, также известная под именем Midnight Blizzard, в пошлом отметилась атакой на Microsoft, которая затронула федеральные органы США. Теперь группировка взялась за власти Монголии.

Как отметили в Google Threat Analysis Group, киберпреступники воспользовались уязвимостью под идентификатором CVE-2023-41993, затрагивающую WebKit и приводящую к выполнению произвольного кода при отработке специально сформированного веб-контента.

Как известно, Apple выпустила патч для этой дыры в конце сентября 2022 года. Вместе с ней корпорация закрыла CVE-2023-41991 и CVE-2023-41992.

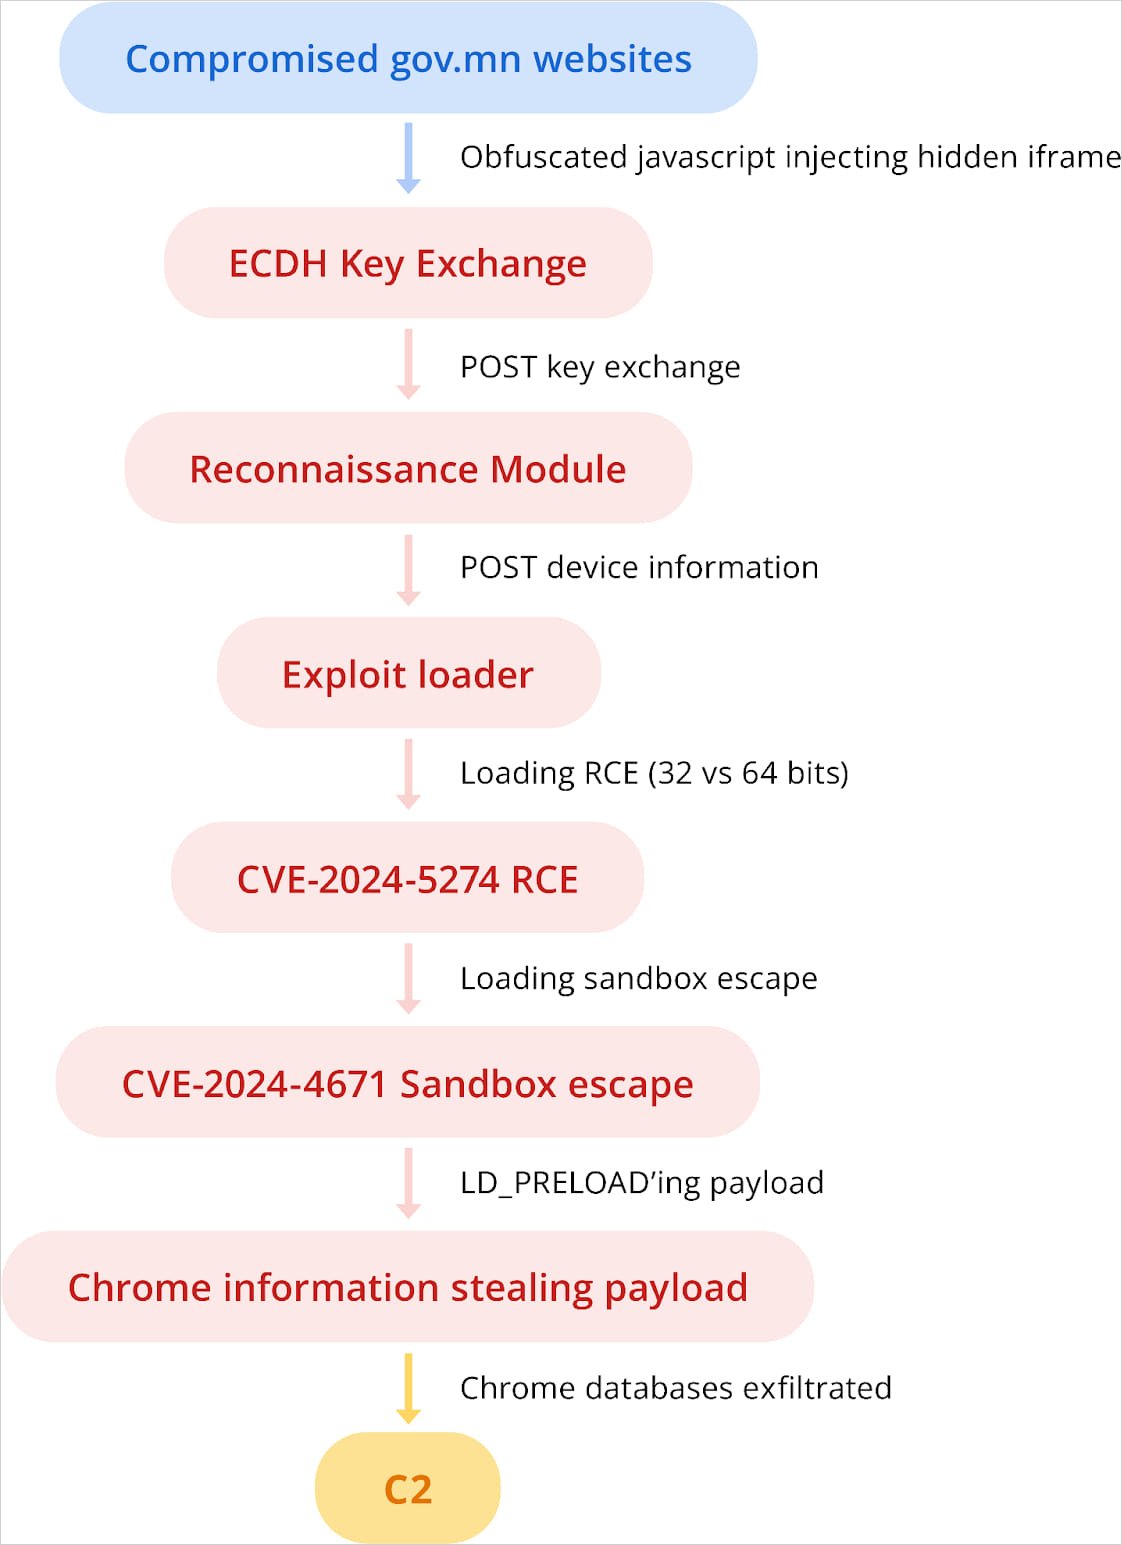
Вооружившись соответствующим эксплойтом, APT29 скомпрометировала сайты mfa.gov[.]mn и cabinet.gov[.]mn и добавила в код их страниц вредоносный iframe. Схема вектора выглядела так:


Таком образом, злоумышленники могли похищать cookies владельцев iPhone, работающих под управлением iOS 16.6.1 и более современных версий ОС.

Уже в июле 2024-го группа стала использовать эксплойты для CVE-2024-5274 и CVE-2024-4671, затрагивающие Google Chrome, для атак на пользователей Android, которые посещали сайт mga.gov[.]mn.

Подпишитесь на новости

МФТИ разработал способ определять координаты без GPS и ГЛОНАСС

Спутниковый сигнал пропал, а навигация ещё может работать. Инженеры МФТИ разработали метод определения координат по сигналам сотовых вышек. В автомобильных испытаниях, по словам разработчиков, погрешность составила от 3 до 20 метров. Дополнительное оборудование не требуется.

Об исследовании рассказали «Известия». Метод использует измерения, которые смартфон или модем выполняет в штатном режиме (прежде всего мощность принимаемого опорного сигнала базовых станций, RSRP).

Просто перевести палочки связи в метры не получится. Уровень сигнала зависит от расстояния, характеристик вышки и окружающей среды. Поэтому для каждого источника нужна калибровка: индивидуальная модель распространения радиоволн.

Терминал получает измерения от нескольких станций с известными координатами. Алгоритм сопоставляет их с моделями и вычисляет наиболее вероятное положение объекта, снижая влияние нестабильных источников и аномальных замеров. По словам директора исследовательского центра МФТИ Григория Серегина, метод работает даже без установленной сим-карты.

Разработчики рассматривают применение для грузовиков, поездов, беспилотных машин и карьерной техники. Особенно интересны площадки с собственными LTE-сетями: там покрытие можно сделать плотным и контролируемым.

Но объявлять спутники ненужными рано. Эксперт НТИ Олег Яблоков подчёркивает: точность зависит от плотности базовых станций. В городе их много, на удалённой трассе — совсем другая картина.

Поэтому технологию логично использовать как резерв к спутниковой навигации и инерциальным датчикам.

RSS: Новости на портале Anti-Malware.ru