

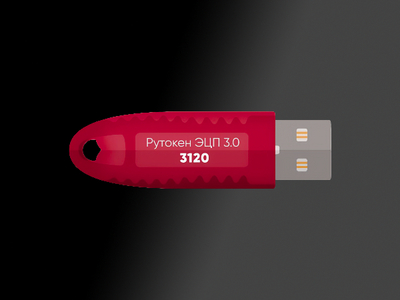

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

Компания «Актив» сообщила о получении сертификата ФСБ России на широкий модельный ряд ключевых носителей Рутокен ЭЦП 3.0 3120. Они поступят в продажу уже в середине августа.

Новая аппаратная платформа в комбинации с обновленной операционной системой Рутокен позволили заметно увеличить скорость операций электронной подписи и обеспечили дополнительные возможности.

К примеру, скорость RSA-2048 выросла практически в десять раз, в два раза — быстродействие операций по алгоритму ГОСТ 34.10-2012. Возросли скорости генерации ключевых пар и добавлены новые криптографические возможности.

Носители линейки Рутокен ЭЦП 3.0 предназначены для подписания документов усиленной электронной подписью и строгой двухфакторной аутентификации. Важнейшее свойство активных ключевых носителей - неизвлекаемость ключа электронной подписи и невозможность клонирования, что дает гарантию того, что ключ подписи существует только в единственном экземпляре и принадлежит исключительно своему владельцу.

Устройства сертифицированы по требованиям ФСБ и ФСТЭК России, подходят для получения квалифицированных сертификатов в госструктурах, включая ФНС, Госуслуги и системах маркировки или отслеживания товаров (Честный знак, ЕГАИС).

Важнейшее нововведение нового семейства Рутокен ЭЦП 3.0 3120 — это аппаратный журнал событий безопасности внутри токена. В журнале фиксируются операции форматирования, смены PIN-кодов, а также удаления/генерации закрытых ключей. Эта функция расширяет возможности при разборе инцидентов.

Рутокен ЭЦП 3.0 3120 предлагается в трех формфакторах с интерфейсом USB Type-C и четырех — с USB Type-A. В семействе впервые представлены модели в самом миниатюрном формфакторе — Nano Type-C. В состав семейства токенов Рутокен ЭЦП 3.0 3120 включены несколько моделей с сенсорной кнопкой для дополнительного подтверждения операций электронной подписи.

Дмитрий Горелов, коммерческий директор, управляющий партнер Компании «Актив» отметил:

«Очень рад констатировать, что теперь наша главная линейка Рутокен ЭЦП 3.0 стала еще мощнее, устойчивей и функциональней. В один ряд с моделями 3100 и 3220 встали модели 3120. Теперь у нас три независимые аппаратные платформы и сертифицированные модели для всех случаев и применений, с двойным и даже тройным резервированием. С учетом всех скоростных и функциональных характеристик, а также позитивной статистики устойчивости платформы семейство Рутокен ЭЦП 3.0 3120 обречено стать новым флагманом. В этом и следующем году мы планируем перевести все массовые проекты на модели из этого семейства».

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru