


Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы программ-шифровальщиков начали конструировать кастомные образцы с помощью готовых решений. На крафтовость кибервымогателей обратили внимание специалисты «Лаборатории Касперского».

Самой собой, изобретательным злоумышленникам играют на руку разного рода утечки. Можно вспомнить слив билдера LockBit, который спровоцировал новые атаки шифровальщика в России.

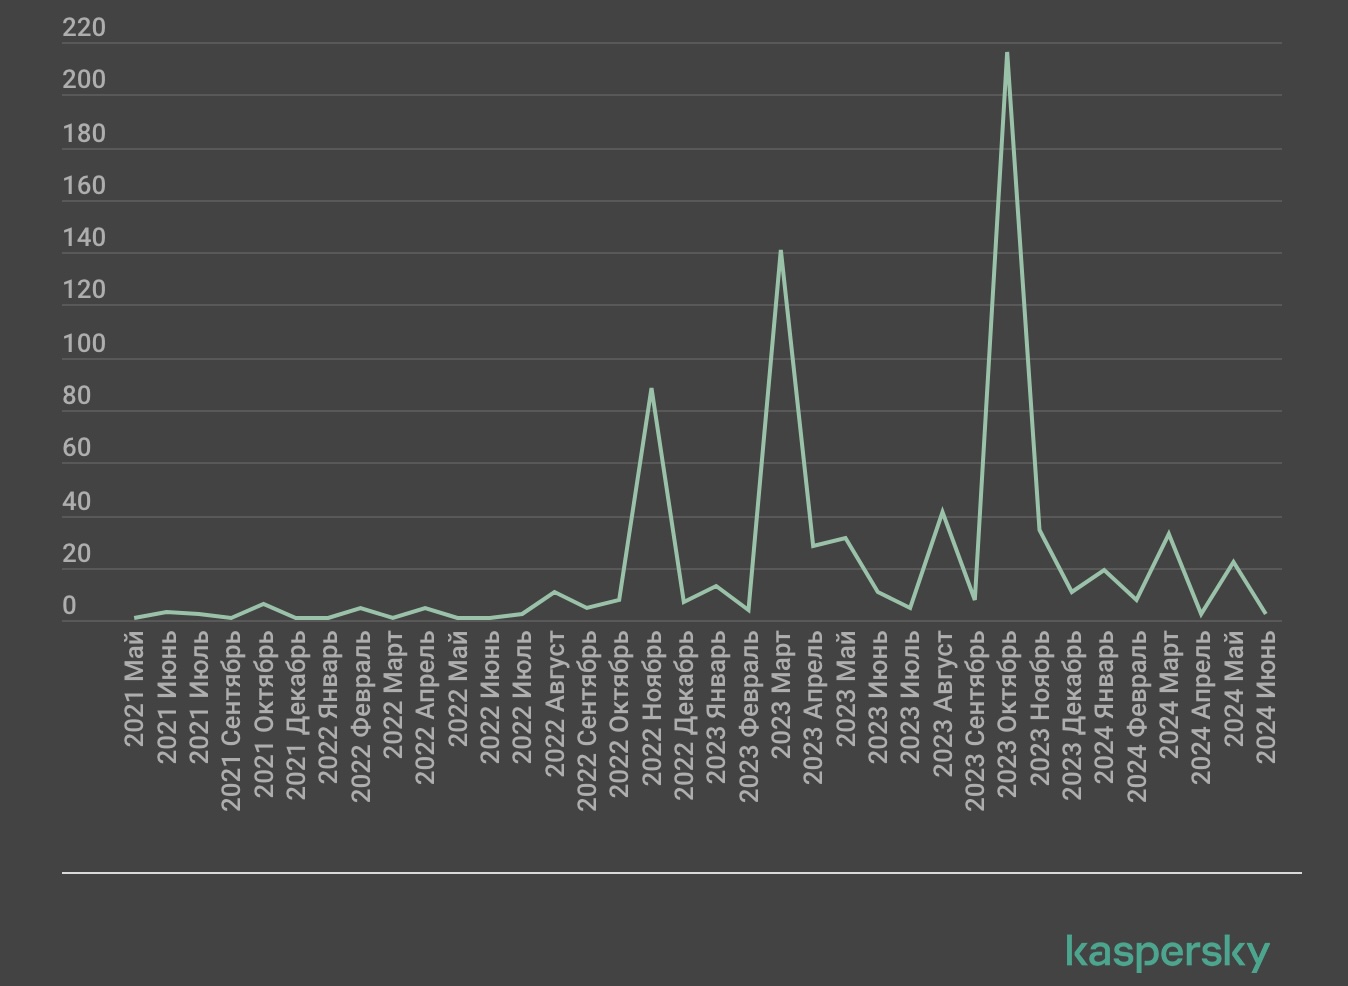
В Kaspersky посвятили отчёт сборкам программ-вымогателей, которые можно найти в Сети. Основная их опасность в том, что малоквалифицированные киберпреступники без особой подготовки могут запустить крупномасштабные атаки.

Так, исследователи приводят в пример вредонос SEXi, в апреле 2024 года атаковавший хостера IxMetro. Операторы нацелились на гипервизоры ESXi, используя при этом две модификации зловреда, созданные на основе Babuk (для Linux-устройств) и LockBit (для атак на Windows).

Кроме того, эксперты «Лаборатории Касперского» вспомнили Key Group — группировку, которая задействовала шифровальщики аж из восьми разных семейств. При этом авторы постоянно совершенствовали свои детища.

Тем не менее у Key Group были и просчёты: на отсутствие профессионального подхода указывал метод связи между членами группы — Telegram, а общедоступный репозиторий GitHub дополнял картину.

Третьим примером выступает группировка Mallox. Её участники используют менее известный вариант программы-вымогателя, о котором впервые заговорили в 2021 году.

По словам операторов Mallox, они купили исходный код вредоноса, после чего организовали партнёрскую программу, в которой, правда, могут принять участие лишь русскоязычные злоумышленники.

Чтобы стать партнёром Mallox, вы должны атаковать организации с прибылью не менее 10 миллионов долларов и при этом не трогать больницы и образовательные учреждения. На 2023 год у группы было 16 действующих партнёров.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru