



Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

Шифровальщик Mallox приходит в сети через плохо защищенные серверы MS-SQL

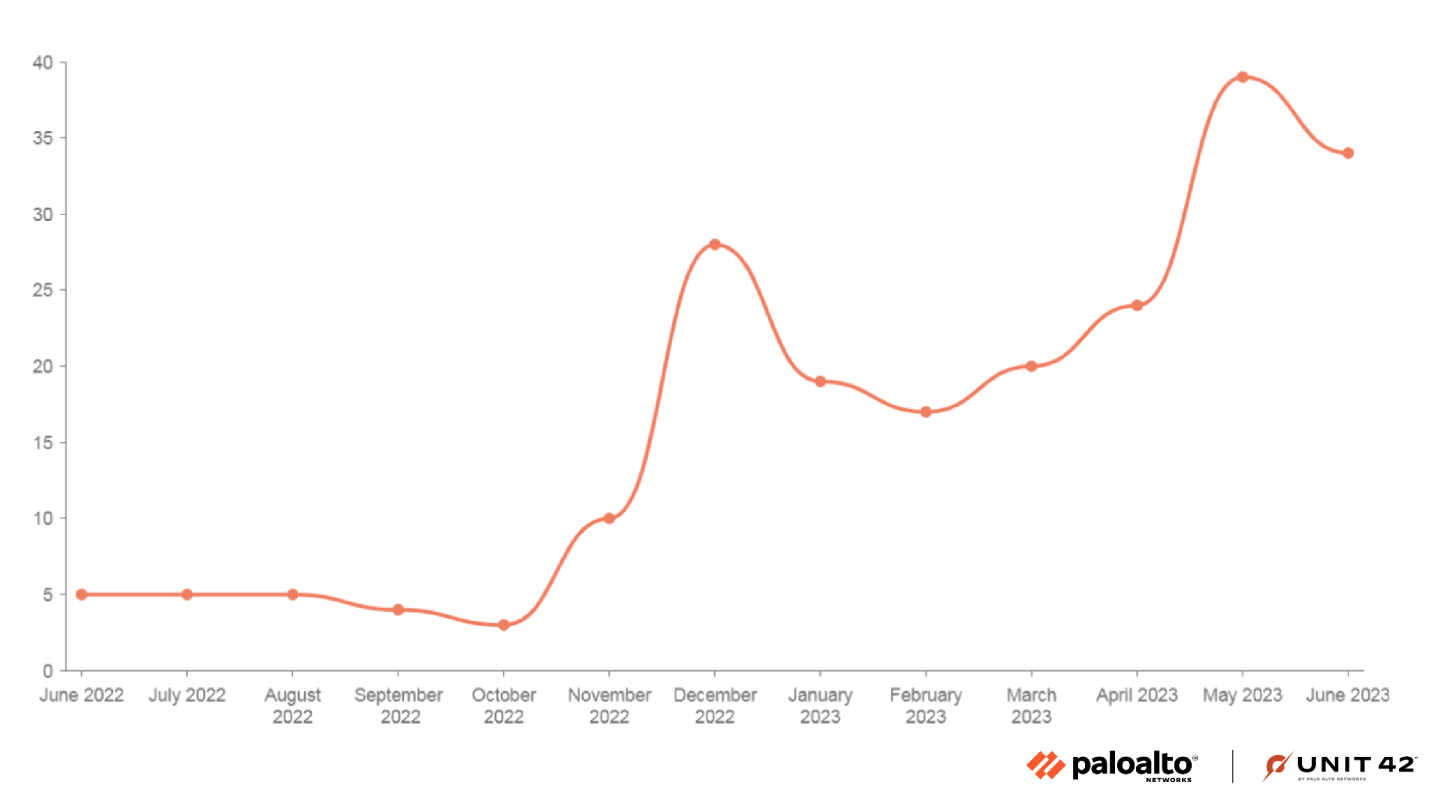
Эксперты Palo Alto Networks фиксируют резкий рост активности Mallox: за полгода число атак шифровальщика возросло на 174%. Для проникновения в сети злоумышленники брутфорсят серверы MS-SQL, подбирая пароль по списку известных или ходовых вариантов.

Криминальная группировка, стоящая за Mallox, объявилась в интернете в середине 2021 года. Как и многие коллеги по цеху, вымогатели используют двойную схему шантажа: до шифрования воруют данные и угрожают опубликовать их, если жертва откажется платить. Сайт утечек, специально созданный для такой расправы, расположен в сети Tor.

В арсенале кибергруппы имеются и другие варианты шифровальщика: TargetCompany, Tohnichi, Fargo, Xollam. Полтора года сообщники сами проводили атаки, отдавая предпочтение таким сферам, как промышленное производство, торговля и профессиональные услуги.

В этом году они решили расширяться и объявили набор аффилиатов для RaaS-сервиса (Ransomware-as-a-Service, шифровальщик как услуга) на основе Mallox. Судя по динамике попыток атаки, рекрутинг оказался успешным.


Вход в сети через словарную атаку на MS-SQL — характерная особенность данной кибергруппы; у нее даже появились подражатели — например, операторы новичка Trigona. Исключение составляет Xollam: его распространяют через спам-рассылки в виде файлов OneNote.

Получив доступ к серверу, взломщики из консоли подают команду PowerShell на загрузку пейлоада с удаленного хоста. Вредонос вначале пытается прибить все мешающие ему процессы, удалить теневые копии Windows, очистить журналы событий, нейтрализовать антивирусы, обойти утилиту Raccine (предназначена для противодействия ransomware-атакам).

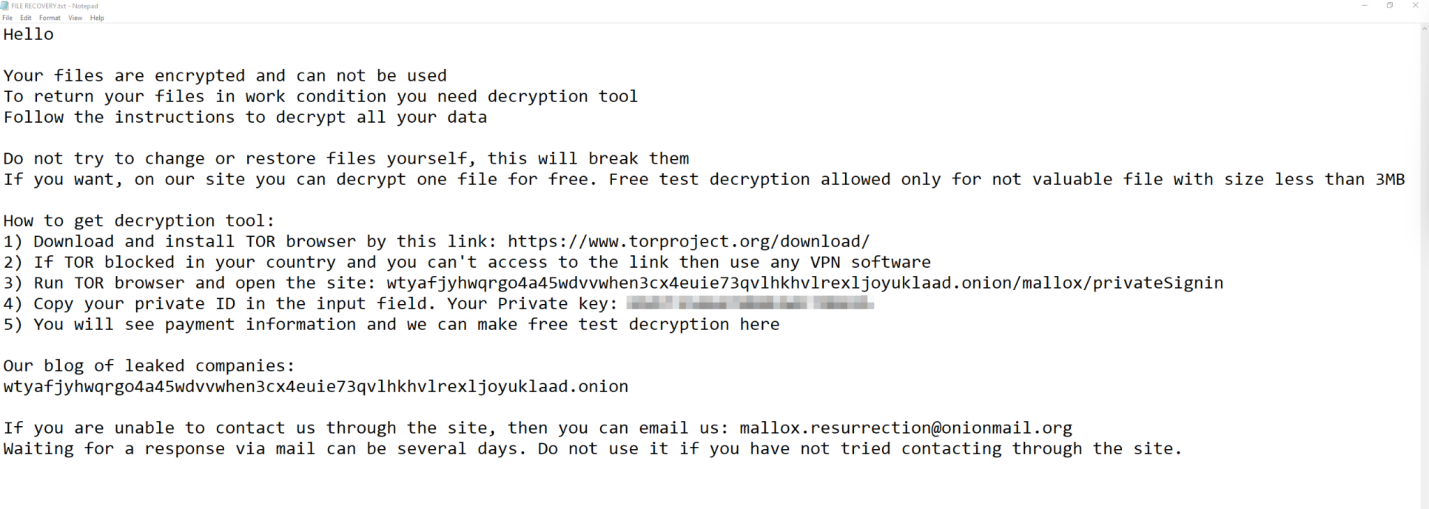
Подготовив почву, Mallox приступает к шифрованию, пуская в ход алгоритм ChaCha20. К имени зашифрованных файлов добавляется расширение .malox, в папки с такими объектами сбрасывается записка с требованием выкупа. По окончании процесса зловред удаляет себя.

Подпишитесь на новости

Штрафы за распространение экстремистских материалов могут вырасти до 2 млн

Госдума приняла в первом чтении правительственный законопроект о повышении штрафов сразу по 29 статьям КоАП. Сильнее всего вырастут санкции за производство и распространение экстремистских материалов: для граждан штраф увеличится с 1-3 тыс. до 50-100 тыс. рублей, для юрлиц с 0,1-1 млн до 0,8-2 млн рублей.

Ход голосования описывают «Ведомости». Законопроект поддержали 363 депутата: «Единая Россия», ЛДПР, «Справедливая Россия» и депутаты вне фракций.

Против проголосовали 18 депутатов «Новых людей», 36 депутатов КПРФ воздержались. Председатель Госдумы Вячеслав Володин связал ужесточение с обеспечением общественного порядка и безопасности.

Изменения касаются и правил проведения публичных мероприятий. За нарушение порядка проведения митинга граждане будут платить 15-20 тыс. рублей вместо 10-20 тыс., юрлица до 200 тыс. рублей.

Штраф за организацию митинга или пикета без уведомления властей для граждан вырастет с 20-30 тыс. до 30-50 тыс. рублей, для юрлиц с 70-200 тыс. до 130-370 тыс. рублей.

Повышаются штрафы и за бытовые нарушения. По данным «Выберу.ру», курение в запрещенном месте может обойтись в 3 тыс. рублей, а проживание без регистрации в 10 тыс. рублей.

Правительство внесло законопроект в Госдуму этой осенью. После повышения штрафов бюджет может получать дополнительно до 5 млрд рублей. Чтобы закон вступил в силу, его должны принять во втором и третьем чтениях, одобрить в Совете Федерации и подписать президенту.

RSS: Новости на портале Anti-Malware.ru