


Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы шифровальщиков создают кастомные образцы на основе слитого кода

Операторы программ-шифровальщиков начали конструировать кастомные образцы с помощью готовых решений. На крафтовость кибервымогателей обратили внимание специалисты «Лаборатории Касперского».

Самой собой, изобретательным злоумышленникам играют на руку разного рода утечки. Можно вспомнить слив билдера LockBit, который спровоцировал новые атаки шифровальщика в России.

В Kaspersky посвятили отчёт сборкам программ-вымогателей, которые можно найти в Сети. Основная их опасность в том, что малоквалифицированные киберпреступники без особой подготовки могут запустить крупномасштабные атаки.

Так, исследователи приводят в пример вредонос SEXi, в апреле 2024 года атаковавший хостера IxMetro. Операторы нацелились на гипервизоры ESXi, используя при этом две модификации зловреда, созданные на основе Babuk (для Linux-устройств) и LockBit (для атак на Windows).

Кроме того, эксперты «Лаборатории Касперского» вспомнили Key Group — группировку, которая задействовала шифровальщики аж из восьми разных семейств. При этом авторы постоянно совершенствовали свои детища.

Тем не менее у Key Group были и просчёты: на отсутствие профессионального подхода указывал метод связи между членами группы — Telegram, а общедоступный репозиторий GitHub дополнял картину.

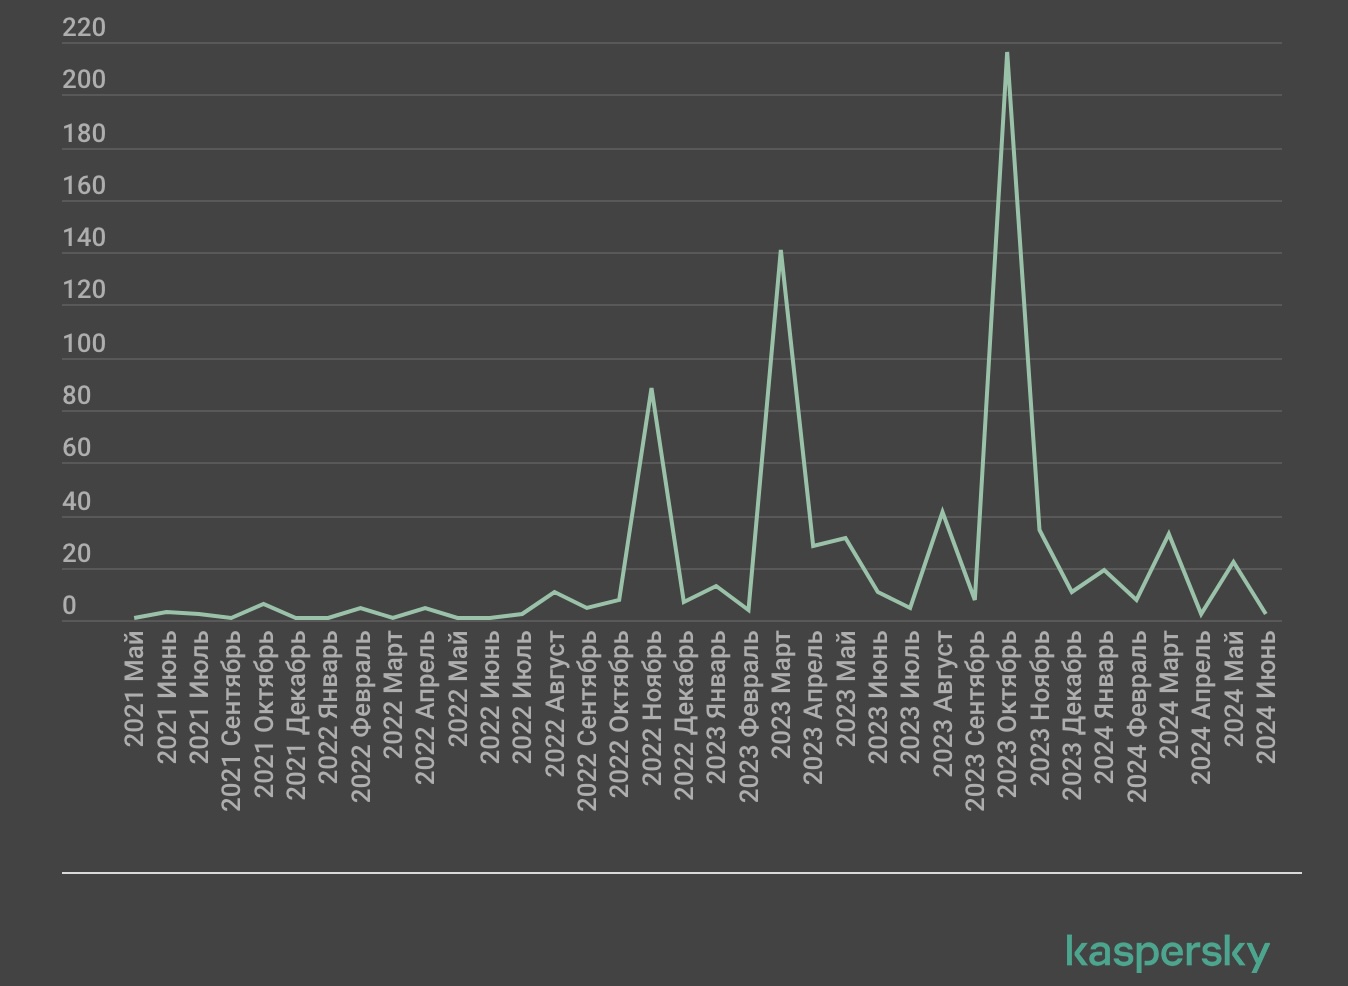
Третьим примером выступает группировка Mallox. Её участники используют менее известный вариант программы-вымогателя, о котором впервые заговорили в 2021 году.

По словам операторов Mallox, они купили исходный код вредоноса, после чего организовали партнёрскую программу, в которой, правда, могут принять участие лишь русскоязычные злоумышленники.

Чтобы стать партнёром Mallox, вы должны атаковать организации с прибылью не менее 10 миллионов долларов и при этом не трогать больницы и образовательные учреждения. На 2023 год у группы было 16 действующих партнёров.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru