


TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

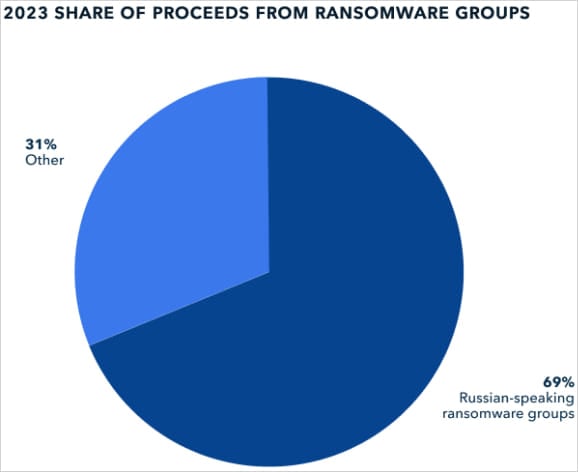
Как подсчитали исследователи из компании TRM Labs, русскоговорящие операторы программ-вымогателей забирают 69% от общего потока криптовалюты, которую жертвы платят в качестве выкупа. В цифрах эта сумма превышает 500 млн долларов за 2023 год.

TRM Labs, занимающаяся блокчейн-аналитикой и отслеживанием незаконных махинаций с криптовалютой, дала Северной Корее первое место по краже цифровой валюты.

Согласно статистике специалистов, северокорейские киберпреступники в 2023 году украли более миллиарда долларов. Само собой, Россию тоже вниманием не обошли, заявив, что российские злоумышленники доминируют во всех других незаконных действиях с криптовалютой.

«Русскоговорящие киберпреступники с территории всего бывшего Советского Союза регулярно лидируют во всех видах незаконной деятельности с цифровой валютой — от атак программ-вымогателей до нелегальных криптобирж и рынков в даркнете», — пишет в отчете TRM Labs.

Например, по данным компании, операторы LockBit и ALPHV за 2023 год собрали выкупов на сумму как минимум 320 миллионов долларов. При этом «российские кибервымогатели» превысили 500 млн долларов в аналогичной активности.


В TRM Labs также отметили, что русскоязычные ветки форумов даркнета сбывают нелегальные товары и услуги, занимающие долю в 95% от общего числа таких продаж, зафиксированных по всему миру.

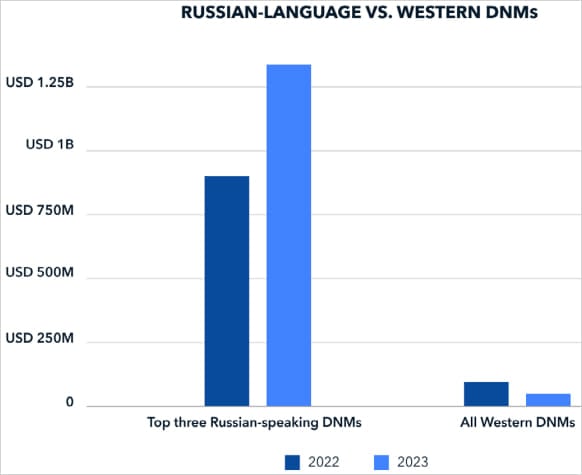
За прошлый год три крупнейших «российских» маркетплейса в даркнете обработали транзакции на 1,4 миллиарда долларов, в то время как западные рынки набрали в общей сложности 100 миллионов долларов за этот же период.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru