


Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Сотни UEFI-устройств от 10 производителей уязвимы из-за критической проблемы, позволяющей злоумышленникам обойти безопасную загрузку (Secure Boot) и установить вредоносную программу. Исследователи называют этот вектор PKfail.

Как отметила команда Binarly Research, затронутые устройства используют мастер-ключ Secure Boot, известный как Platform Key (PK), сгенерированный American Megatrends International (AMI).

Специалисты считают, что производителям этих устройств нужно заменить эти ключи на собственные, более безопасные. В отчете исследователи пишут:

«К сожалению, часто вендоры не меняют Platform Key, отвечающий за управление базами данных и поддержку цепочки, связывающей прошивку с операционной системой. В результате устройства выходят на рынок с ненадежными ключами».

Среди таких производителей: Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro. Проблема затрагивает в целом 813 продуктов.

Уязвимая прошивка от Intel, источник — BleepingComputer


В Binarly подчеркивают, что эксплуатация этого бага позволит киберпреступникам обойти Secure Boot за счет манипуляции базами данных Key Exchange Key (KEK), Signature (db) и Forbidden Signature Database (dbx).

После компрометации цепочки от прошивки к ОС злоумышленники могут подписать вредоносный код и установить зловред вроде CosmicStrand и BlackLotus.


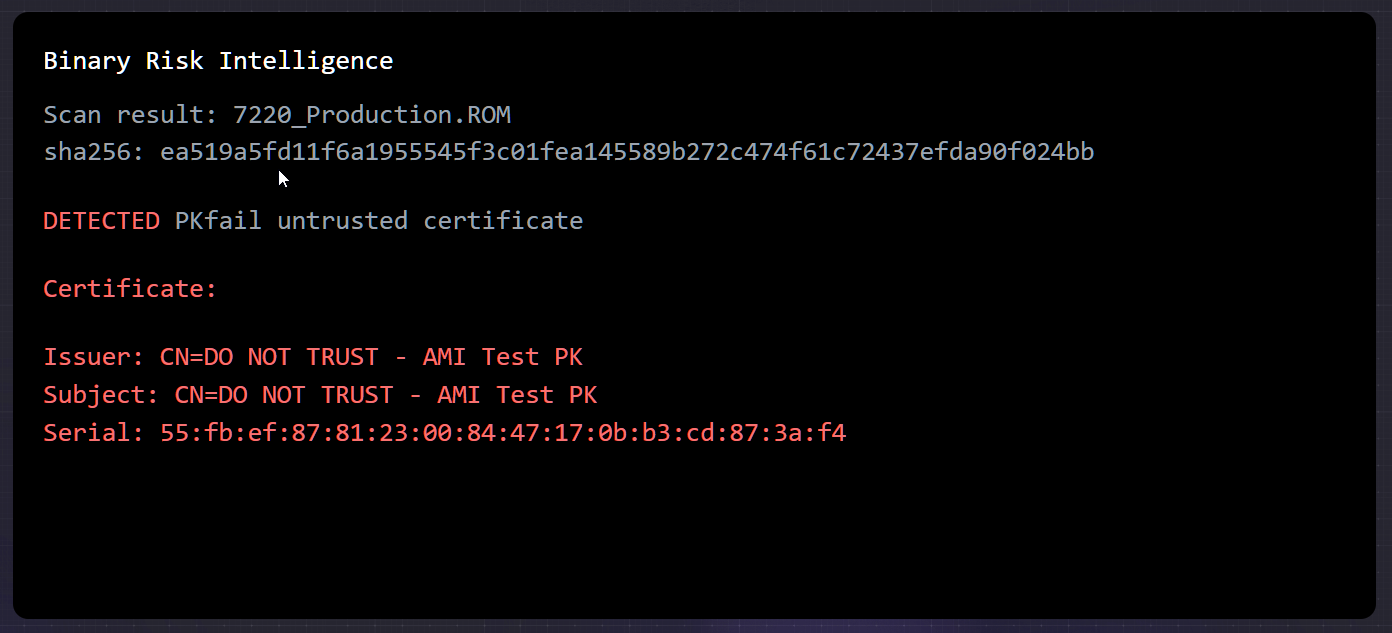
Binarly запустила посвященный проблеме веб-сайт pk.fail, который поможет пользователям просканировать бинарники прошивки на наличие вредоносной составляющей.


Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru